


Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

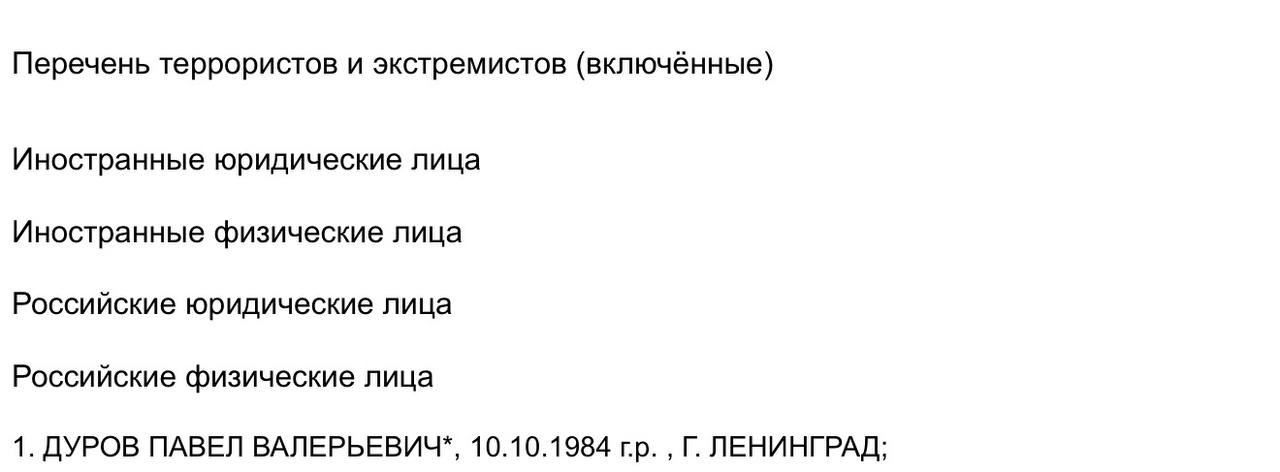
Росфинмониторинг внёс основателя Telegram Павла Дурова* в перечень террористов и экстремистов. Ранее российские силовики предъявили предпринимателю обвинение в содействии террористической деятельности и объявили его в международный розыск.

По версии ФСБ, администрация Telegram не удалила каналы, чаты и боты, которые украинские спецслужбы якобы использовали для вербовки россиян, подготовки диверсий, терактов и массовых убийств, а также для кибермошенничества.

Ответственность за это ведомство решило искать не только внутри мессенджера, но и на самом его верху.

Дурову предъявили обвинение по части 1.1 статьи 205.1 УК РФ. Речь идёт о содействии террористической деятельности. Виновным основателя Telegram пока никто не признал, это может сделать только суд.


Если дело до него дойдёт и обвинение устоит, наказание может оказаться максимально суровым. По словам адвоката Владимира Жеребенкова, статья предусматривает от восьми до 15 лет колонии либо пожизненное лишение свободы. В ходе расследования список обвинений также может пополниться другими статьями.

Включение в перечень Росфинмониторинга обычно означает жёсткие ограничения на финансовые операции в России. Так что претензии к Telegram быстро вышли за пределы требований удалить несколько каналов: теперь его основатель оказался в одном из самых серьёзных российских списков, получил уголовное обвинение и перспективу пожизненного срока.

* Внесён Росфинмониторингом в перечень террористов и экстремистов.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru