


Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

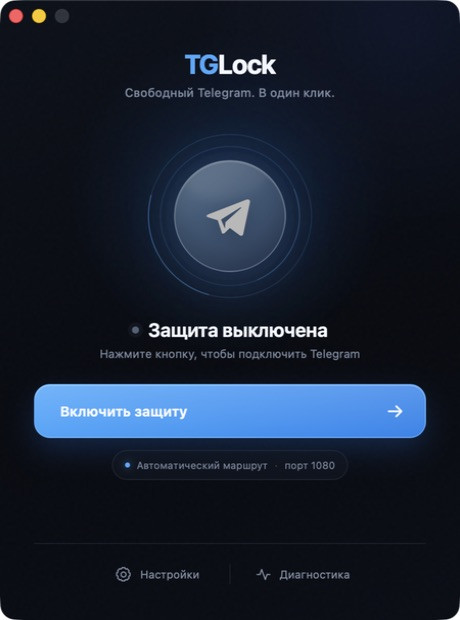
Пользователь Хабра babin2002 представил TGLock 2.0 — бесплатное приложение для Windows, macOS и Linux, которое помогает вернуть к жизни зависший на «Подключении» Telegram. Инструмент работает только с мессенджером, поэтому весь остальной трафик компьютера оставляет в покое.

TGLock поднимает локальный MTProto-прокси и отправляет зашифрованный трафик Telegram через защищённое WebSocket-соединение к веб-инфраструктуре самого сервиса.

Арендовать сервер или покупать подписку, как уточняется, не нужно: пользователь запускает приложение, нажимает «Включить защиту» и подтверждает добавление прокси в Telegram.

Первая версия умела сообщать, что защита включена, даже когда мессенджер продолжал лежать. Зелёный индикатор означал лишь, что локальный порт открылся, — работоспособность Telegram в этот праздник жизни не входила.


В TGLock 2.0 статусы разделили. Надпись «Telegram на связи» появляется только после создания рабочего WebSocket-туннеля. Если соединение обрывается, приложение перебирает запасные маршруты, временно откладывает неработающие и запоминает удачный вариант для конкретного дата-центра.

Программа не отключает проверку TLS, не меняет системный DNS и не загружает списки чужих Cloudflare-доменов. При необходимости пользователь может добавить собственный Cloudflare Worker. Есть и LAN-режим для подключения смартфона через компьютер, но оба устройства должны находиться в одной сети.

Без ограничений не обошлось. TGLock не заменяет полноценный VPN, не открывает YouTube и Discord, а голосовые и видеозвонки могут не работать из-за отсутствия UDP-проксирования. Версии для Android пока тоже нет. Сборка для macOS не подписана Developer ID, поэтому Gatekeeper способен встретить её без особого гостеприимства.

Код проекта открыт под лицензией MIT.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru