


Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision выпустила масштабное обновление своей SIEM-платформы. Теперь она следит не только за злоумышленниками, но и за тем, не перестали ли источники присылать события, не захлебнулись ли правила корреляции в шуме и не зависло ли расследование у аналитика.

Одна из главных новинок — мониторинг стабильности сбора данных. Интерактивная карта показывает весь путь событий и позволяет добраться до конкретного хоста, даже если журналы поступают через WEC- или syslog-агрегатор.

Для каждого источника можно задать допустимое время молчания, пороги отклонения потока и способы уведомления ответственных сотрудников.

Другими словами, слепая зона, о которой SOC раньше узнавал после атаки, теперь должна сама поднять тревогу. Механизм появился в обновлении от 15 июня 2026 года.

Всего SIEM поддерживает более 150 интеграций: от Windows, Linux и сетевого оборудования до Kubernetes, 1С, баз данных и платформ виртуализации. Новые коннекторы можно собирать в No-Code-редакторе. В продукт также включено более 1200 правил корреляции, покрывающих свыше 70% техник MITRE ATT&CK.

Отдельный дашборд покажет качество детектов: частоту и стабильность срабатываний, ложные тревоги и общую эффективность. Правила можно проверять на подготовленных событиях и запускать по историческим данным — например, чтобы поискать следы старой атаки после появления нового IOC. С 15 июля поддерживается импорт и экспорт правил в YAML-формате Sigma с автоматической проверкой кода.

За нетипичным поведением проследит сервис StatAnalyser. Он ищет необычную активность пользователей, аномальные объёмы трафика и редкие действия, а созданные им инциденты помечает специальным маркером. Другие модели оценивают вероятность ложного срабатывания, рассчитывают критичность, ищут похожие инциденты и подозрительные командные строки.

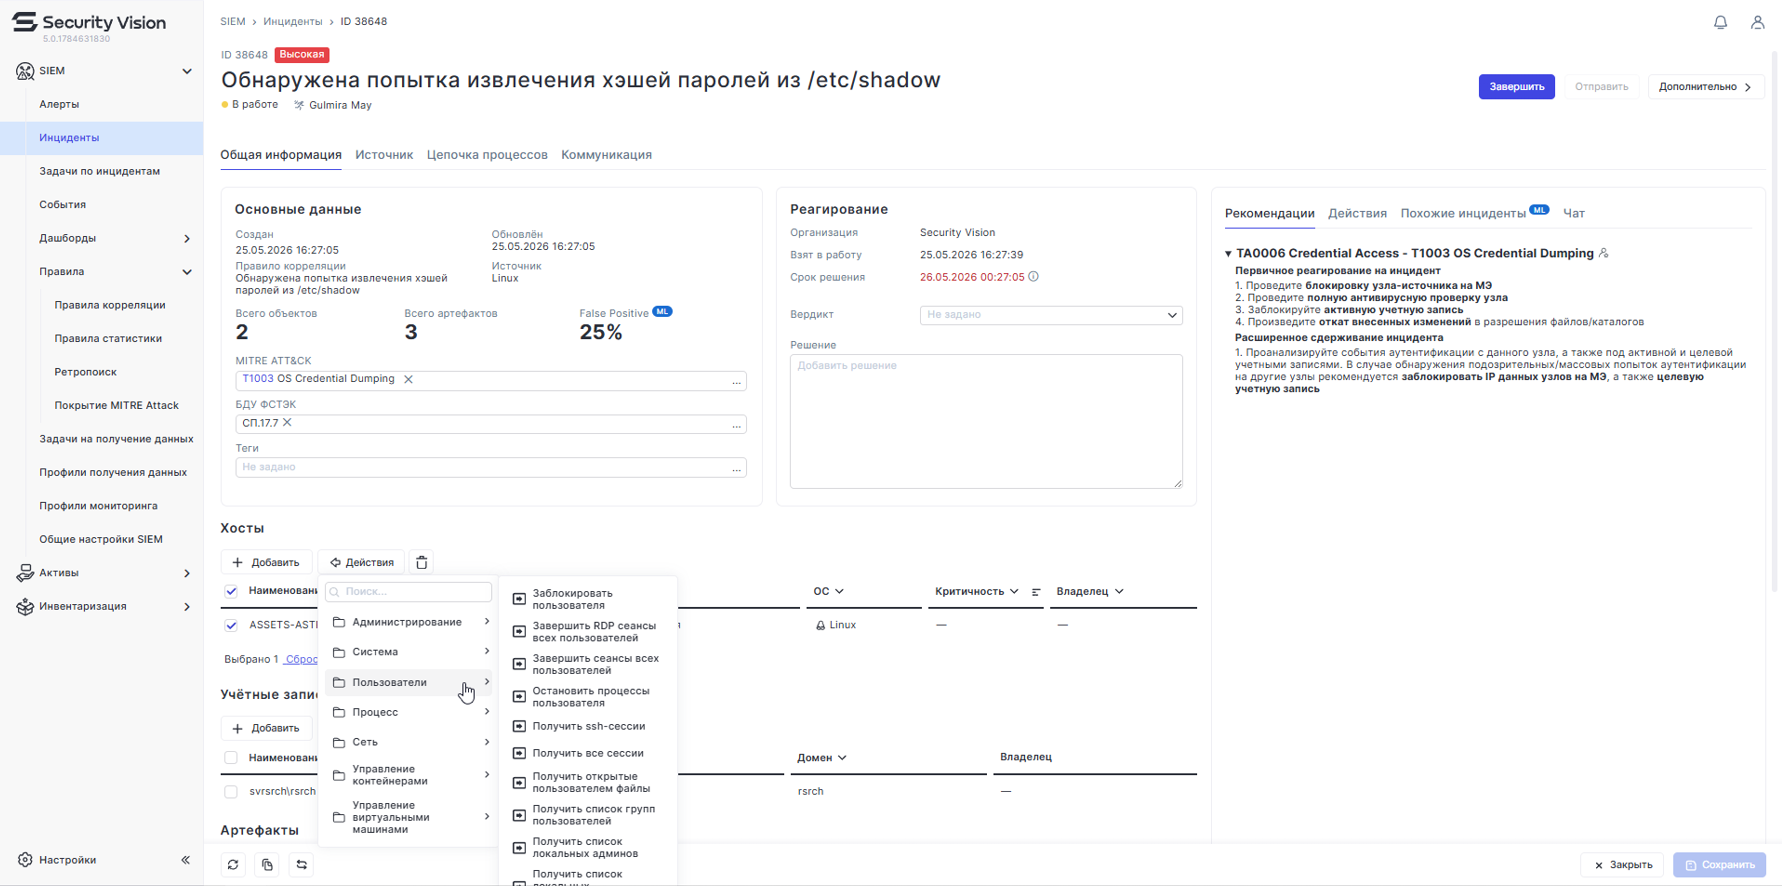
Расследования тоже решили избавить от ручной археологии. В карточке инцидента SIEM ретроспективно восстанавливает родительские процессы, пользовательские и сетевые сессии, а также перемещения между хостами. Контекст дополняет встроенный модуль управления активами: аналитик видит не просто IP-адрес, а роль системы, её связи и значимость для бизнеса.


Из той же карточки доступны более 100 готовых действий над хостами, учётными записями и артефактами — от сбора дополнительной информации до запуска изоляции узла. Для более сложной автоматизации SIEM интегрируется с Security Vision SOAR и NG SOAR.

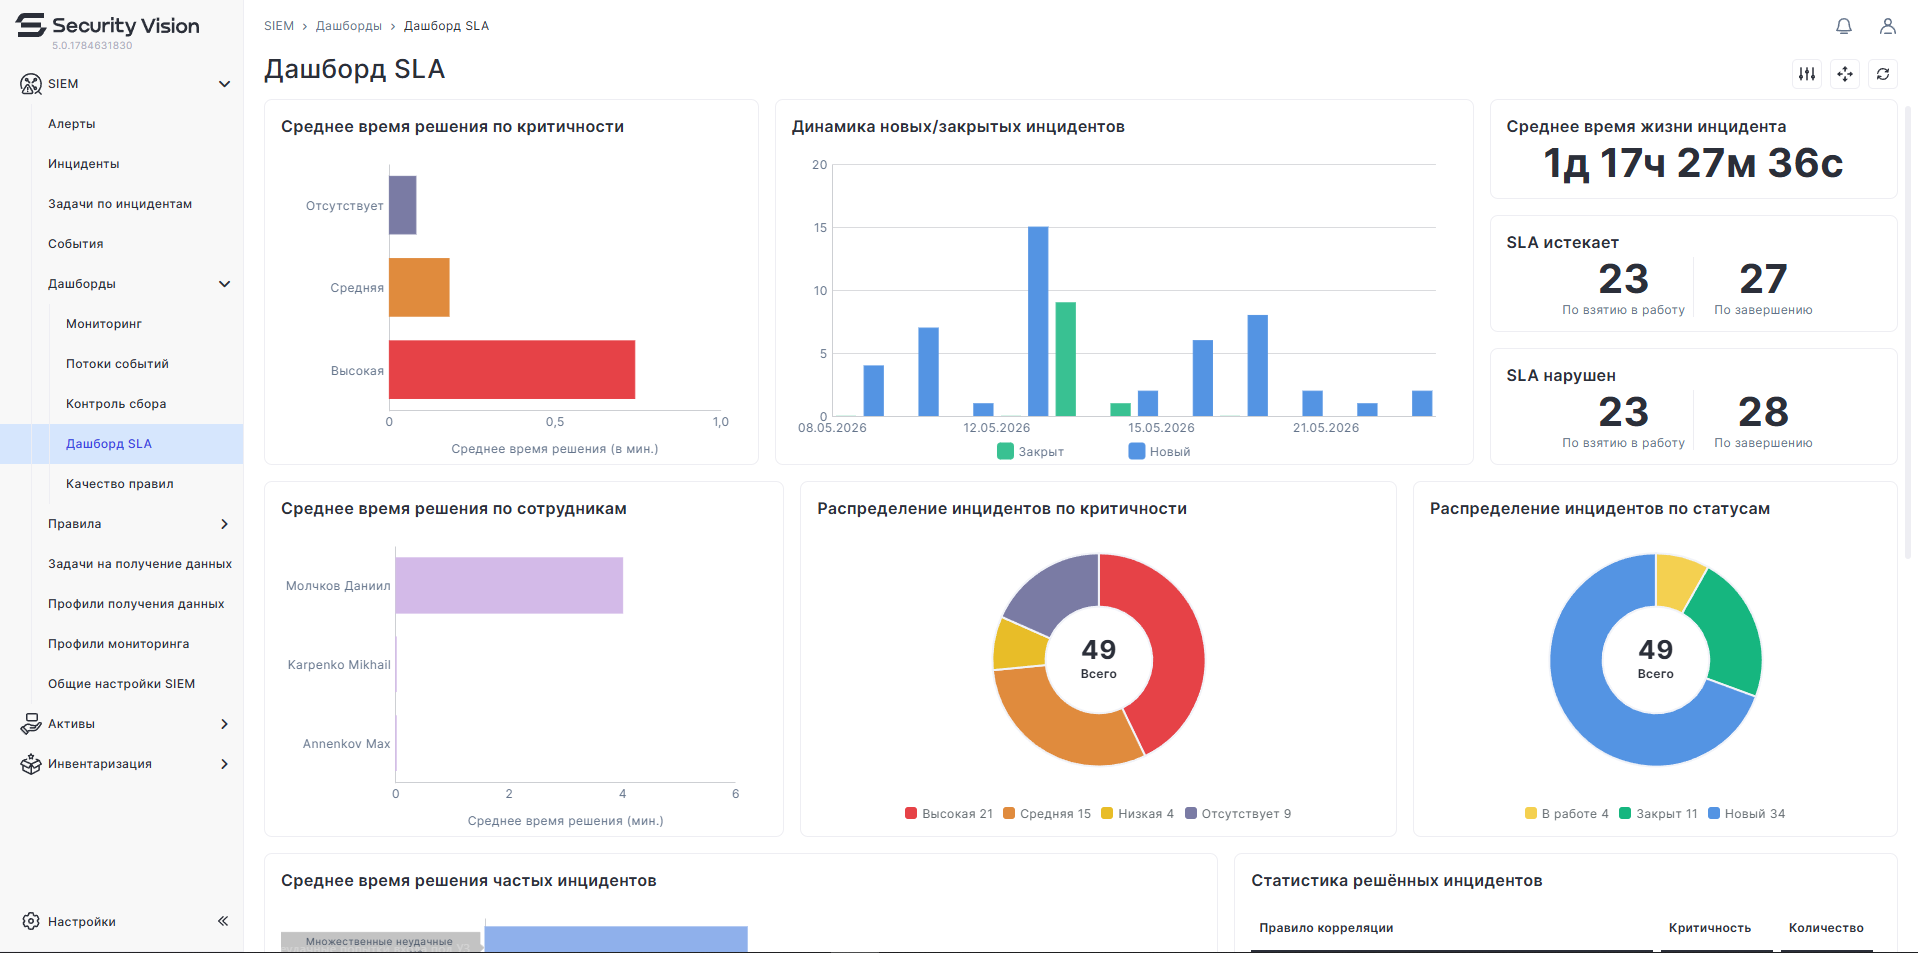
За самими специалистами система также присмотрит. Новый дашборд контролирует соблюдение SLA при расследовании и позволяет перейти от общей статистики к показателям конкретного аналитика.


В итоге Security Vision пытается собрать работу SOC в один управляемый цикл: проверить поступление данных, оценить детекты, найти аномалию, восстановить путь атаки и проследить за реакцией команды. SIEM больше не хочет быть складом логов — теперь она метит в диспетчерскую всего расследования.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru