


Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision выпустила масштабное обновление своей SIEM-платформы. Теперь она следит не только за злоумышленниками, но и за тем, не перестали ли источники присылать события, не захлебнулись ли правила корреляции в шуме и не зависло ли расследование у аналитика.

Одна из главных новинок — мониторинг стабильности сбора данных. Интерактивная карта показывает весь путь событий и позволяет добраться до конкретного хоста, даже если журналы поступают через WEC- или syslog-агрегатор.

Для каждого источника можно задать допустимое время молчания, пороги отклонения потока и способы уведомления ответственных сотрудников.

Другими словами, слепая зона, о которой SOC раньше узнавал после атаки, теперь должна сама поднять тревогу. Механизм появился в обновлении от 15 июня 2026 года.

Всего SIEM поддерживает более 150 интеграций: от Windows, Linux и сетевого оборудования до Kubernetes, 1С, баз данных и платформ виртуализации. Новые коннекторы можно собирать в No-Code-редакторе. В продукт также включено более 1200 правил корреляции, покрывающих свыше 70% техник MITRE ATT&CK.

Отдельный дашборд покажет качество детектов: частоту и стабильность срабатываний, ложные тревоги и общую эффективность. Правила можно проверять на подготовленных событиях и запускать по историческим данным — например, чтобы поискать следы старой атаки после появления нового IOC. С 15 июля поддерживается импорт и экспорт правил в YAML-формате Sigma с автоматической проверкой кода.

За нетипичным поведением проследит сервис StatAnalyser. Он ищет необычную активность пользователей, аномальные объёмы трафика и редкие действия, а созданные им инциденты помечает специальным маркером. Другие модели оценивают вероятность ложного срабатывания, рассчитывают критичность, ищут похожие инциденты и подозрительные командные строки.

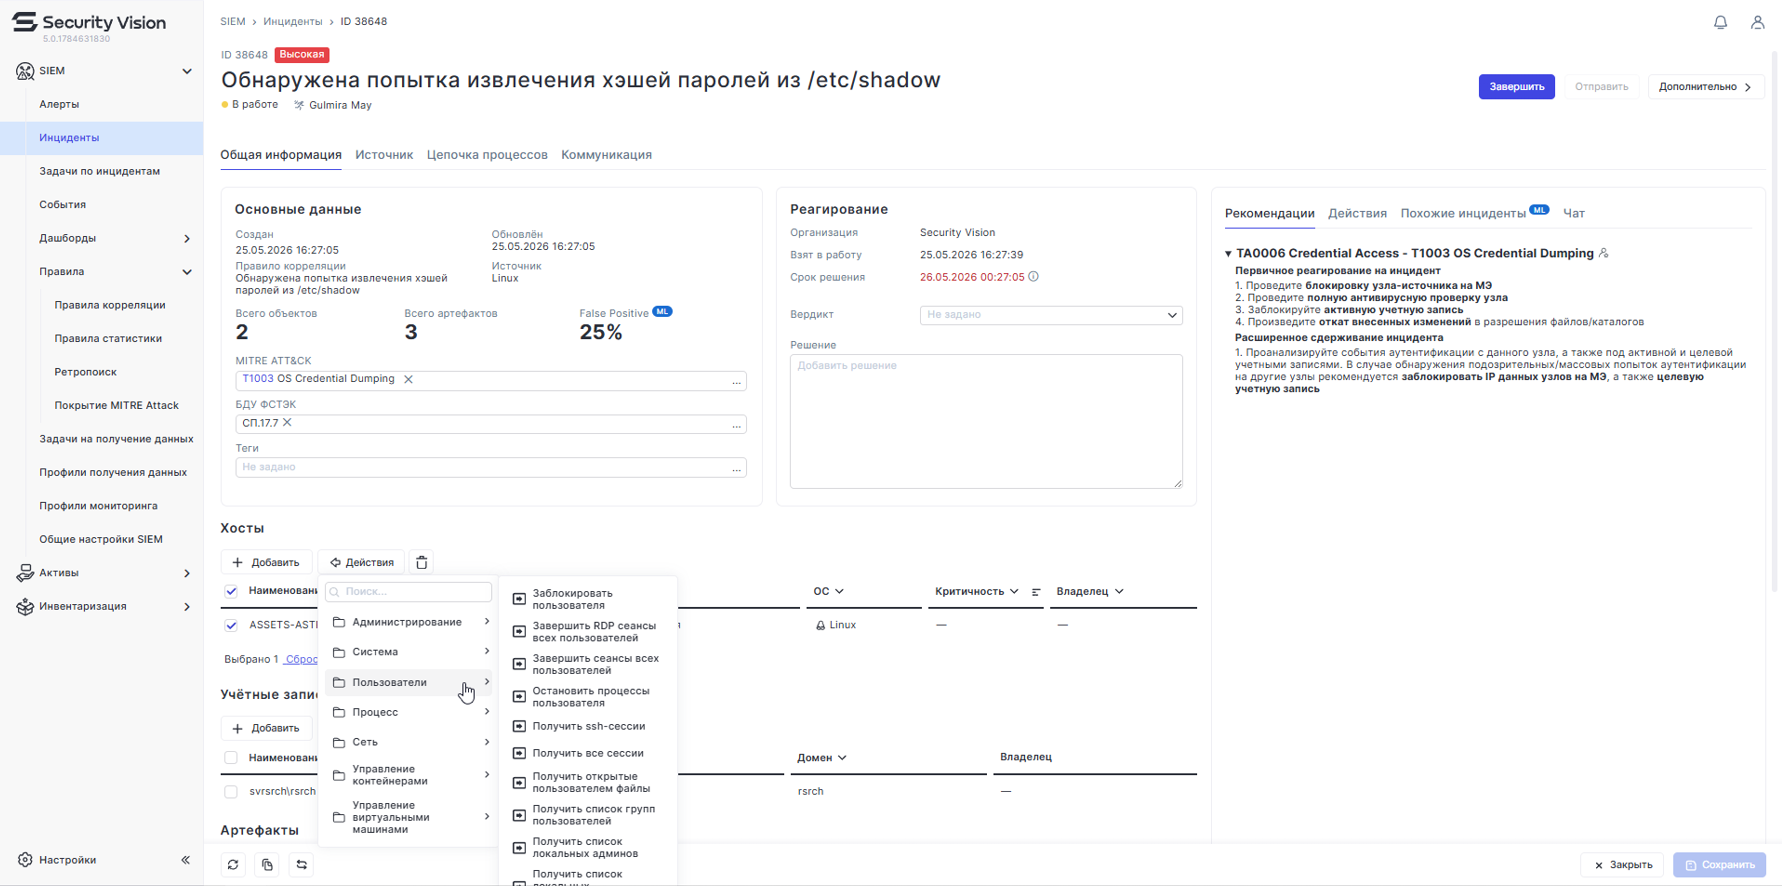
Расследования тоже решили избавить от ручной археологии. В карточке инцидента SIEM ретроспективно восстанавливает родительские процессы, пользовательские и сетевые сессии, а также перемещения между хостами. Контекст дополняет встроенный модуль управления активами: аналитик видит не просто IP-адрес, а роль системы, её связи и значимость для бизнеса.


Из той же карточки доступны более 100 готовых действий над хостами, учётными записями и артефактами — от сбора дополнительной информации до запуска изоляции узла. Для более сложной автоматизации SIEM интегрируется с Security Vision SOAR и NG SOAR.

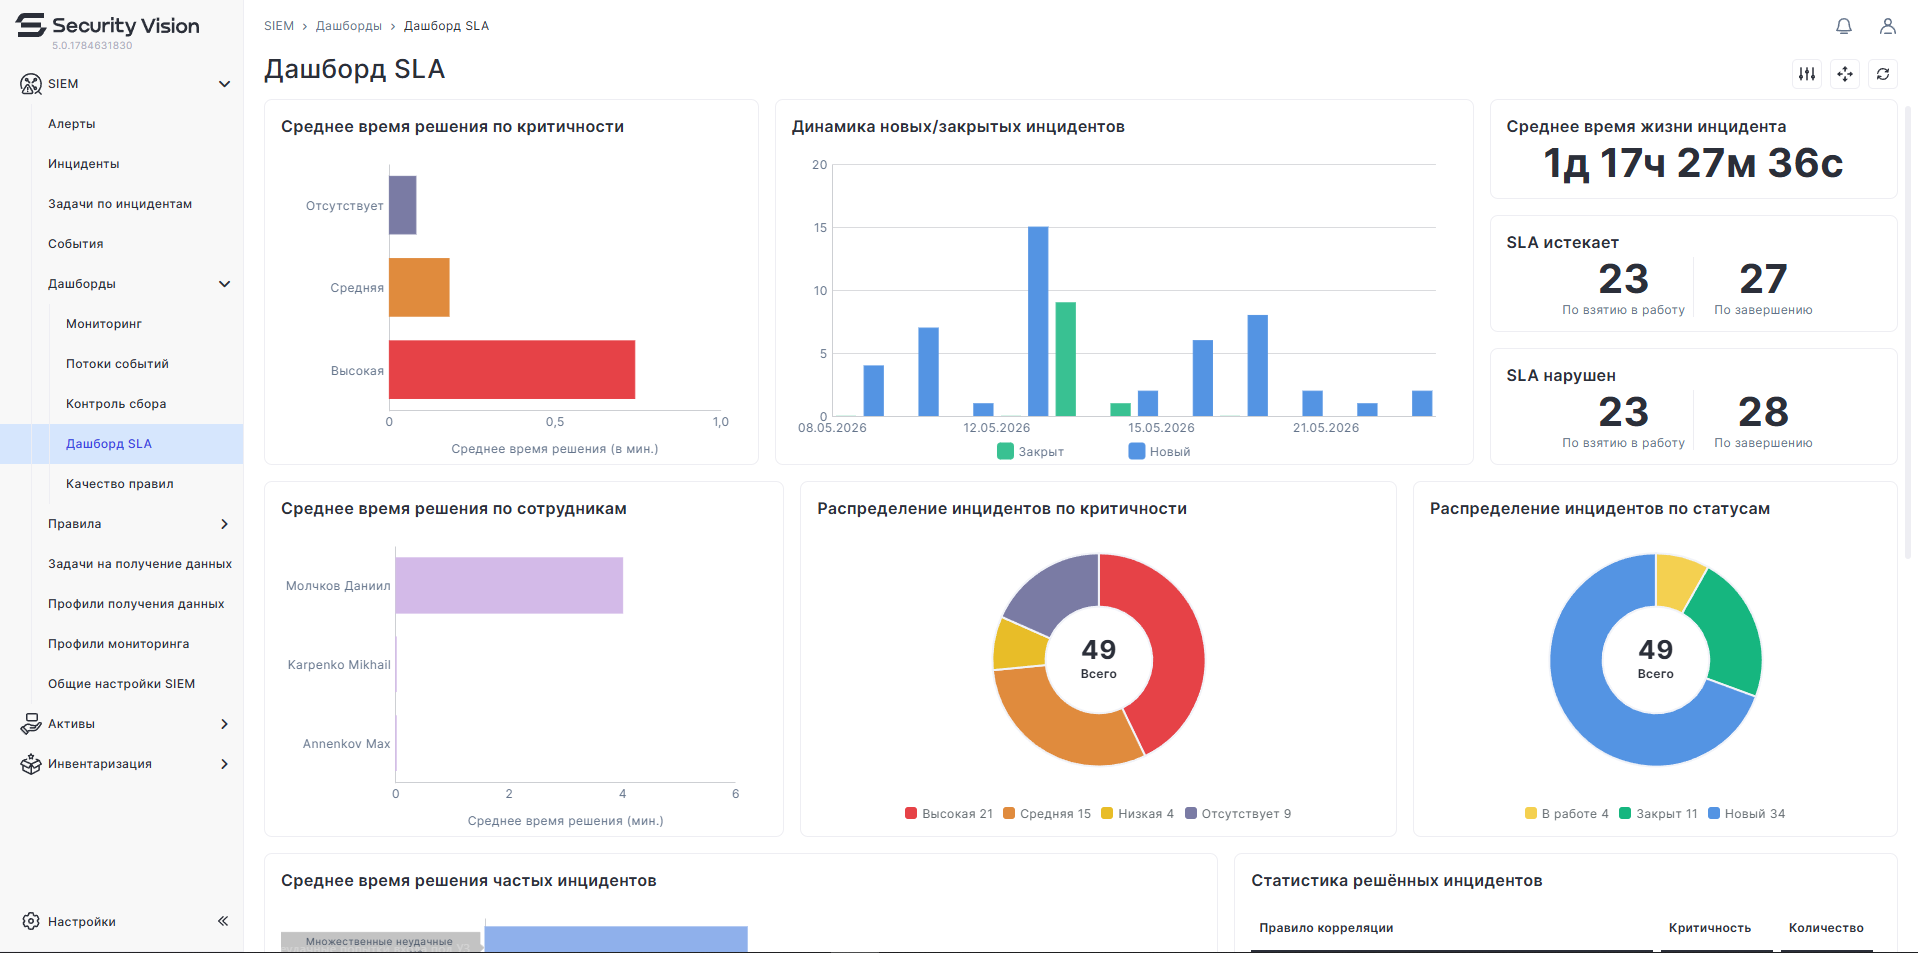
За самими специалистами система также присмотрит. Новый дашборд контролирует соблюдение SLA при расследовании и позволяет перейти от общей статистики к показателям конкретного аналитика.


В итоге Security Vision пытается собрать работу SOC в один управляемый цикл: проверить поступление данных, оценить детекты, найти аномалию, восстановить путь атаки и проследить за реакцией команды. SIEM больше не хочет быть складом логов — теперь она метит в диспетчерскую всего расследования.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru