


Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision выпустила масштабное обновление своей SIEM-платформы. Теперь она следит не только за злоумышленниками, но и за тем, не перестали ли источники присылать события, не захлебнулись ли правила корреляции в шуме и не зависло ли расследование у аналитика.

Одна из главных новинок — мониторинг стабильности сбора данных. Интерактивная карта показывает весь путь событий и позволяет добраться до конкретного хоста, даже если журналы поступают через WEC- или syslog-агрегатор.

Для каждого источника можно задать допустимое время молчания, пороги отклонения потока и способы уведомления ответственных сотрудников.

Другими словами, слепая зона, о которой SOC раньше узнавал после атаки, теперь должна сама поднять тревогу. Механизм появился в обновлении от 15 июня 2026 года.

Всего SIEM поддерживает более 150 интеграций: от Windows, Linux и сетевого оборудования до Kubernetes, 1С, баз данных и платформ виртуализации. Новые коннекторы можно собирать в No-Code-редакторе. В продукт также включено более 1200 правил корреляции, покрывающих свыше 70% техник MITRE ATT&CK.

Отдельный дашборд покажет качество детектов: частоту и стабильность срабатываний, ложные тревоги и общую эффективность. Правила можно проверять на подготовленных событиях и запускать по историческим данным — например, чтобы поискать следы старой атаки после появления нового IOC. С 15 июля поддерживается импорт и экспорт правил в YAML-формате Sigma с автоматической проверкой кода.

За нетипичным поведением проследит сервис StatAnalyser. Он ищет необычную активность пользователей, аномальные объёмы трафика и редкие действия, а созданные им инциденты помечает специальным маркером. Другие модели оценивают вероятность ложного срабатывания, рассчитывают критичность, ищут похожие инциденты и подозрительные командные строки.

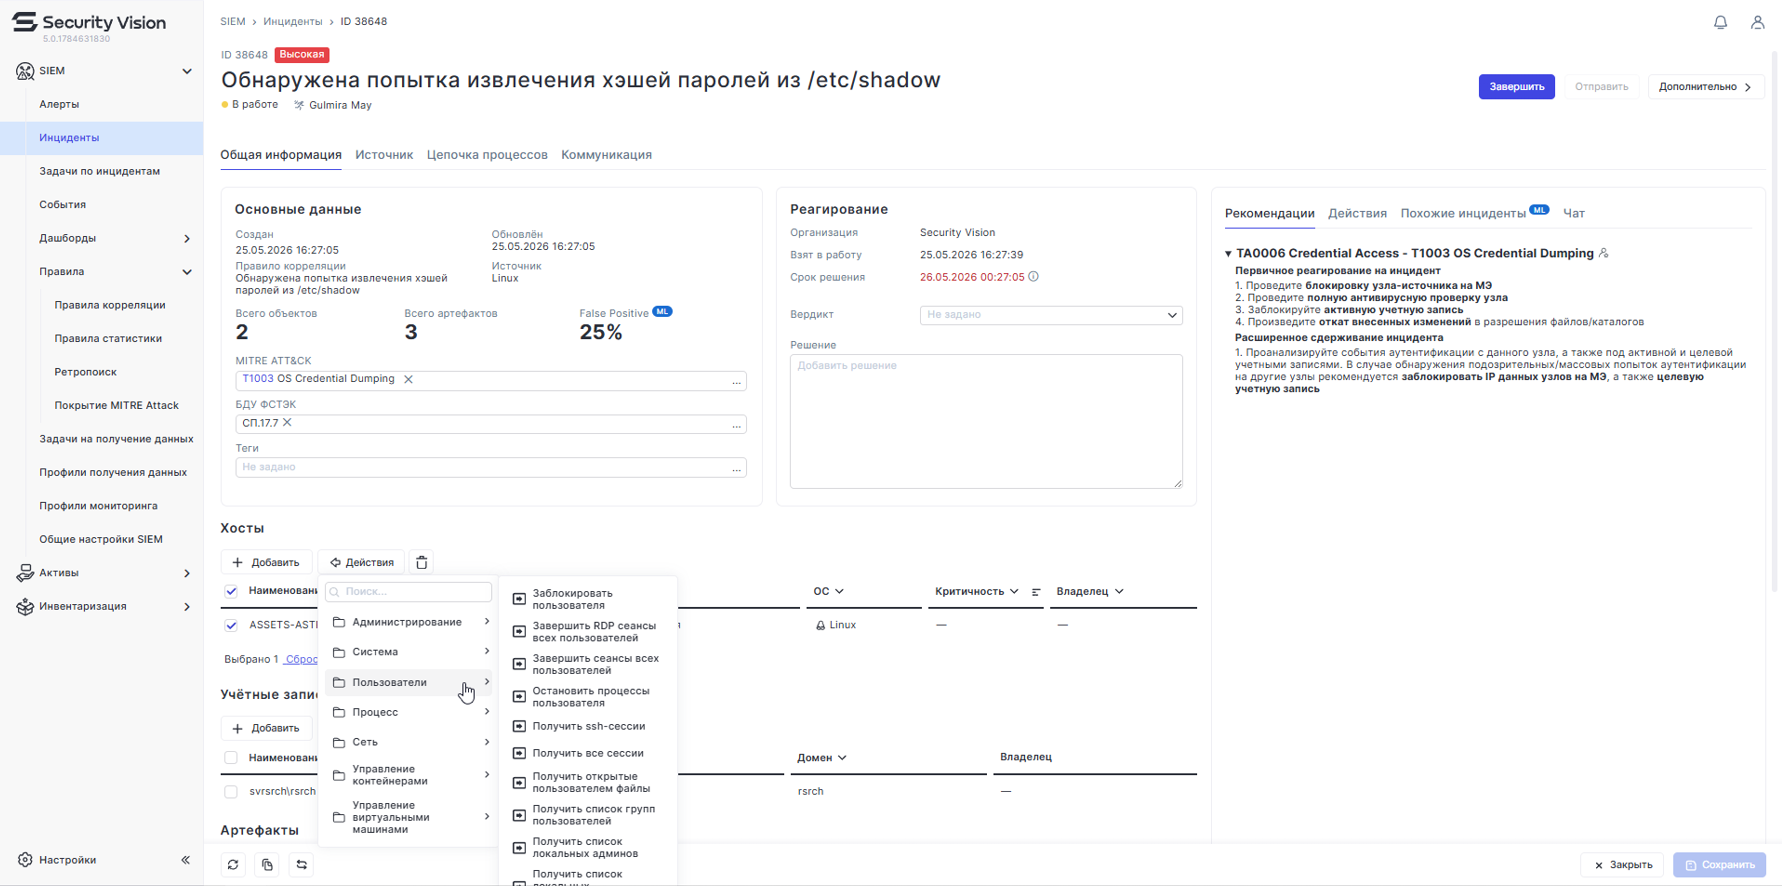
Расследования тоже решили избавить от ручной археологии. В карточке инцидента SIEM ретроспективно восстанавливает родительские процессы, пользовательские и сетевые сессии, а также перемещения между хостами. Контекст дополняет встроенный модуль управления активами: аналитик видит не просто IP-адрес, а роль системы, её связи и значимость для бизнеса.


Из той же карточки доступны более 100 готовых действий над хостами, учётными записями и артефактами — от сбора дополнительной информации до запуска изоляции узла. Для более сложной автоматизации SIEM интегрируется с Security Vision SOAR и NG SOAR.

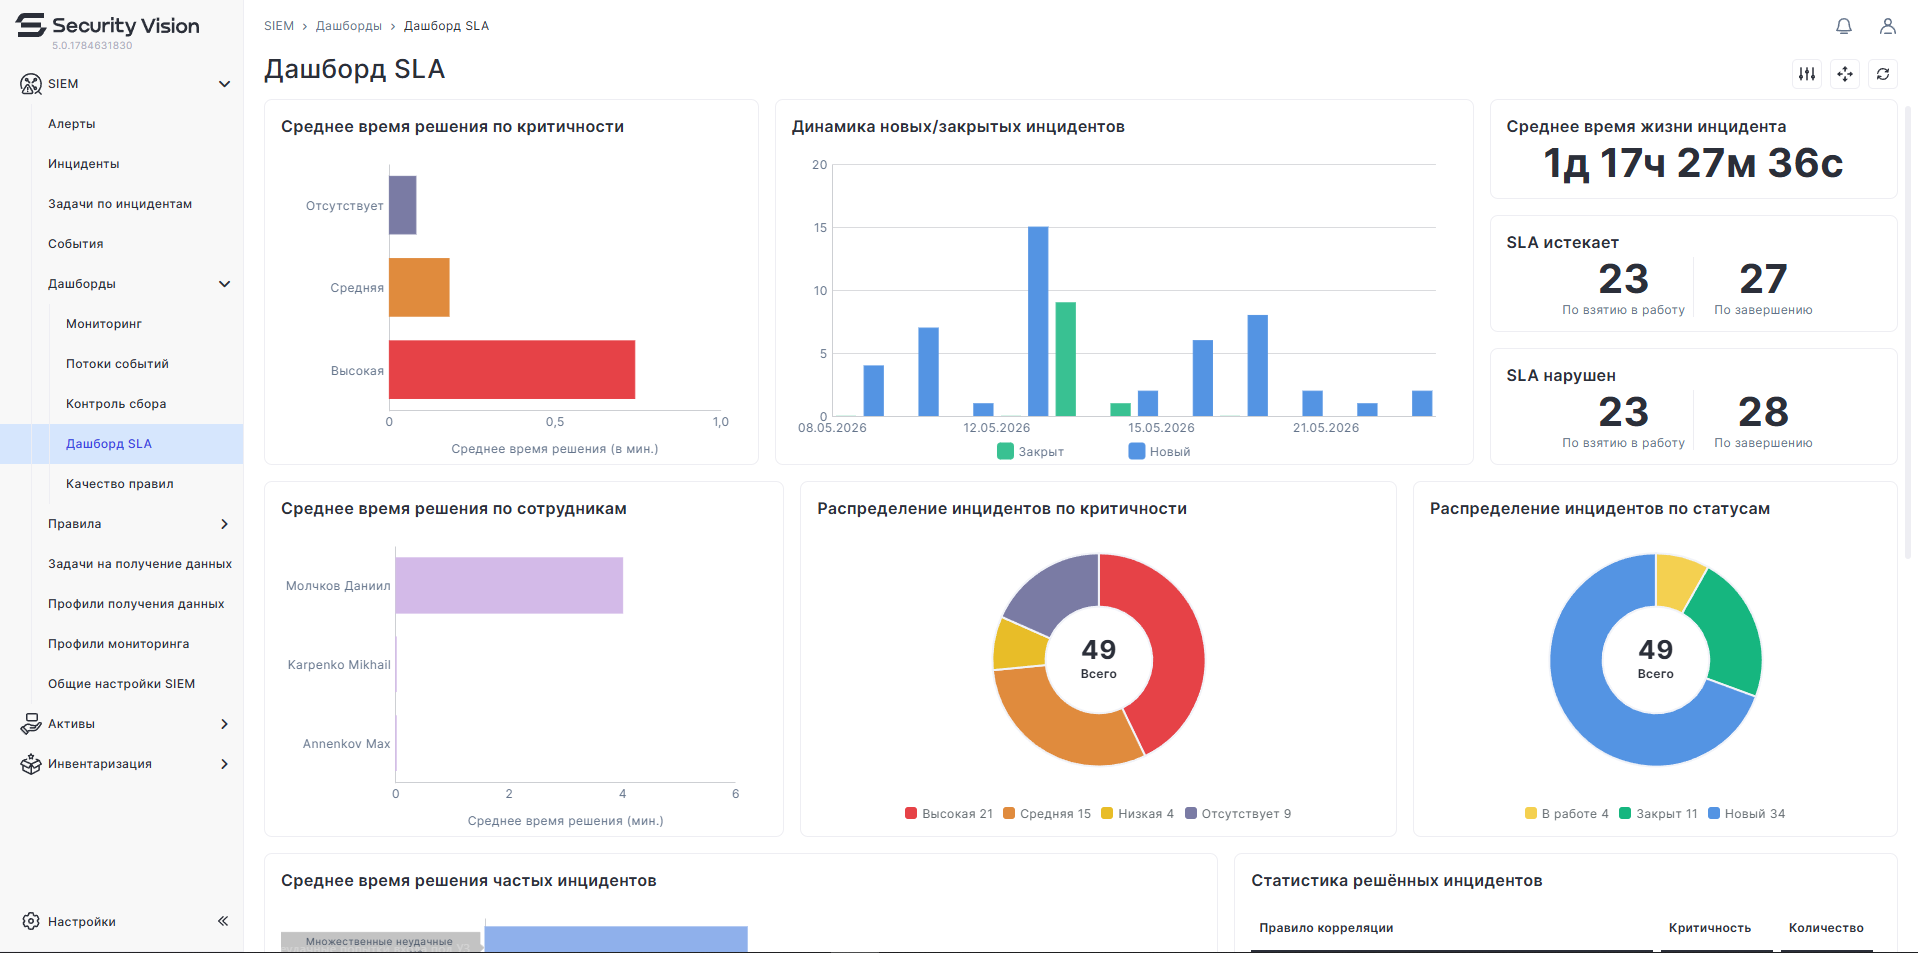
За самими специалистами система также присмотрит. Новый дашборд контролирует соблюдение SLA при расследовании и позволяет перейти от общей статистики к показателям конкретного аналитика.


В итоге Security Vision пытается собрать работу SOC в один управляемый цикл: проверить поступление данных, оценить детекты, найти аномалию, восстановить путь атаки и проследить за реакцией команды. SIEM больше не хочет быть складом логов — теперь она метит в диспетчерскую всего расследования.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru