


Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Исследователи из Hunt.io разобрали Android-троян Flying Eagle, который распространяется под видом приложений Бюро общественной безопасности. Жертве предлагают установить APK с поддельного сайта вроде 110gongan[.]com, а затем выдать ему доступ к Accessibility Services. После этого смартфон фактически меняет хозяина.

Троян записывает нажатия клавиш, делает скриншоты, показывает фишинговые окна поверх банковских и государственных приложений, читает СМС, включает камеру и микрофон. Через Android API dispatchGesture операторы могут дистанционно нажимать кнопки и управлять интерфейсом устройства.

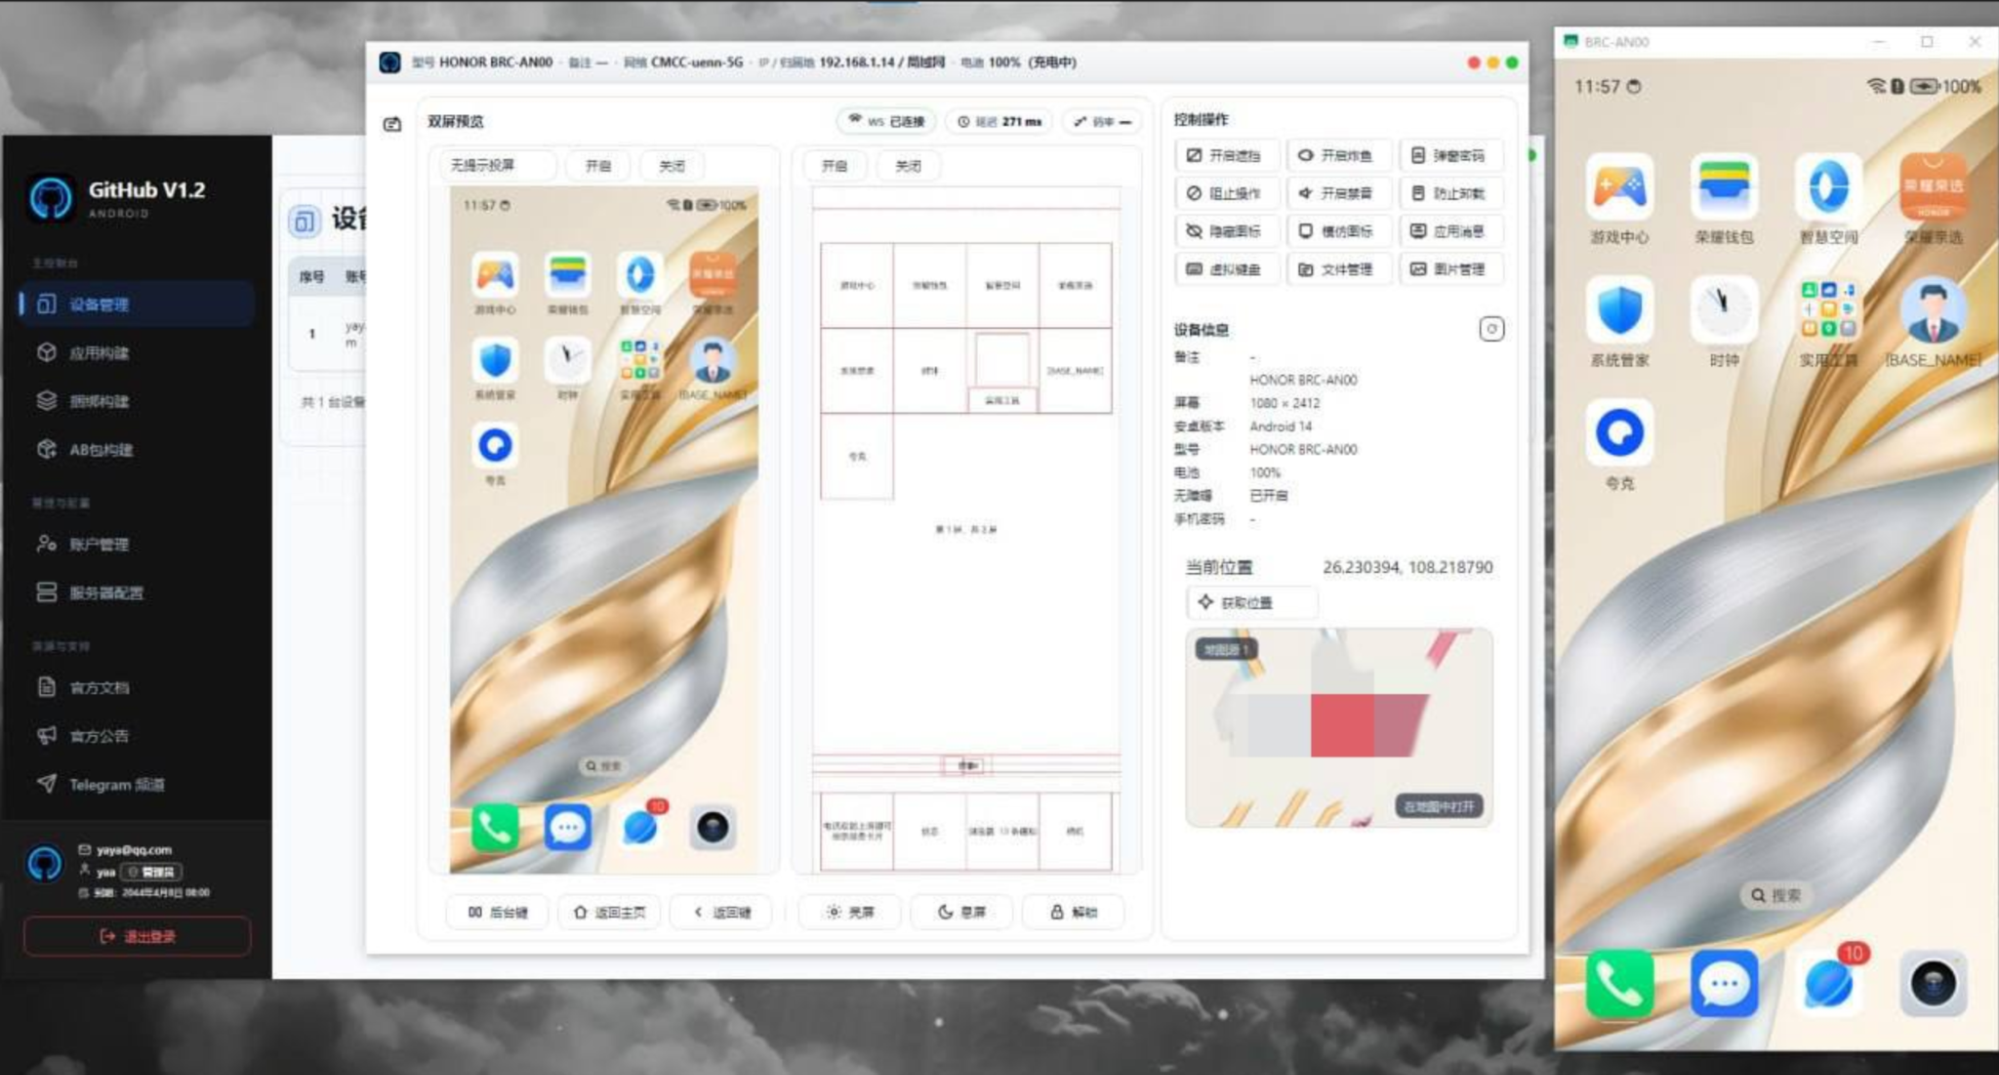
Flying Eagle оказался не одной вредоносной программой, а целой фабрикой слежки. В единой панели злоумышленники собирают APK с нужными фишинговыми шаблонами, управляют заражёнными смартфонами и получают украденные данные. Один обнаруженный сервер показывал 46 жертв, 29 из которых оставались онлайн.

Конструктор умеет менять названия пакетов и классов, добавлять мусорные данные для обхода антивирусов и шифровать связь с командным сервером. Отдельные компоненты так и называются: LiveKeysStrok отвечает за кейлоггинг, ScreenCaps — за снимки экрана, а Webjector — за поддельные формы. Следы также связывают платформу с семейством SpyNote.

За 30 дней исследователи насчитали не менее 170 активных серверов Flying Eagle. Большинство находилось в Гонконге, но узлы обнаружились также в США, Канаде, Финляндии, Малайзии и Японии.

После утечки исходников в феврале 2026 года троян окончательно пошёл по рукам. В Telegram продают сборки примерно за 2000 USDT, раздают фишинговые шаблоны и предлагают обналичивать похищенные деньги за комиссию до 50%.


На подходе уже наследник — Night Dragon. Ему добавили режим чёрного экрана, автоматическое скрытие и кражу данных Alipay, WeChat, банковских приложений и криптокошельков. Старый орёл ещё летает, а нового дракона уже выпустили на охоту.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru