


ViPNet EDI Soap Gate 3 получил сертификат ФСБ: теперь с новыми платформами

ViPNet EDI Soap Gate 3 получил сертификат ФСБ: теперь с новыми платформами

ViPNet EDI Soap Gate 3 получил сертификат ФСБ: теперь с новыми платформами

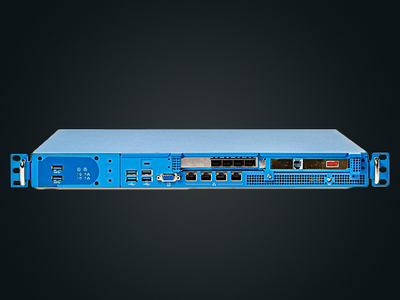
«ИнфоТеКС» получил сертификат ФСБ России на программно-аппаратный комплекс ViPNet EDI Soap Gate 3 версии 3.6. Документ подтверждает, что решение соответствует требованиям к средствам криптографической защиты информации и электронной подписи класса КС3. Сертификат распространяется на исполнения SG1000 Q2 и SG2000 Q2.

Комплексы можно использовать для защиты каналов связи по протоколу TLS ГОСТ.

В их состав также разрешено включать программный модуль доверенной загрузки ViPNet SafeBoot 3 — чтобы оборудование не стартовало с чем-то посторонним и потенциально опасным.

Сертификат № СФ/124-5567 выдан 11 июля 2026 года и будет действовать до 1 июля 2029-го.

ViPNet EDI Soap Gate 3, также известный как «ViPNet ЭДО Шлюз Безопасности 3», предназначен для защищённого взаимодействия с государственными информационными системами — в том числе СМЭВ3, ЕСИА и ЦПГ.

Решение включено в методические рекомендации Минцифры как типовой вариант для работы с ЕСИА. Оно соответствует требованиям КС3 и поддерживает протокол OpenID Connect.

В сухом остатке: шлюз получил официальное криптографическое «можно», обзавёлся поддержкой новых аппаратных платформ и готов защищать обмен данными с госсистемами как минимум до середины 2029 года.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru