


Проводник Windows 11 научился быстрее удалять большие файлы

Проводник Windows 11 научился быстрее удалять большие файлы

Проводник Windows 11 научился быстрее удалять большие файлы

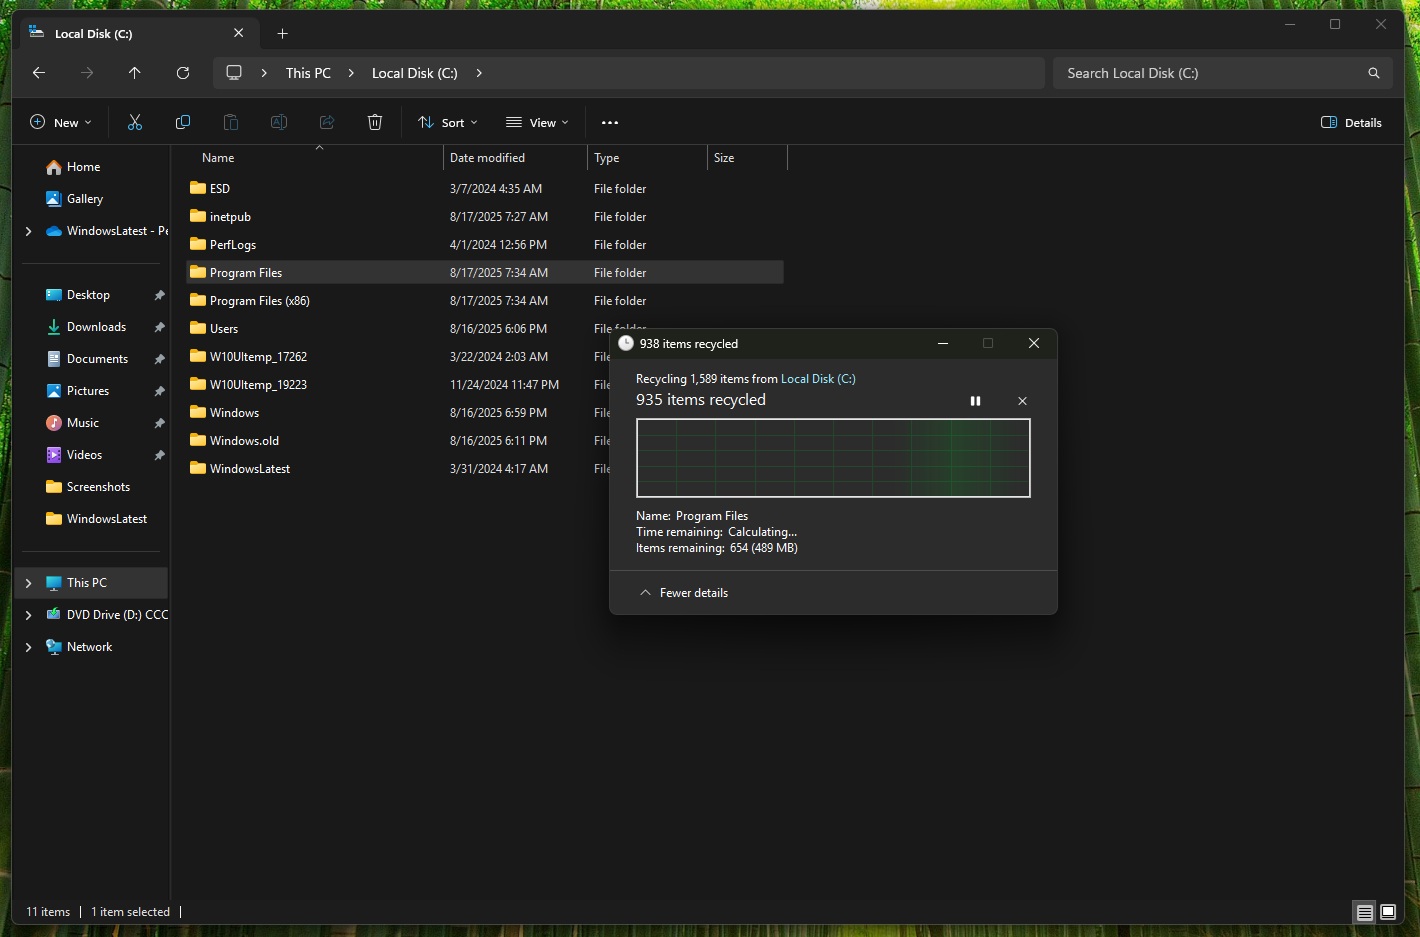
Знакомое окно «Вычисление…», которое появляется при попытке удалить огромный файл или папку с тысячами элементов, скоро может стать менее раздражающим. Microsoft ускорила удаление крупных фрагментированных файлов в Проводнике Windows 11.

Изменение появилось в экспериментальной сборке Windows 11 Insider Preview 26300.8935 от 20 июля.

Компания формулирует улучшение осторожно: удаление стало быстрее лишь в определённых сценариях. Чудес для любой корзины Microsoft пока не обещает.

Больше всего разницу должны заметить владельцы почти заполненных накопителей. Когда свободного места мало, крупный файл нередко записывается не единым блоком, а тысячами фрагментов, разбросанных по диску. При удалении NTFS приходится найти каждый кусок и по очереди освободить занятое им пространство.


На HDD процесс дополнительно тормозят физические перемещения считывающей головки. Но и SSD не спасает от всей этой бухгалтерии: механики в нём нет, зато файловой системе всё равно приходится разбираться с каждым фрагментом. Microsoft не раскрывает, что именно переписала, однако, вероятно, разработчики ускорили обработку таких операций.

Ещё в июне компания обещала сделать массовое удаление файлов как минимум на 30 % быстрее. Новая сборка стала первым подтверждением того, что работа действительно добралась до тестовой Windows, а не осталась бодрым пунктом в презентации.

Заодно Microsoft ускорила загрузку домашней страницы Проводника и добавила сенсорную прокрутку в раздел «Рекомендуемые». В дальнейшем компания также планирует улучшить поиск по компьютеру и заменить древнее окно «Свойства» современной версией с тёмной темой.

Все изменения распространяются среди участников экспериментального канала постепенно. До стабильной Windows 11 они пока не добрались.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru