


TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

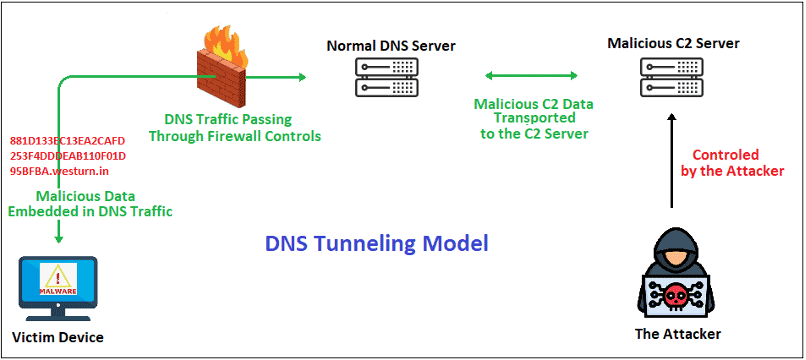
TrickBot обзавёлся новым способом связи с командным сервером: вместо привычного HTTP вредонос использует DNS-туннелирование. Команды и украденные данные теперь маскируются под обычные DNS-запросы — попробуй отличи атаку от сетевой рутины.

Исследователи из FortiGuard Labs обнаружили, что TrickBot шифрует данные с помощью XOR-ключа 0xB9, переводит их в шестнадцатеричный формат и дробит на части.

Получившиеся строки становятся поддоменами адресов злоумышленников — например, westurn.in. Запросы могут отправляться через публичные DNS-серверы вроде 8.8.8.8.


Ответы устроены ещё хитрее: вредонос кодирует данные внутри IPv4-адресов, используя старшие биты каждого октета как метки для сборки фрагментов. Один пакет позволяет передать до 183 байт. Если DNS-сервер перемешает ответы, TrickBot расставит их в правильном порядке самостоятельно.

Скорость такого туннеля достигает примерно 30,7 Кбайт/с. Этого достаточно, чтобы загрузить модуль размером 1,2 Мбайт менее чем за минуту. Не оптоволокно, конечно, но для доставки вредоносной нагрузки вполне бодро.

При этом старые привычки TrickBot не забыл. Он сохранил прежнюю структуру команд, умеет загружать модули, внедрять код в процессы, запускать PowerShell и выполнять машинный код.


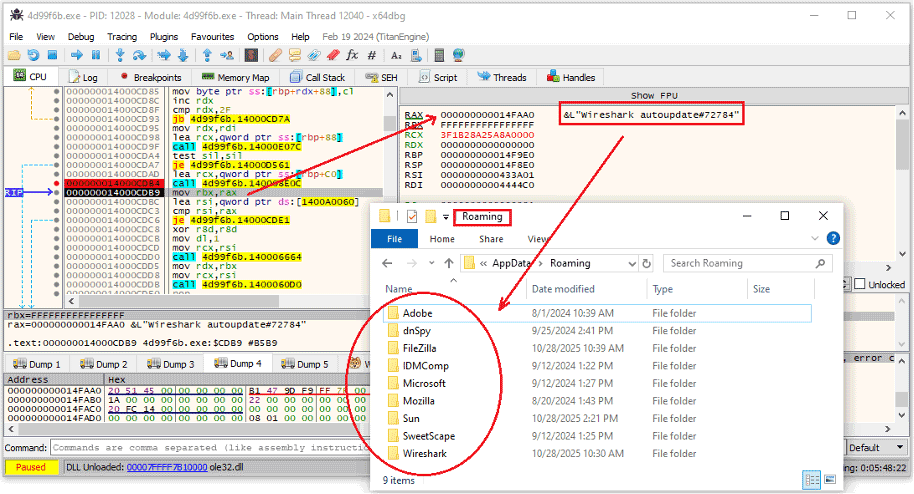
Для закрепления в системе малварь создаёт задания планировщика с безобидными названиями вроде Wireshark autoupdate #<число>. Они запускаются каждые пять минут и при старте Windows. Сведения о задании и путь к файлу прячутся в альтернативных потоках NTFS $TASK и $FILE.

Строки и названия Windows API внутри образца зашифрованы, а нужные функции определяются во время работы по хешам. Аналитикам оставили настоящий технический квест.

Защитникам рекомендуют проверять аномально длинные и некорректные DNS-запросы, обращения к необычным резолверам и подозрительную активность поддоменов.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru