


TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

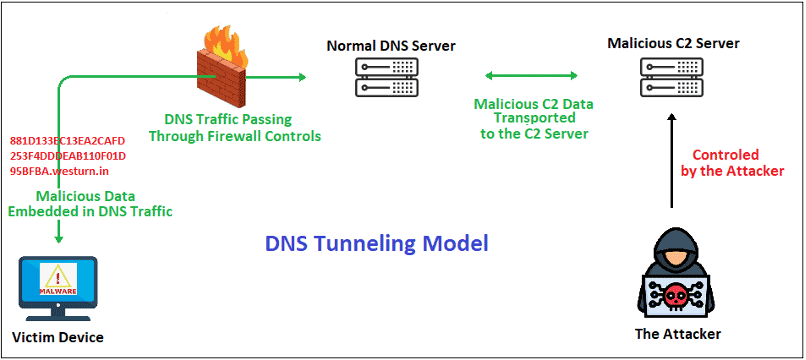
TrickBot обзавёлся новым способом связи с командным сервером: вместо привычного HTTP вредонос использует DNS-туннелирование. Команды и украденные данные теперь маскируются под обычные DNS-запросы — попробуй отличи атаку от сетевой рутины.

Исследователи из FortiGuard Labs обнаружили, что TrickBot шифрует данные с помощью XOR-ключа 0xB9, переводит их в шестнадцатеричный формат и дробит на части.

Получившиеся строки становятся поддоменами адресов злоумышленников — например, westurn.in. Запросы могут отправляться через публичные DNS-серверы вроде 8.8.8.8.


Ответы устроены ещё хитрее: вредонос кодирует данные внутри IPv4-адресов, используя старшие биты каждого октета как метки для сборки фрагментов. Один пакет позволяет передать до 183 байт. Если DNS-сервер перемешает ответы, TrickBot расставит их в правильном порядке самостоятельно.

Скорость такого туннеля достигает примерно 30,7 Кбайт/с. Этого достаточно, чтобы загрузить модуль размером 1,2 Мбайт менее чем за минуту. Не оптоволокно, конечно, но для доставки вредоносной нагрузки вполне бодро.

При этом старые привычки TrickBot не забыл. Он сохранил прежнюю структуру команд, умеет загружать модули, внедрять код в процессы, запускать PowerShell и выполнять машинный код.


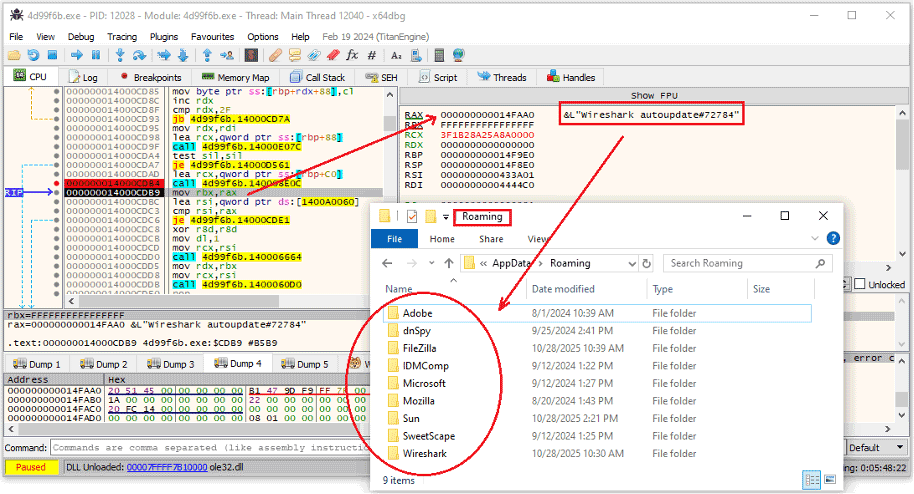
Для закрепления в системе малварь создаёт задания планировщика с безобидными названиями вроде Wireshark autoupdate #<число>. Они запускаются каждые пять минут и при старте Windows. Сведения о задании и путь к файлу прячутся в альтернативных потоках NTFS $TASK и $FILE.

Строки и названия Windows API внутри образца зашифрованы, а нужные функции определяются во время работы по хешам. Аналитикам оставили настоящий технический квест.

Защитникам рекомендуют проверять аномально длинные и некорректные DNS-запросы, обращения к необычным резолверам и подозрительную активность поддоменов.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru