


TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

TrickBot спрятал команды в DNS и научился обходиться без HTTP

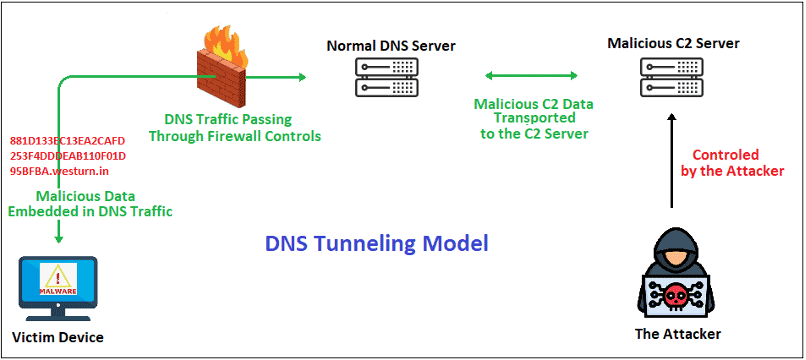
TrickBot обзавёлся новым способом связи с командным сервером: вместо привычного HTTP вредонос использует DNS-туннелирование. Команды и украденные данные теперь маскируются под обычные DNS-запросы — попробуй отличи атаку от сетевой рутины.

Исследователи из FortiGuard Labs обнаружили, что TrickBot шифрует данные с помощью XOR-ключа 0xB9, переводит их в шестнадцатеричный формат и дробит на части.

Получившиеся строки становятся поддоменами адресов злоумышленников — например, westurn.in. Запросы могут отправляться через публичные DNS-серверы вроде 8.8.8.8.


Ответы устроены ещё хитрее: вредонос кодирует данные внутри IPv4-адресов, используя старшие биты каждого октета как метки для сборки фрагментов. Один пакет позволяет передать до 183 байт. Если DNS-сервер перемешает ответы, TrickBot расставит их в правильном порядке самостоятельно.

Скорость такого туннеля достигает примерно 30,7 Кбайт/с. Этого достаточно, чтобы загрузить модуль размером 1,2 Мбайт менее чем за минуту. Не оптоволокно, конечно, но для доставки вредоносной нагрузки вполне бодро.

При этом старые привычки TrickBot не забыл. Он сохранил прежнюю структуру команд, умеет загружать модули, внедрять код в процессы, запускать PowerShell и выполнять машинный код.


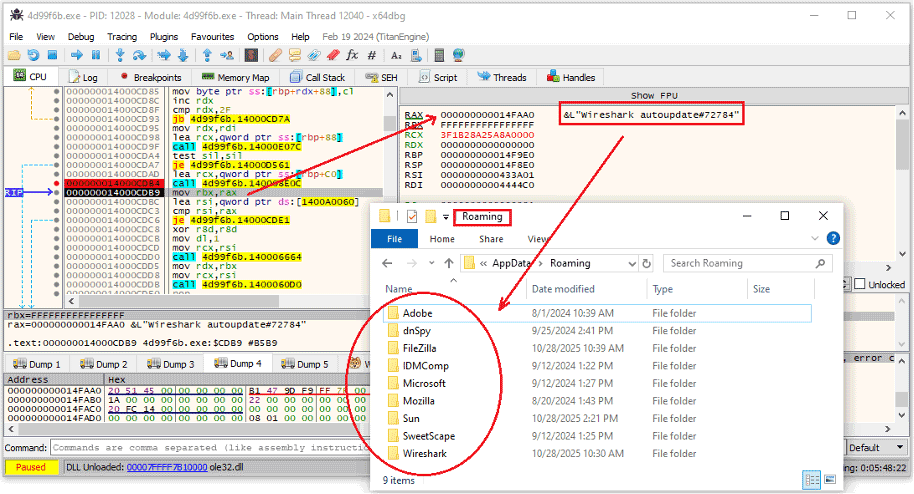
Для закрепления в системе малварь создаёт задания планировщика с безобидными названиями вроде Wireshark autoupdate #<число>. Они запускаются каждые пять минут и при старте Windows. Сведения о задании и путь к файлу прячутся в альтернативных потоках NTFS $TASK и $FILE.

Строки и названия Windows API внутри образца зашифрованы, а нужные функции определяются во время работы по хешам. Аналитикам оставили настоящий технический квест.

Защитникам рекомендуют проверять аномально длинные и некорректные DNS-запросы, обращения к необычным резолверам и подозрительную активность поддоменов.

Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru