


WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

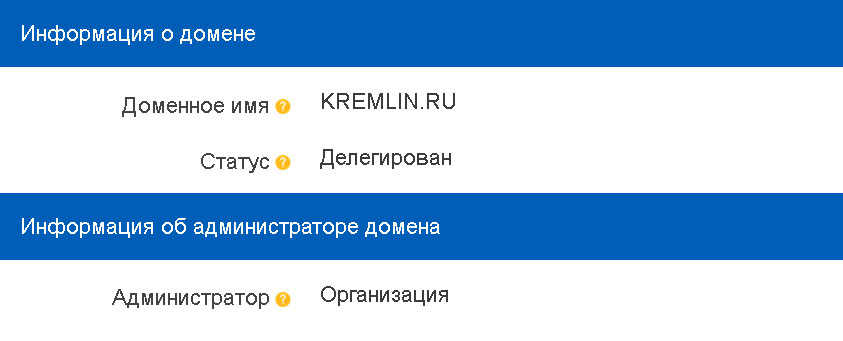
В Реестре доменных имён .RU/.РФ перестали отображаться сведения об администраторах-юрлицах. Раньше сервис показывал название организации и её ИНН, а теперь ограничивается загадочным словом «Организация». Очень информативно: домен есть, владелец тоже где-то есть, и хватит с вас.

Изменение 22 июля заметил пользователь Хабра @ifap. Например, в сведениях о домене КДПЫ.РФ больше нельзя увидеть, что его администратором выступает Федеральная служба охраны России.

Впрочем, в этом случае личность владельца уже известна. С менее приметными доменами новый режим превращает поиск администратора в небольшое расследование.


Поддержка Координационного центра доменов .RU/.РФ объяснила исчезновение данных техническими причинами. По её словам, информация временно не отображается в WHOIS.

Что именно сломалось и сколько продлится это временно, в Координационном центре не уточнили. Также неизвестно, вернутся ли сведения в прежнем виде или нынешняя непрозрачность задержится надолго.

Одна из возможных причин — перестройка реестра под новые требования к аутентификации администраторов доменов. Однако официального подтверждения этой версии пока нет.

Раньше по WHOIS можно было быстро установить, какая компания или госструктура управляет доменом. Теперь сервис фактически сообщает лишь главное: это не человек, а какая-то организация. Какая именно — попробуйте догадаться сами.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru