


WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

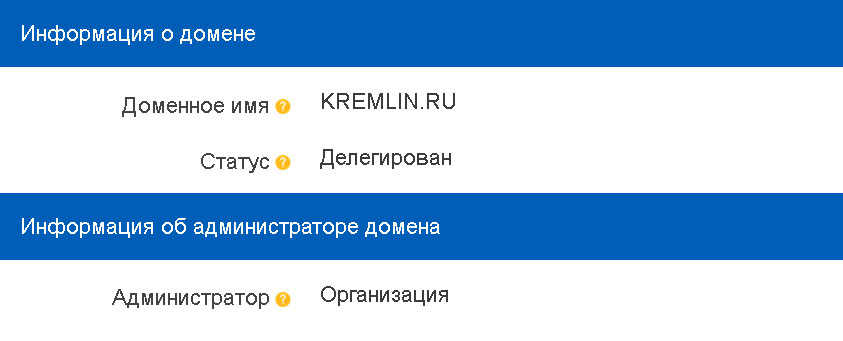
В Реестре доменных имён .RU/.РФ перестали отображаться сведения об администраторах-юрлицах. Раньше сервис показывал название организации и её ИНН, а теперь ограничивается загадочным словом «Организация». Очень информативно: домен есть, владелец тоже где-то есть, и хватит с вас.

Изменение 22 июля заметил пользователь Хабра @ifap. Например, в сведениях о домене КДПЫ.РФ больше нельзя увидеть, что его администратором выступает Федеральная служба охраны России.

Впрочем, в этом случае личность владельца уже известна. С менее приметными доменами новый режим превращает поиск администратора в небольшое расследование.


Поддержка Координационного центра доменов .RU/.РФ объяснила исчезновение данных техническими причинами. По её словам, информация временно не отображается в WHOIS.

Что именно сломалось и сколько продлится это временно, в Координационном центре не уточнили. Также неизвестно, вернутся ли сведения в прежнем виде или нынешняя непрозрачность задержится надолго.

Одна из возможных причин — перестройка реестра под новые требования к аутентификации администраторов доменов. Однако официального подтверждения этой версии пока нет.

Раньше по WHOIS можно было быстро установить, какая компания или госструктура управляет доменом. Теперь сервис фактически сообщает лишь главное: это не человек, а какая-то организация. Какая именно — попробуйте догадаться сами.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru