


Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Если ваш iPhone в последнее время пытается раскалиться до температуры мартеновской печи и сходит с ума от бесконечной череды пушей, расслабьтесь, дело не в вас и даже не в бета-версии iOS. Telegram снова отличился: в приложении всплыл баг, который заставляет технику плавиться.

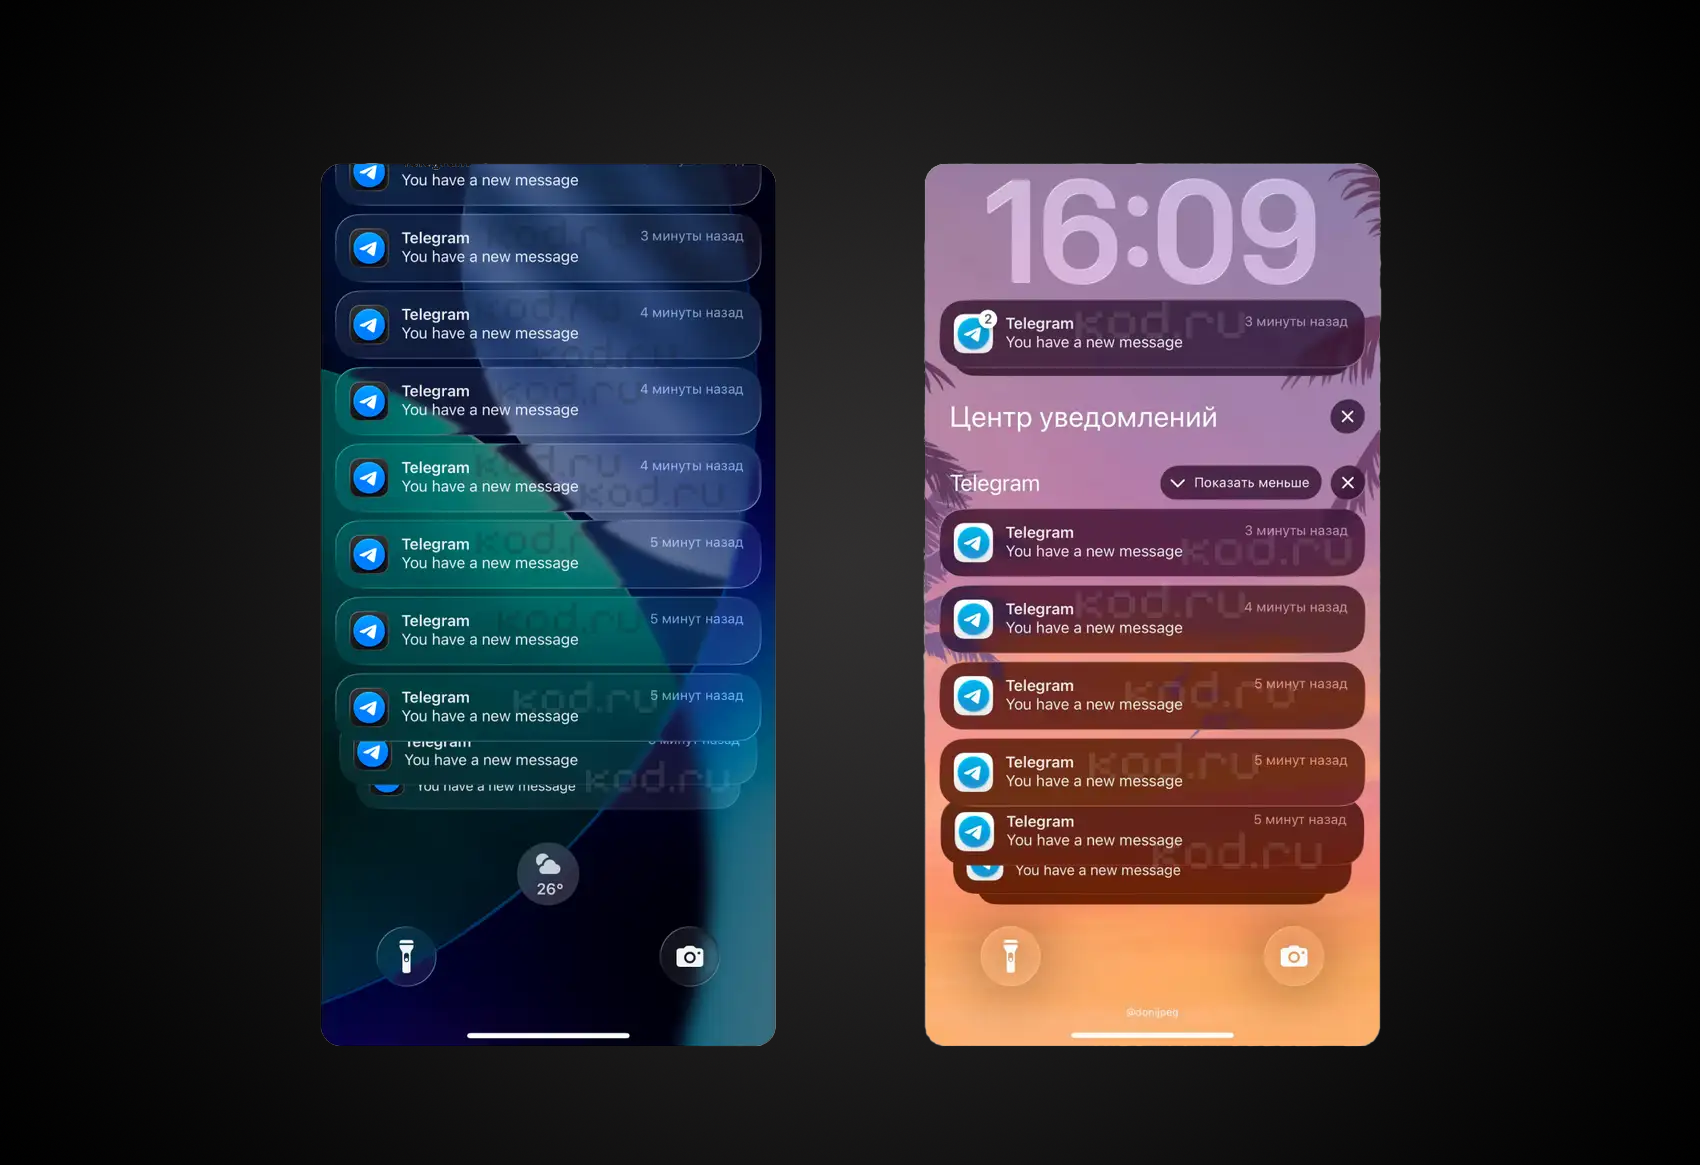
Мессенджер начинает в фоновом режиме штамповать сотни ложных уведомлений, сообщает «Код Дурова».

На экран пачками валится англоязычный текст "You have a new message", даже если у вас включен русский язык и отображение текста сообщений. Нажимать на них бесполезно — внутри ничего нет. Пуши прилетают буквально каждую минуту, превращая шторку уведомлений в хаос.


Но это ещё полбеды. Параллельно с этим адом iPhone или iPad начинает нехило греться и сжирать батарею прямо на глазах (у некоторых улетает по 11% за полчаса в полном idle).

Нагрев бывает настолько сильным, что Apple просто ставит зарядку на паузу, пока девайс не остынет. Один из пострадавших журналистов даже приспособил геймпад с кулером, чтобы хоть как-то зарядить смартфон.

Жалобы поползли ещё в мае, но после обновления Telegram до версии 12.9 баг накрыл пользователей с новой силой. Судя по всему, кривой код мессенджера закольцовывает фоновые процессы, заставляя процессор пахать на износ.

Как с этим жить? Панацеи пока нет — разработчики молчат, а регулярные патчи проблему до конца не вычистили. Единственное временное спасение — полная переустановка приложения:

  1. Зайдите в Telegram: Настройки → Данные и память → Использование памяти и почистите кеш.
  2. Убедитесь, что помните пароли и сможете войти обратно (проверьте доступ к почте или другим устройствам для кода).
  3. Снесите Telegram с устройства.
  4. Скачайте его заново из App Store и аутентифицируйтесь.

Спойлер: это помогает, но не всем и не навсегда. У кого-то сбой возвращается через неделю-две. Так что запасаемся терпением, ждём нормальный фикс от команды Дурова и держим огнетушитель под рукой.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru