


Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

Google без спроса устанавливает на Android проверку разработчиков

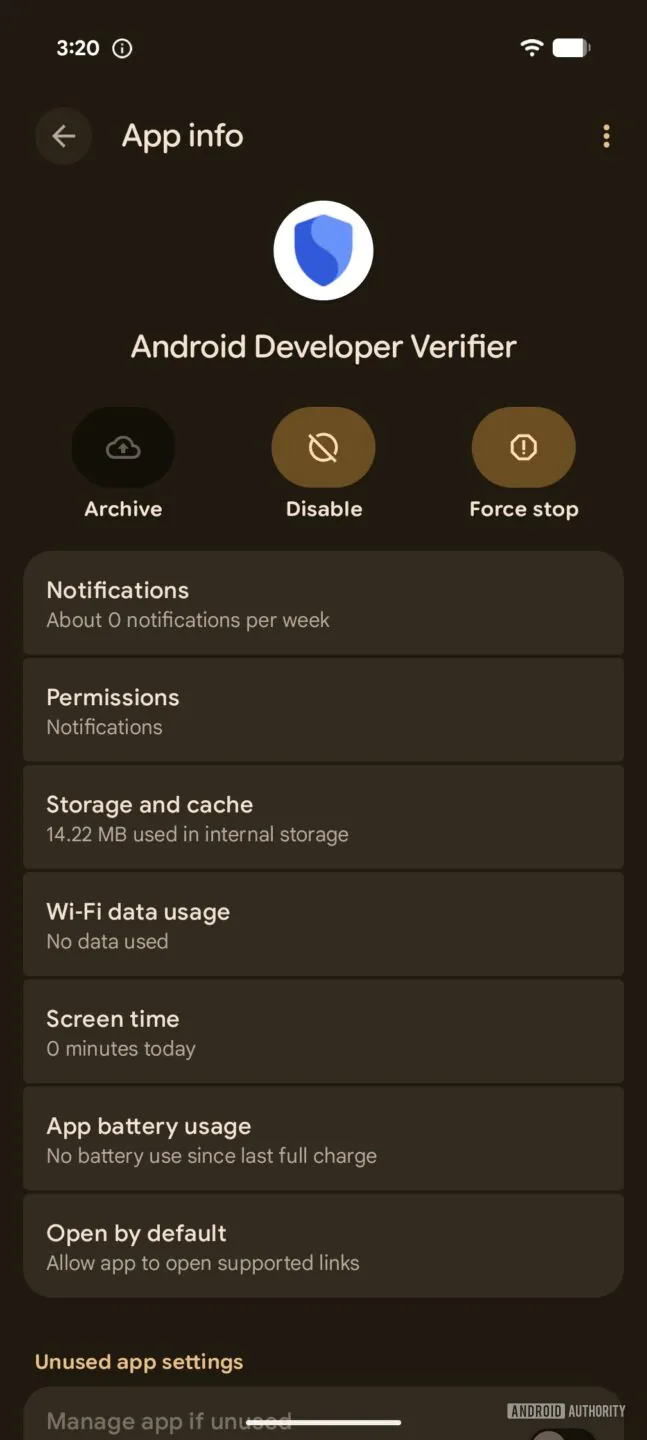
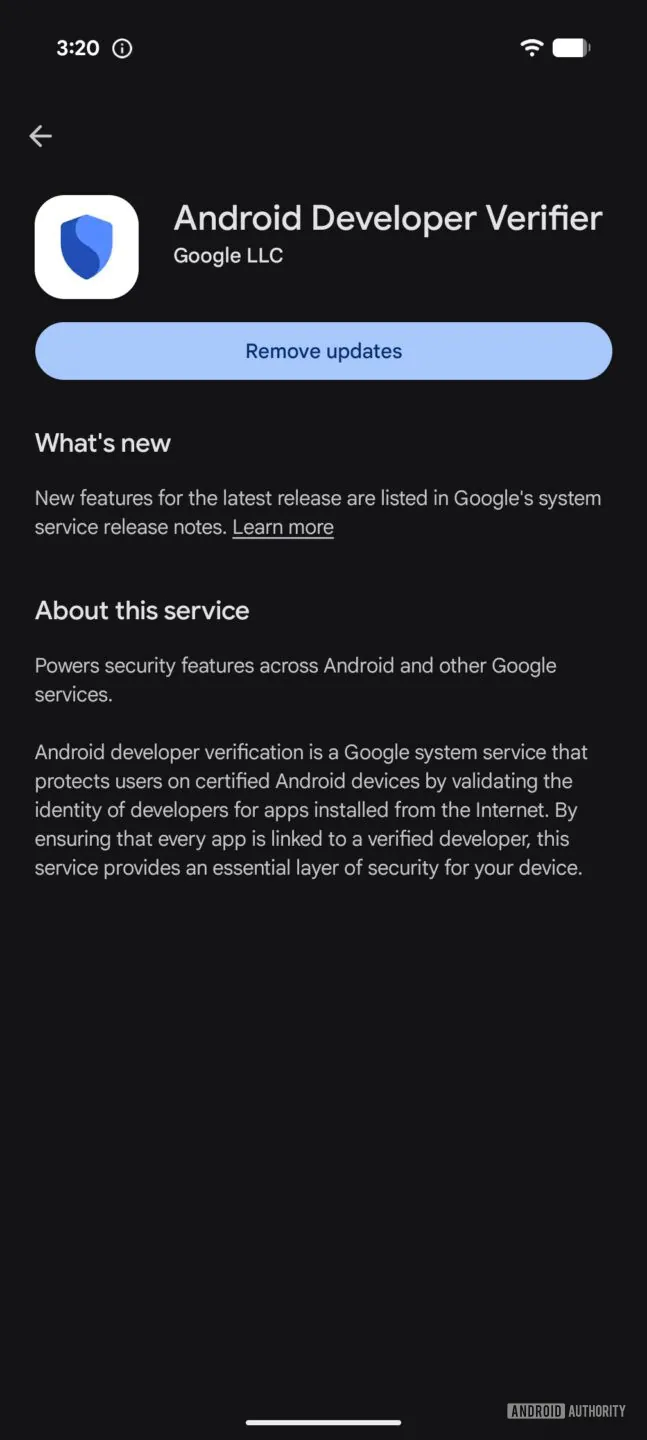
Пользователи Android начали замечать на смартфонах новое приложение Android Developer Verifier с идентификатором com.google.android.verifier. Оно появляется без отдельного запроса и готовит устройства к будущим ограничениям на установку APK из сторонних источников.

Сервис будет проверять, зарегистрировано ли устанавливаемое приложение за подтверждённым разработчиком.

Для получения такого статуса автору потребуется пройти проверку личности и предоставить Google юридические данные. Это не гарантирует безопасность программы, зато позволяет связать её с конкретным человеком или компанией.

Google объясняет ограничения борьбой с мошенниками. Те нередко звонят жертвам, пугают уголовным делом или бедой с родственником, а затем торопят отключить защиту и установить вредоносный APK. Обычные предупреждения пользователи в панике пролистывают, поэтому Android добавит полосу препятствий.


Для установки приложения неподтверждённого разработчика придётся включить режим разработчика, подтвердить отсутствие давления, перезагрузить смартфон, подождать 24 часа и повторно войти по ПИН-коду или биометрии. За сутки срочный сотрудник банка обычно успеет потерять интерес.

Android Developer Verifier распространяется через системные обновления Google, отказаться от его загрузки нельзя. Сейчас приложение у большинства пользователей бездействует. Новые требования начнут вводить 30 сентября в Бразилии, Индонезии, Сингапуре и Таиланде, а глобальное расширение запланировано на 2027 год и позднее.

Удалить сервис пока можно, но неизвестно, не вернётся ли он с очередным обновлением и поможет ли это обойти проверку.

Для опытных пользователей оставили лазейку: установка через ADB не подпадает под ограничения и не требует суточного ожидания. Пользовательские прошивки без сервисов Google тоже могут отказаться от новой системы.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru