


Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

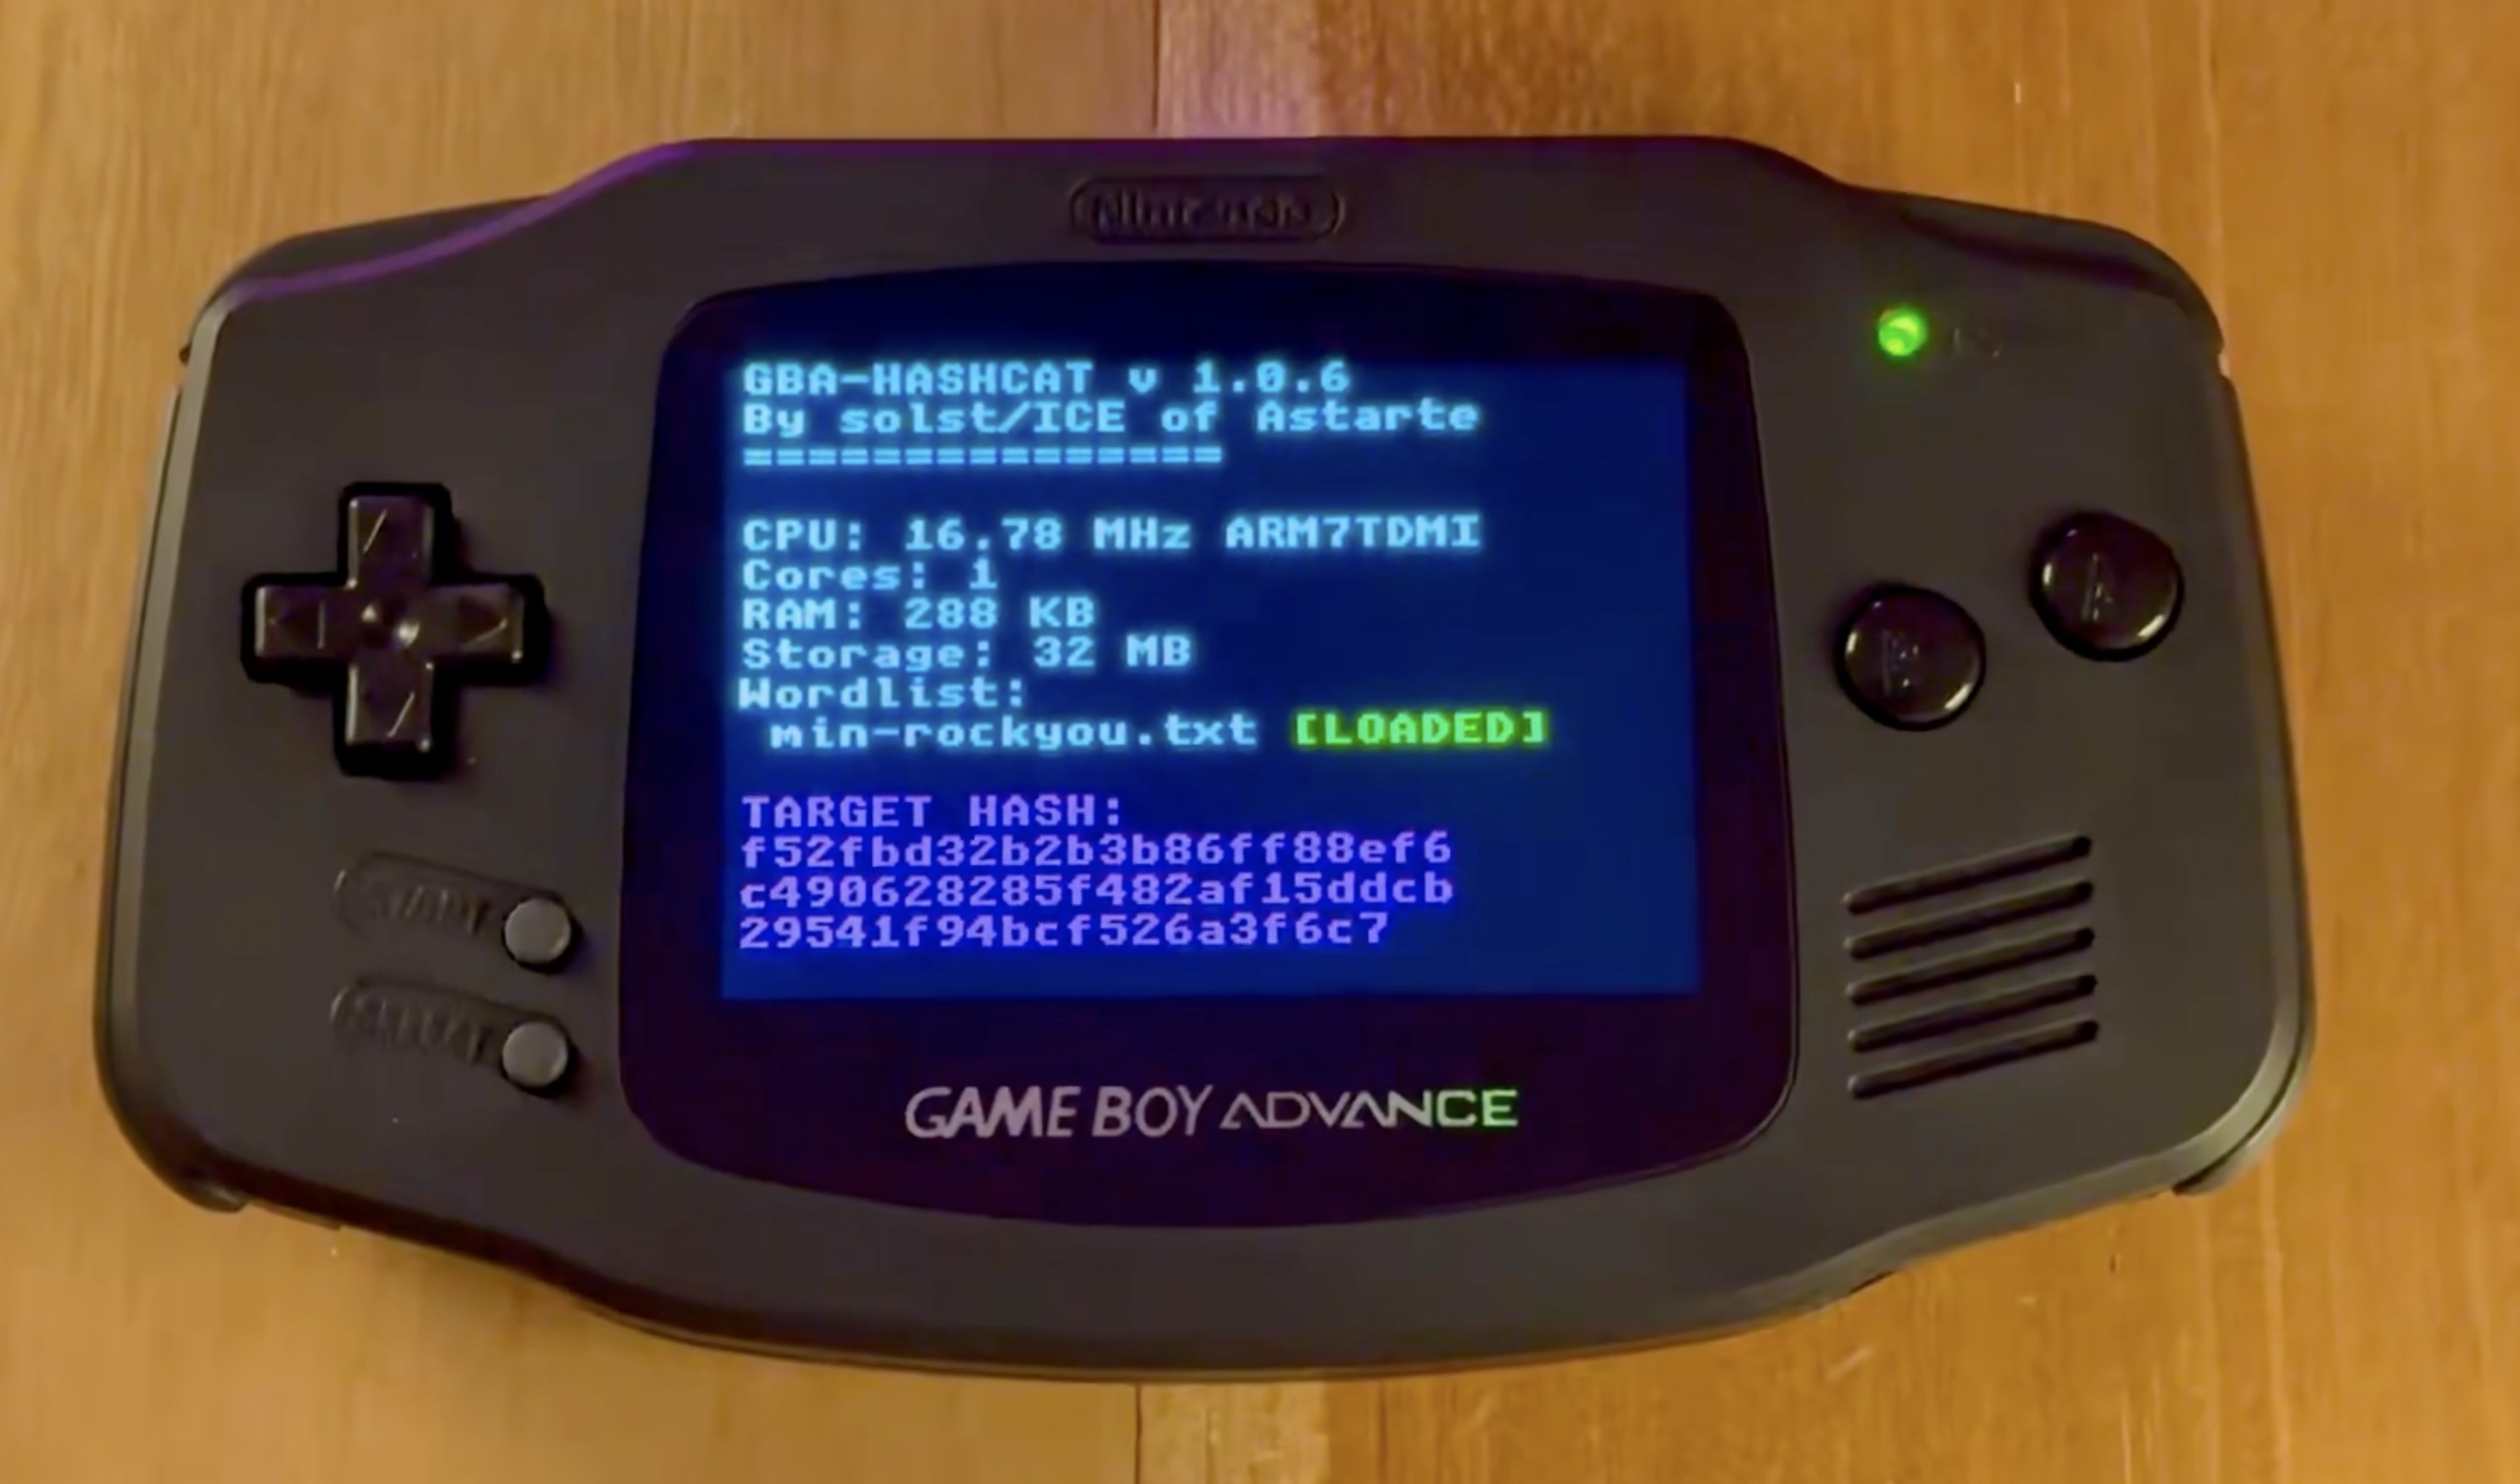
Исследователь в области кибербезопасности под ником solstICE перенёс утилиту для взлома паролей Hashcat на Game Boy Advance. Зачем? Судя по всему, потому что мог. Проект получил название gba-hashcat и работает на оригинальной портативной консоли Nintendo.

GBA перебирает хеши SHA-256 со скоростью 727 попыток в секунду. По подсчётам разработчика, целый год такой работы примерно равен одной секунде вычислений современной системы с мощной видеокартой. Медленно? Зато никакого дефицита Nvidia B200.

Под капотом Game Boy Advance находится 32-битный процессор ARM7TDMI с частотой 16,8 МГц. Консоль получила всего 288 КБ оперативной и 98 КБ видеопамяти, даже калькулятор уже начал смотреть на неё свысока.

Для ускорения перебора паролей обычно применяют заранее подготовленные словари. Но картриджи GBA вмещают не более 32 МБ, поэтому разработчику пришлось ограничиться списком ignis-1M из миллиона слов. Он занимает около 8 МБ.


Само приложение получилось максимально аскетичным. На экране отображаются заставка, статистика выполнения и пароль, который консоль проверяет в данный момент. Программу написали на C++ с использованием движка Butano, предназначенного для разработки игр под GBA.

Автор назвал gba-hashcat своим самым глупым приложением всех времён. Пользователи в ответ предложили добавить сетевой режим и собрать кластер из Game Boy — возможно, единственную ферму для взлома паролей, на которой ещё и в Pokémon поиграть можно.

Практической пользы у проекта немного, но простые пароли консоль всё-таки подобрать способна. Если защита держится на комбинации 123, то дорогая видеокарта действительно будет лишней. Достаточно приставки из 2001 года и немного терпения.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru