


Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

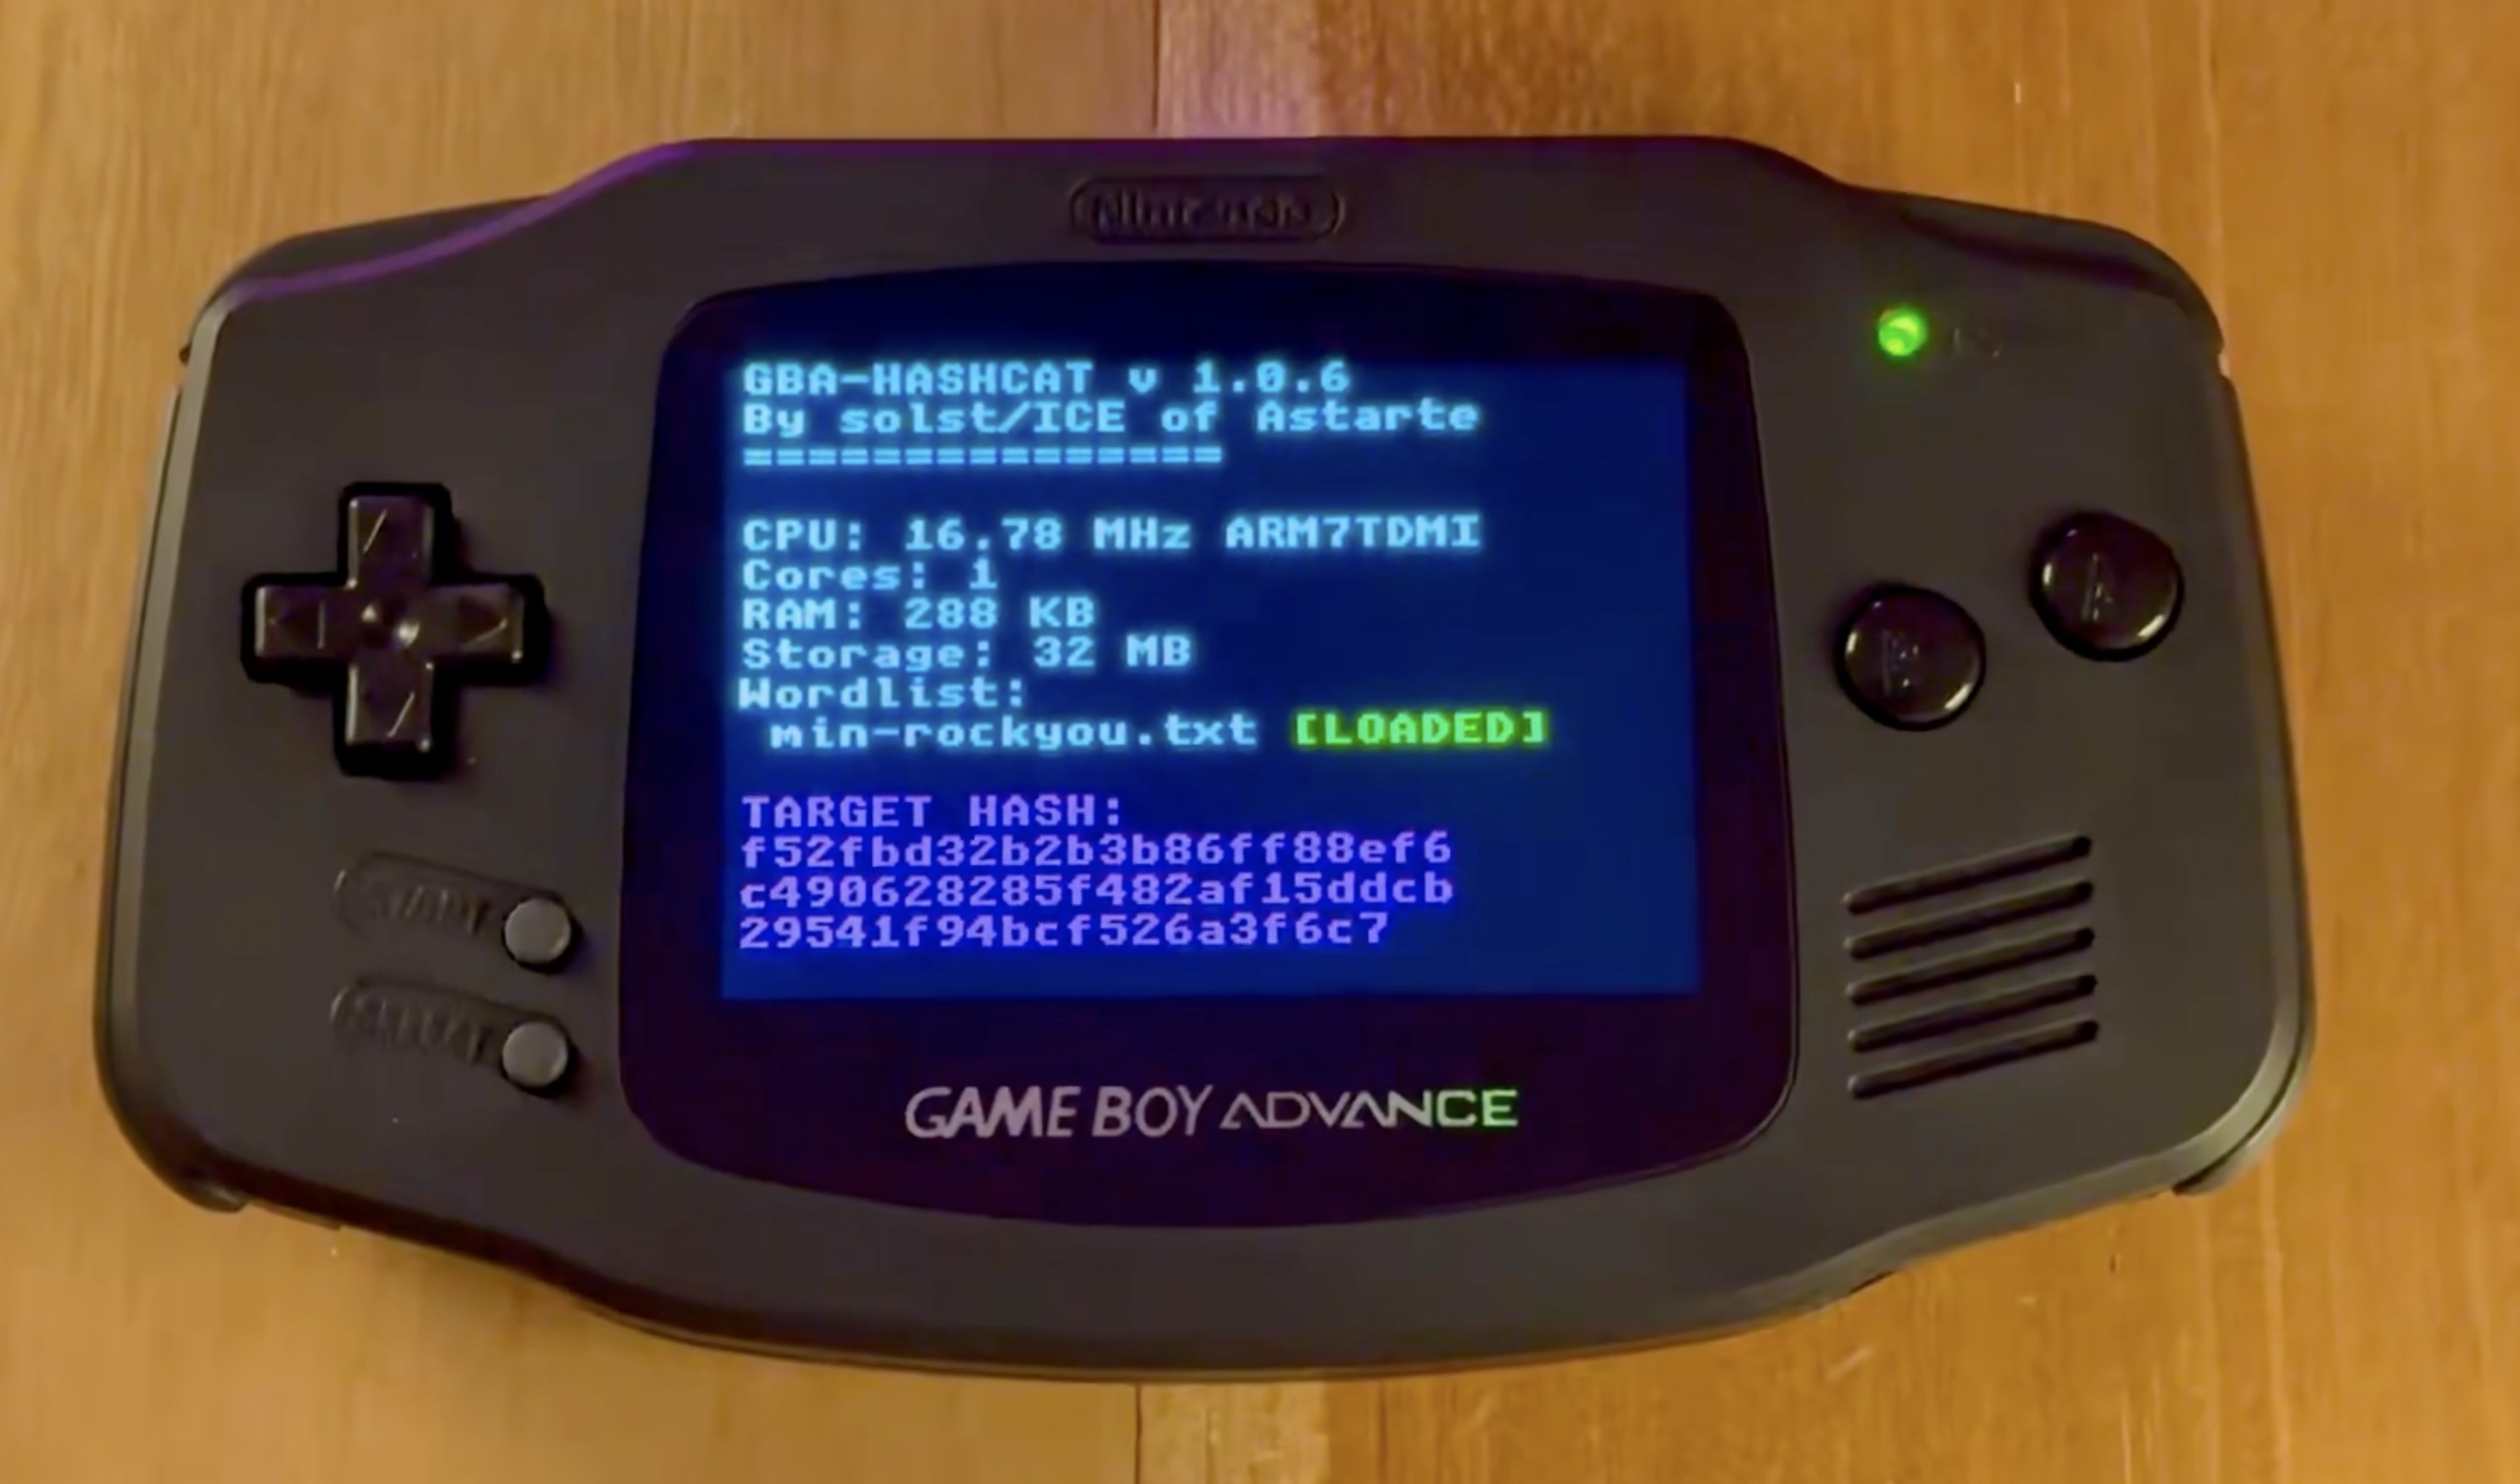
Исследователь в области кибербезопасности под ником solstICE перенёс утилиту для взлома паролей Hashcat на Game Boy Advance. Зачем? Судя по всему, потому что мог. Проект получил название gba-hashcat и работает на оригинальной портативной консоли Nintendo.

GBA перебирает хеши SHA-256 со скоростью 727 попыток в секунду. По подсчётам разработчика, целый год такой работы примерно равен одной секунде вычислений современной системы с мощной видеокартой. Медленно? Зато никакого дефицита Nvidia B200.

Под капотом Game Boy Advance находится 32-битный процессор ARM7TDMI с частотой 16,8 МГц. Консоль получила всего 288 КБ оперативной и 98 КБ видеопамяти, даже калькулятор уже начал смотреть на неё свысока.

Для ускорения перебора паролей обычно применяют заранее подготовленные словари. Но картриджи GBA вмещают не более 32 МБ, поэтому разработчику пришлось ограничиться списком ignis-1M из миллиона слов. Он занимает около 8 МБ.


Само приложение получилось максимально аскетичным. На экране отображаются заставка, статистика выполнения и пароль, который консоль проверяет в данный момент. Программу написали на C++ с использованием движка Butano, предназначенного для разработки игр под GBA.

Автор назвал gba-hashcat своим самым глупым приложением всех времён. Пользователи в ответ предложили добавить сетевой режим и собрать кластер из Game Boy — возможно, единственную ферму для взлома паролей, на которой ещё и в Pokémon поиграть можно.

Практической пользы у проекта немного, но простые пароли консоль всё-таки подобрать способна. Если защита держится на комбинации 123, то дорогая видеокарта действительно будет лишней. Достаточно приставки из 2001 года и немного терпения.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru