


Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

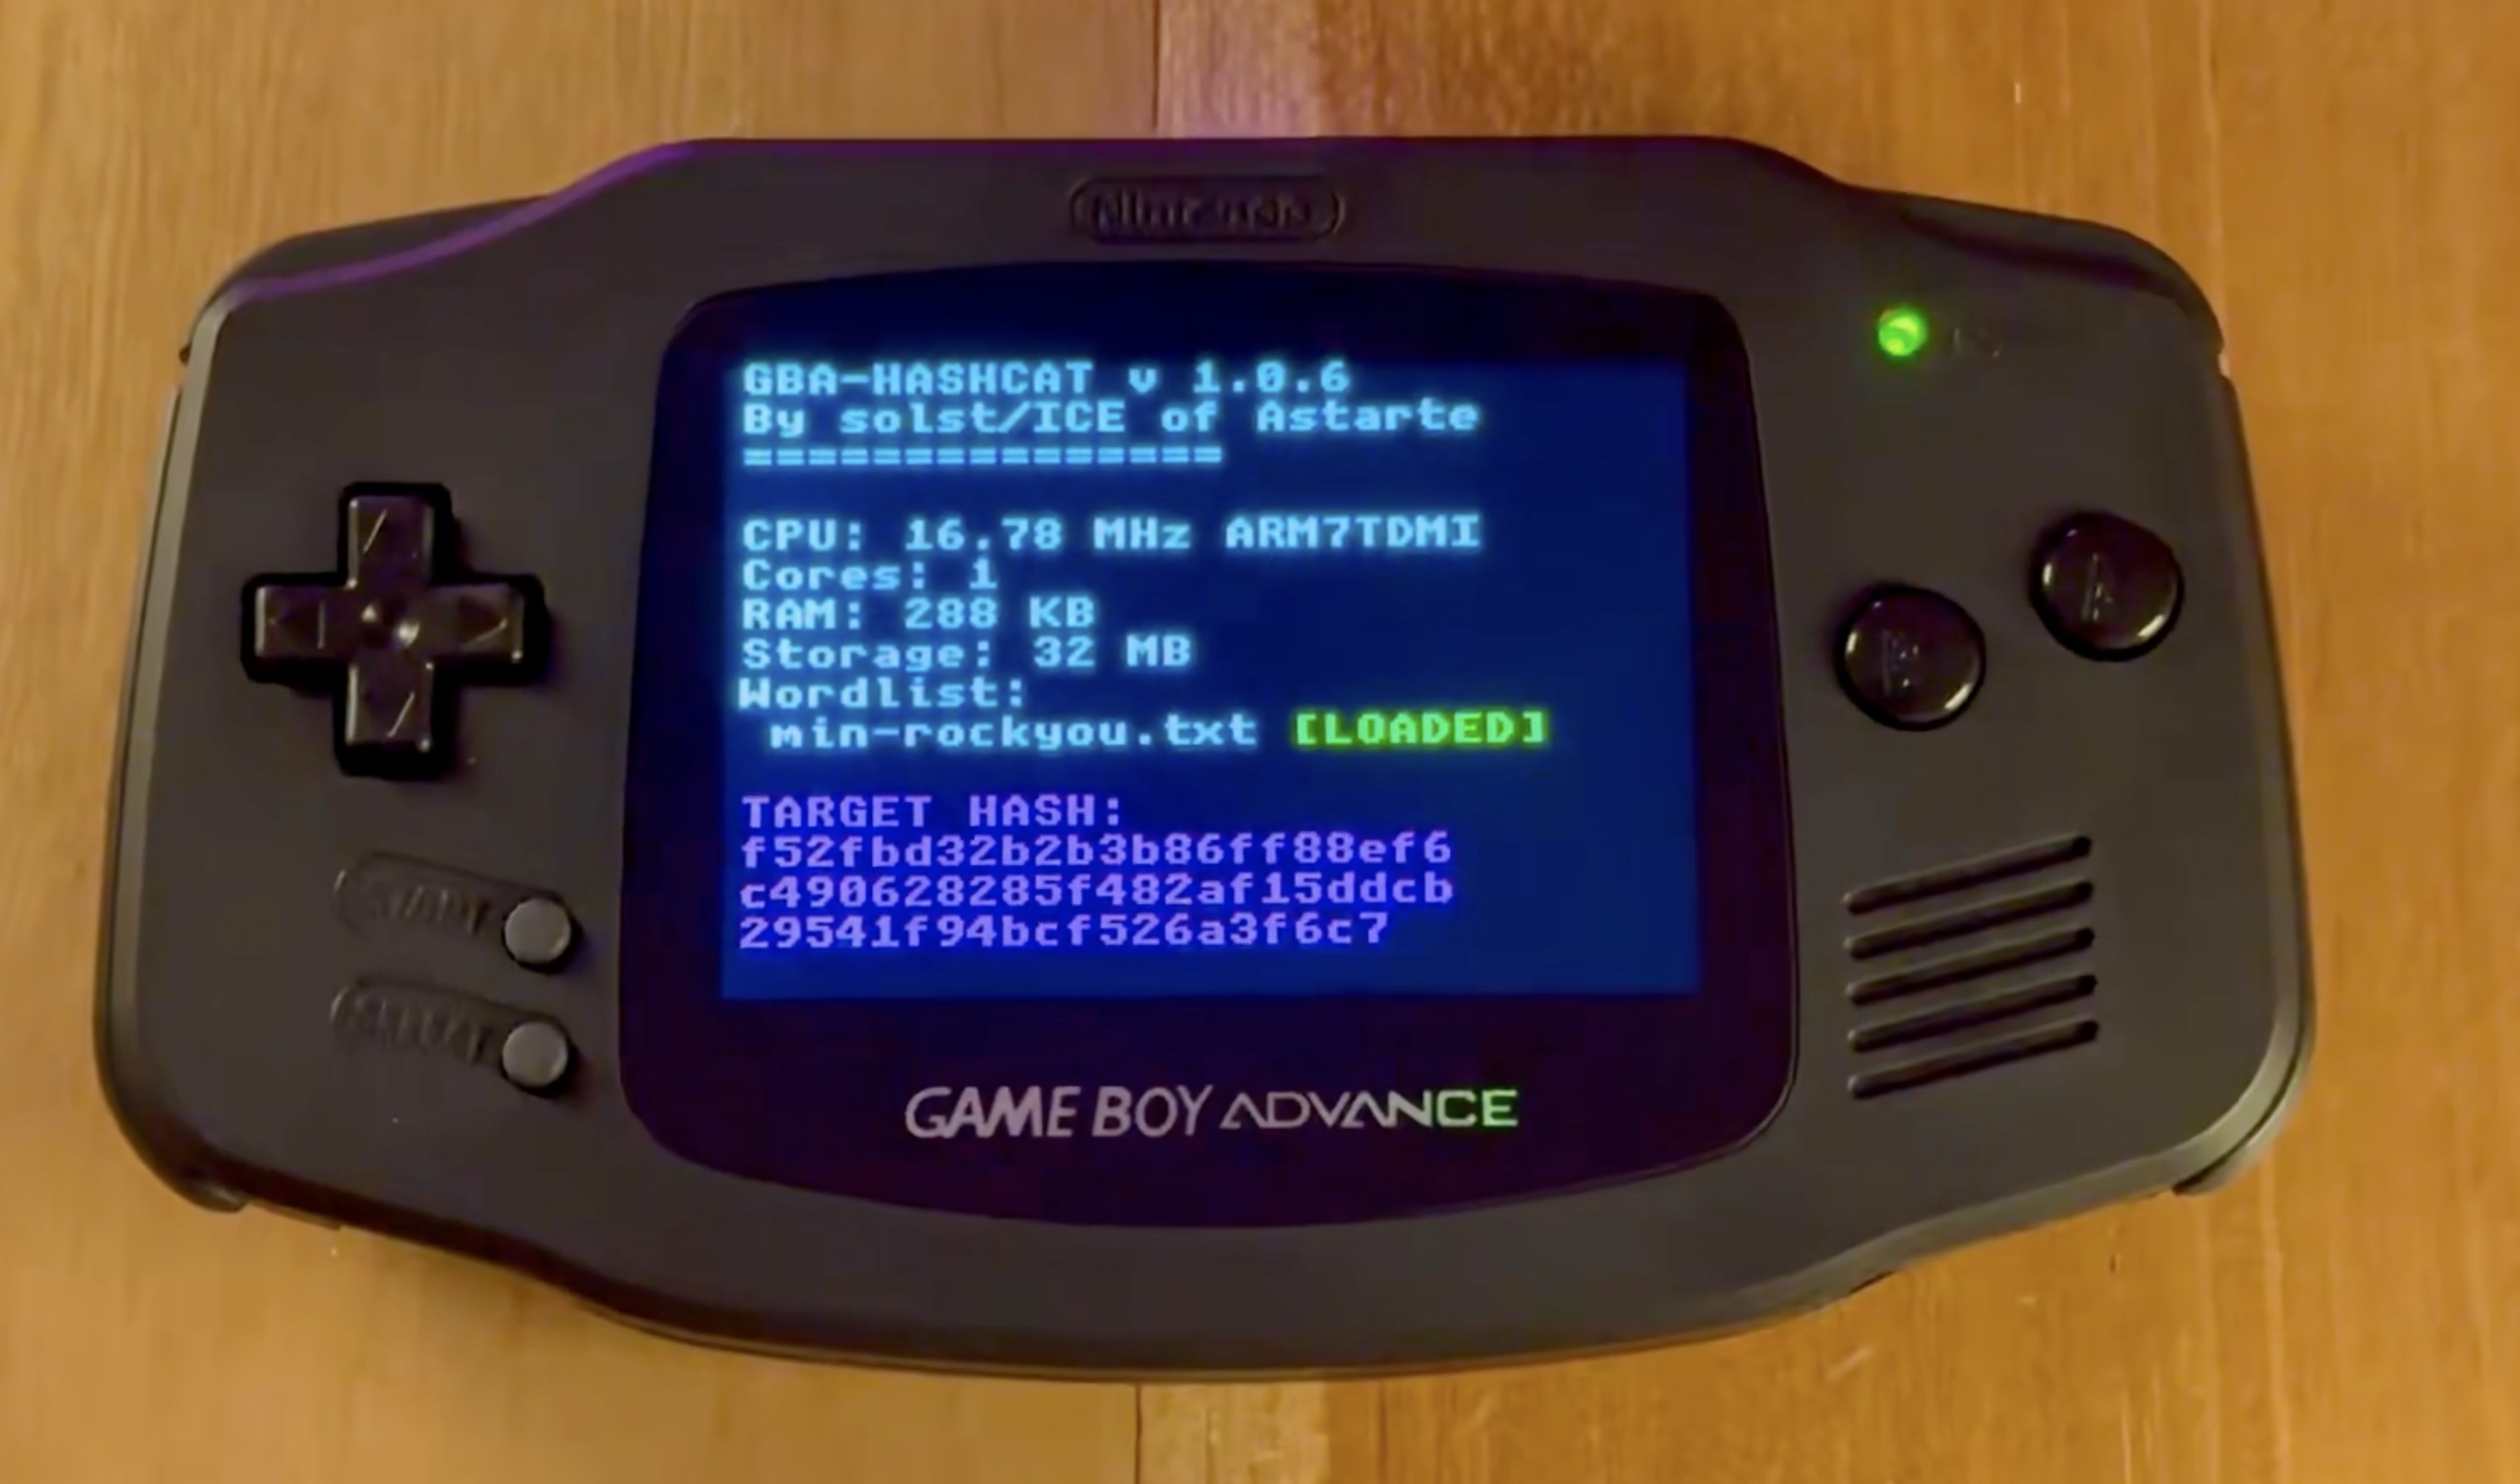
Исследователь в области кибербезопасности под ником solstICE перенёс утилиту для взлома паролей Hashcat на Game Boy Advance. Зачем? Судя по всему, потому что мог. Проект получил название gba-hashcat и работает на оригинальной портативной консоли Nintendo.

GBA перебирает хеши SHA-256 со скоростью 727 попыток в секунду. По подсчётам разработчика, целый год такой работы примерно равен одной секунде вычислений современной системы с мощной видеокартой. Медленно? Зато никакого дефицита Nvidia B200.

Под капотом Game Boy Advance находится 32-битный процессор ARM7TDMI с частотой 16,8 МГц. Консоль получила всего 288 КБ оперативной и 98 КБ видеопамяти, даже калькулятор уже начал смотреть на неё свысока.

Для ускорения перебора паролей обычно применяют заранее подготовленные словари. Но картриджи GBA вмещают не более 32 МБ, поэтому разработчику пришлось ограничиться списком ignis-1M из миллиона слов. Он занимает около 8 МБ.


Само приложение получилось максимально аскетичным. На экране отображаются заставка, статистика выполнения и пароль, который консоль проверяет в данный момент. Программу написали на C++ с использованием движка Butano, предназначенного для разработки игр под GBA.

Автор назвал gba-hashcat своим самым глупым приложением всех времён. Пользователи в ответ предложили добавить сетевой режим и собрать кластер из Game Boy — возможно, единственную ферму для взлома паролей, на которой ещё и в Pokémon поиграть можно.

Практической пользы у проекта немного, но простые пароли консоль всё-таки подобрать способна. Если защита держится на комбинации 123, то дорогая видеокарта действительно будет лишней. Достаточно приставки из 2001 года и немного терпения.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru