


Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Эксперты D3Lab обнаружили поддельную страницу UniCredit, которая обещает пользователям $100 за установку приложения и ещё по $50 за каждого приглашённого друга. Щедрость, как обычно, заканчивается там, где начинается APK-файл.

Мошенники зарегистрировали домен unicredit-tme[.]shop и оформили его под банковскую акцию.

Кнопка загрузки вела не в официальный магазин, а в Telegram-бота. Тот уже уговаривал жертву установить приложение вручную и разрешить загрузку из неизвестных источников.

Скачанный APK маскируется под приложение UniCredit, но на деле является загрузчиком. Внутри него спрятан банковский троян Albiriox — вредонос не скачивается отдельно из интернета, а собирается прямо на устройстве из замаскированных файлов. Такой трюк снижает шанс, что защитные системы успеют перехватить загрузку.


После установки троян просит доступ к специальным возможностям Android, СМС, уведомлениям и отображению поверх других окон. Этого хватает, чтобы читать экран, нажимать кнопки, перехватывать коды подтверждения и показывать фальшивые формы входа.

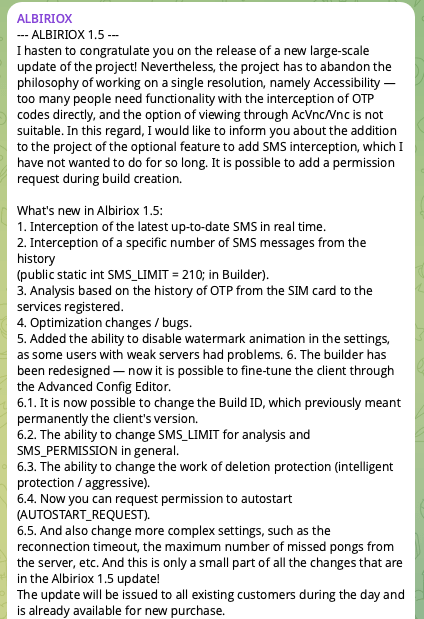
Albiriox продаётся по модели «вредонос как услуга» примерно за $650 в месяц и, по данным исследователей, нацелен более чем на 400 банковских, финтех- и криптоприложений. Оператор получает удалённый доступ к телефону почти как через VNC и может подтверждать переводы прямо с устройства жертвы, обходя двухфакторную аутентификацию.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru