


Google пустит чужие магазины Android-приложений прямо в Play Store

Google пустит чужие магазины Android-приложений прямо в Play Store

Google пустит чужие магазины Android-приложений прямо в Play Store

Google готовится открыть Google Play для конкурирующих магазинов приложений. С 22 июля сторонние каталоги смогут распространяться прямо через официальный магазин Android. Так решил суд по итогам многолетней тяжбы с Epic Games.

Всё началось ещё в 2020 году с Fortnite и комиссии в 30%. Epic добавила прямую покупку V-Bucks в обход правил Google и Apple, после чего игру удалили из магазинов.

Судебная война затянулась на годы, но именно Google в итоге получила самый болезненный набор ограничений.

Суд признал (PDF), что компания мешала производителям устройств продвигать и предустанавливать альтернативные магазины, тем самым укрепляя монополию Google Play. Поэтому одним из главных требований стало размещение конкурирующих площадок внутри самого Play Store.


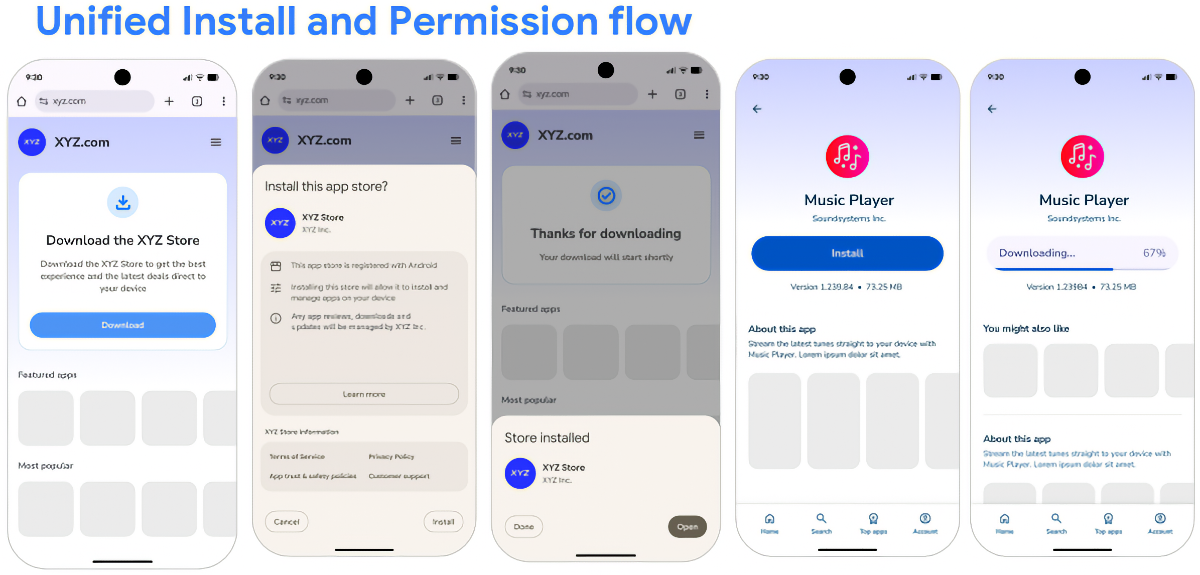
Google и Epic пытались заменить эту меру более мягкой схемой Registered App Stores, при которой пользователи всё равно должны были самостоятельно скачивать чужие магазины. Однако суд усомнился, что это реально поможет конкурентам. В итоге компании отозвали просьбу изменить предписание.

Одобренные магазины получат доступ к каталогу приложений Google Play по умолчанию. Разработчики смогут запретить распространение своих программ через отдельные площадки.

За проверку каждого магазина Google будет брать $5000 в год. Участники программы должны блокировать вредоносные приложения, соблюдать авторские права и поддерживать обновление и удаление приложений. Если доля подозрительных установок превысит 1%, магазин могут выставить за дверь.

Пока нововведение, вероятно, затронет только США. Но для Android это всё равно серьёзный поворот: Google Play впервые придётся не просто терпеть конкурентов, а самой раздавать их пользователям.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru