


Лаборатория Касперского замахнулась на рынок Vulnerability Management

Лаборатория Касперского замахнулась на рынок Vulnerability Management

Лаборатория Касперского замахнулась на рынок Vulnerability Management

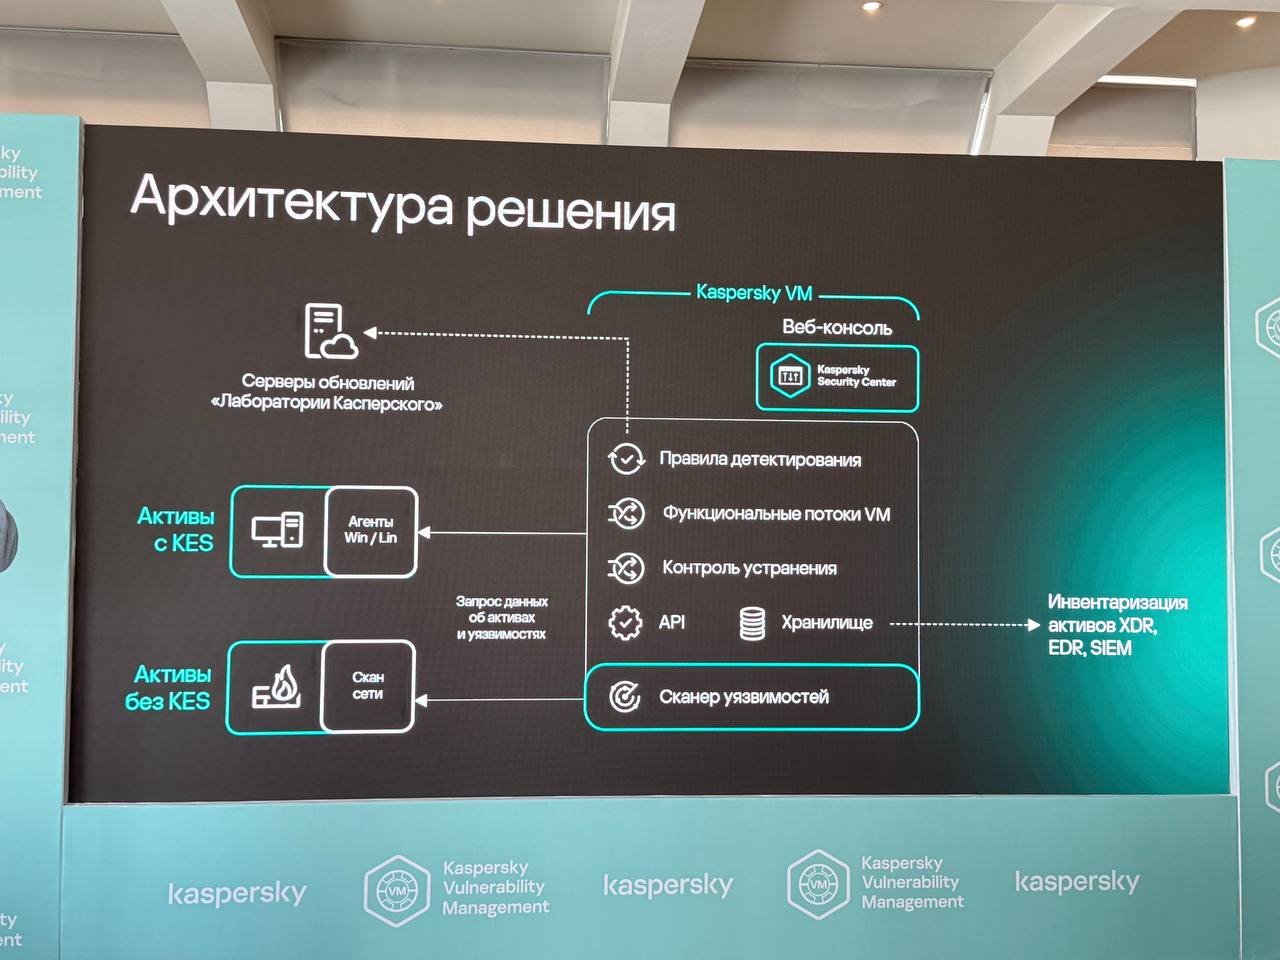
«Лаборатория Касперского» представила новый продукт Kaspersky Vulnerability Management — систему для поиска, оценки и приоритизации уязвимостей в корпоративной инфраструктуре. Презентация проходит на мероприятии компании, где находится редакция Anti-Malware.ru.

Основным спикером выступил Антон Иванов. По его словам, решение создавали по запросам клиентов: продукт должен минимально нагружать инфраструктуру, укладываться в разумную совокупную стоимость владения и работать как часть общей экосистемы вендора.


Интерес компании к этому направлению вполне объясним. Мировой рынок систем управления уязвимостями растёт примерно на 12% в год. Российский сегмент по итогам 2025 года оценивается в 8,3 млрд рублей.


В «Лаборатории Касперского» делают ставку на собственную экспертизу в исследовании угроз. За всё время специалисты компании обнаружили 32 уязвимости нулевого дня.

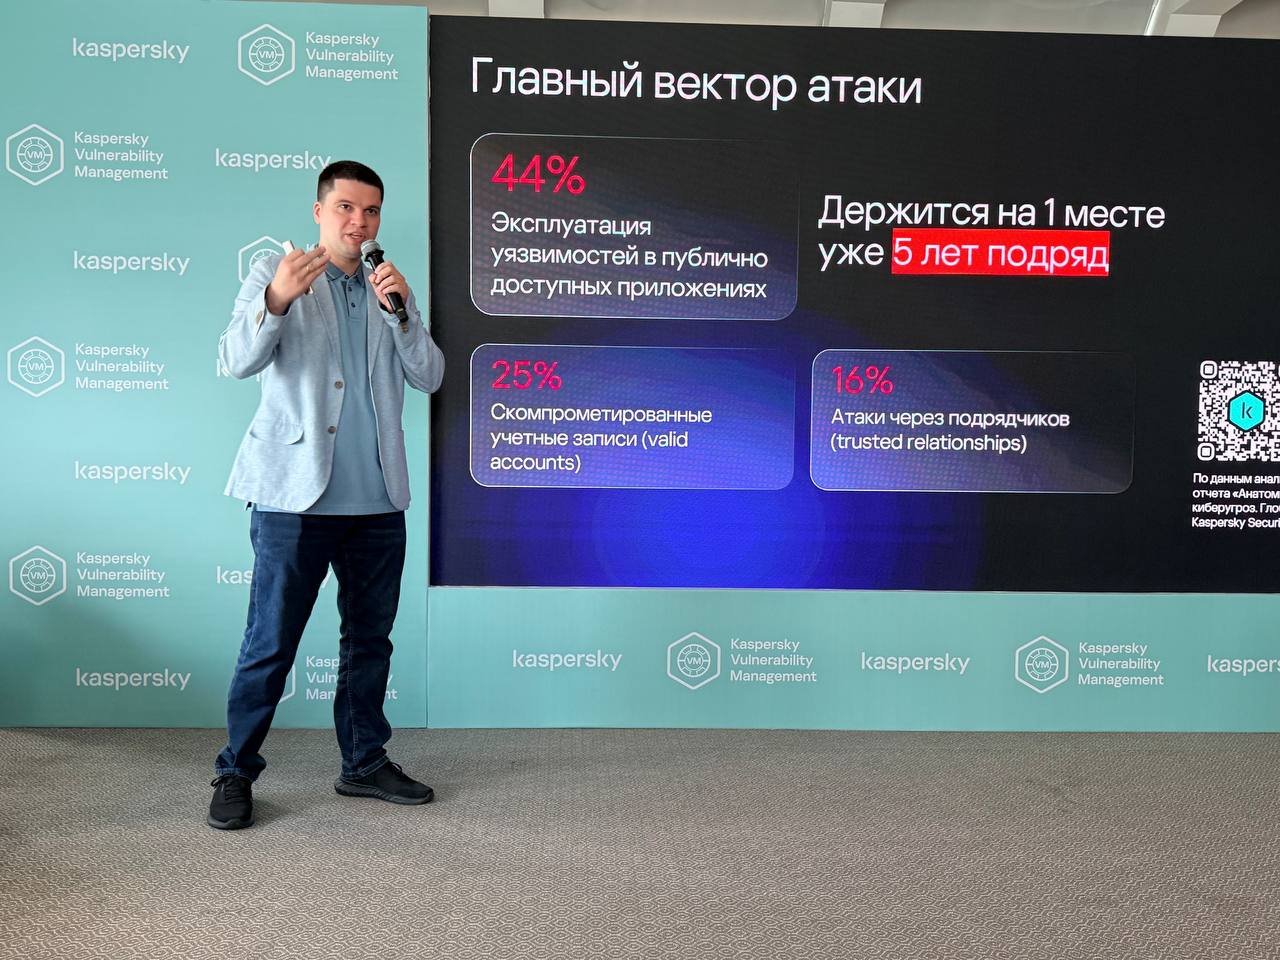
Само управление уязвимостями тем временем превращается из полезной функции в обязательный элемент защиты. Критических дыр становится больше, а искусственный интеллект ускоряет не только работу защитников, но и поиск способов атаковать системы.


В компании описывают происходящее формулой: 0-day превращается в 0-hour. Иными словами, времени между обнаружением уязвимости и её реальной эксплуатацией становится всё меньше.

Как и у других решений этого класса, центральной функцией Kaspersky Vulnerability Management станет скоринг и приоритизация. Представители компании в ответ на вопросы генерального директора Anti-Malware.ru Ильи Шабанова уточнили, что в следующем релизе планируют добавить кастомный скоринг с учётом контекста уязвимого актива.


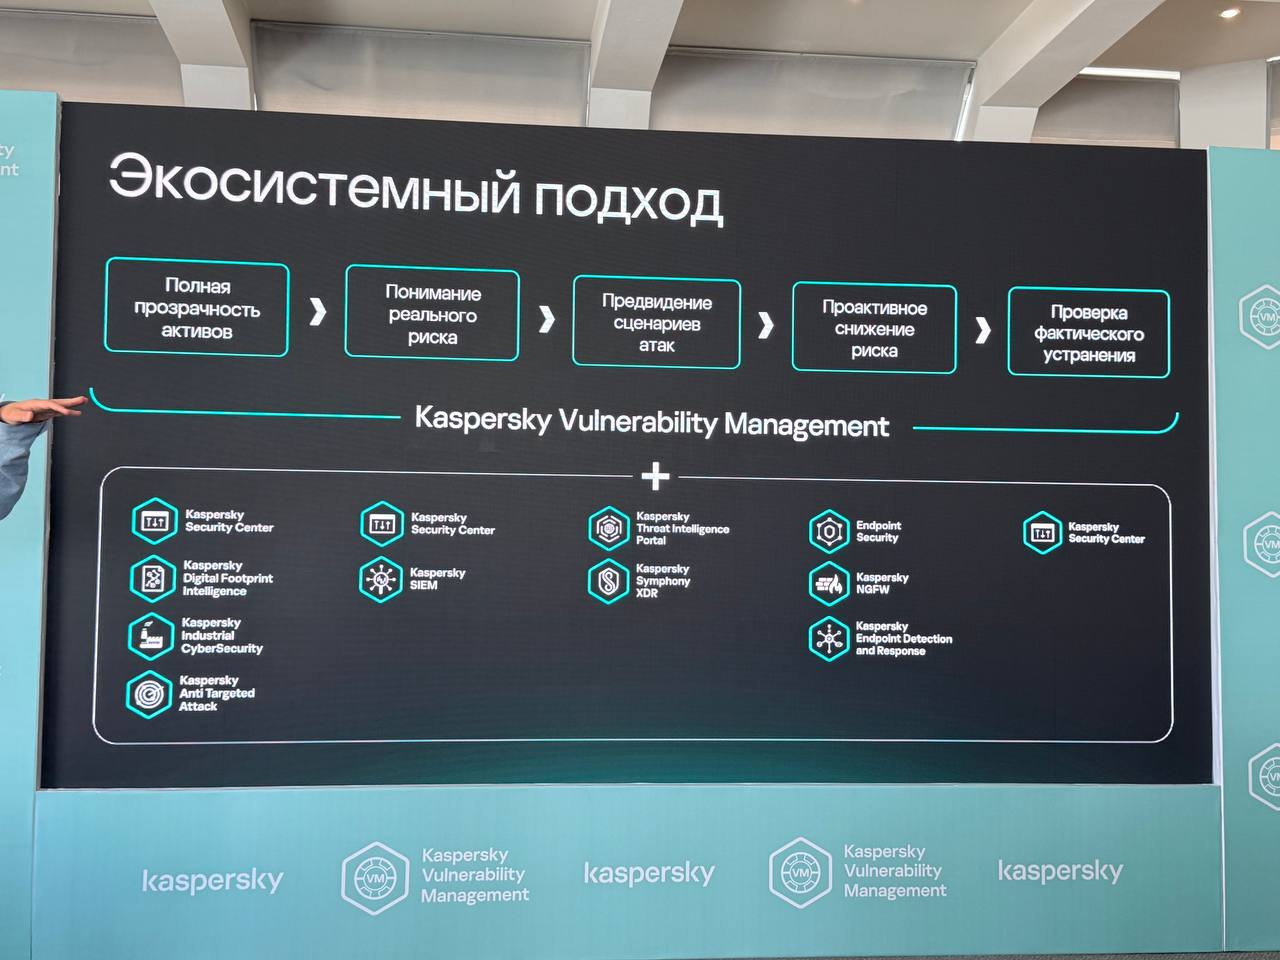
Быстродействие и низкую нагрузку на инфраструктуру разработчики собираются обеспечить за счёт переиспользования Kaspersky Endpoint Security на хостах и оптимизированного безагентского сканирования.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru