


Лаборатория Касперского замахнулась на рынок Vulnerability Management

Лаборатория Касперского замахнулась на рынок Vulnerability Management

Лаборатория Касперского замахнулась на рынок Vulnerability Management

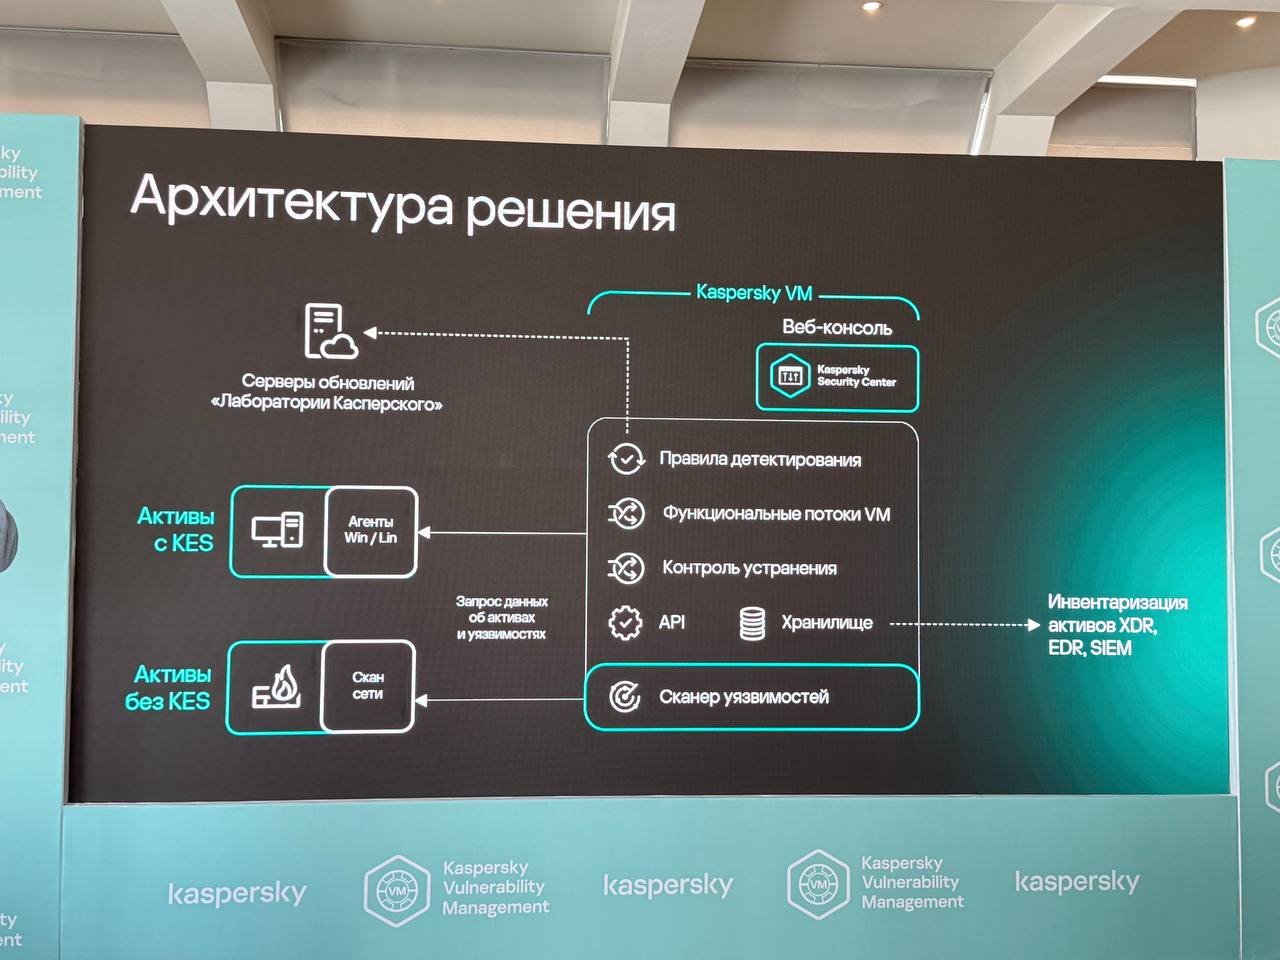
«Лаборатория Касперского» представила новый продукт Kaspersky Vulnerability Management — систему для поиска, оценки и приоритизации уязвимостей в корпоративной инфраструктуре. Презентация проходит на мероприятии компании, где находится редакция Anti-Malware.ru.

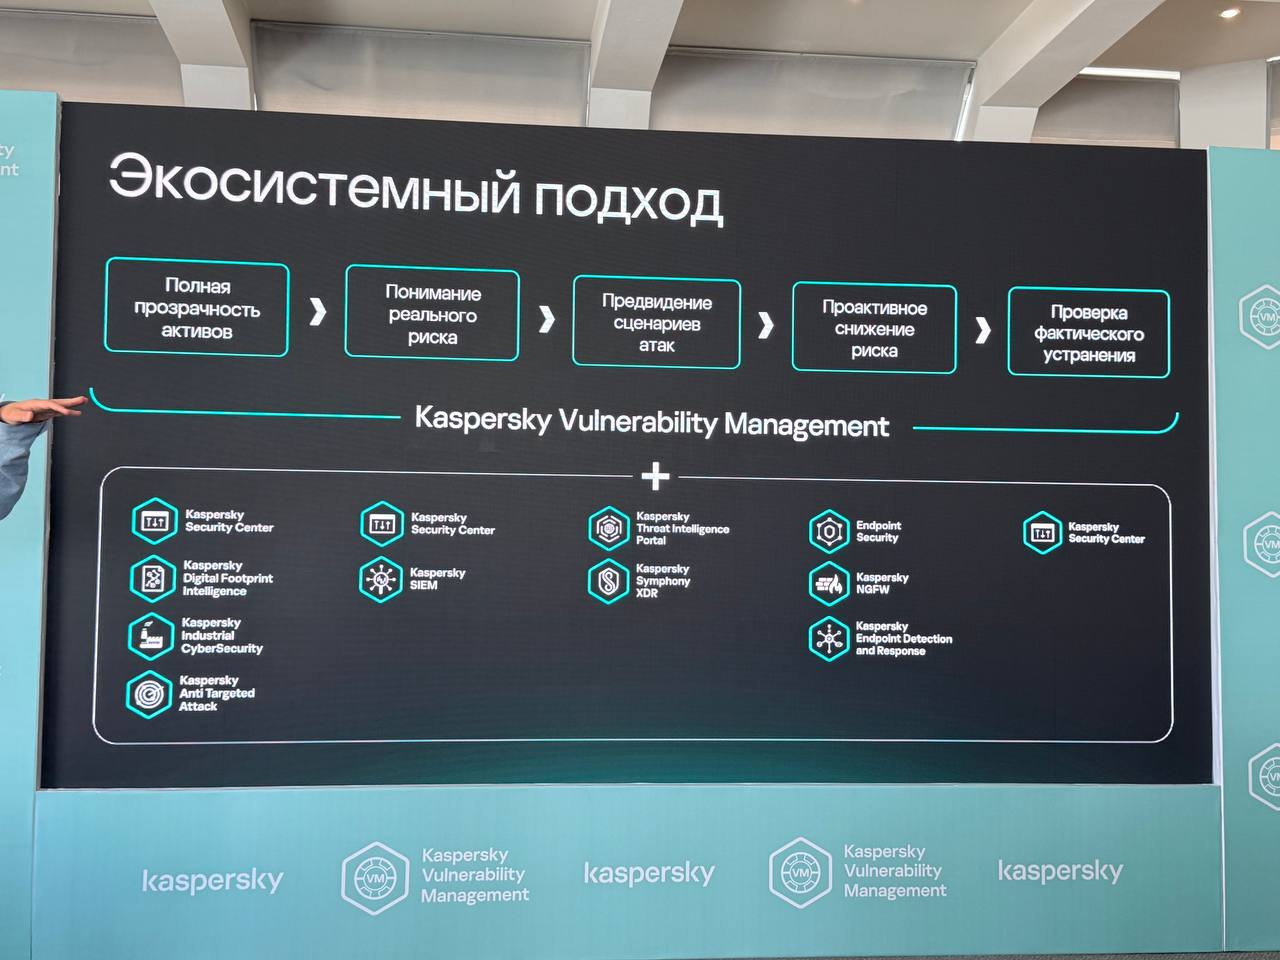
Основным спикером выступил Антон Иванов. По его словам, решение создавали по запросам клиентов: продукт должен минимально нагружать инфраструктуру, укладываться в разумную совокупную стоимость владения и работать как часть общей экосистемы вендора.


Интерес компании к этому направлению вполне объясним. Мировой рынок систем управления уязвимостями растёт примерно на 12% в год. Российский сегмент по итогам 2025 года оценивается в 8,3 млрд рублей.


В «Лаборатории Касперского» делают ставку на собственную экспертизу в исследовании угроз. За всё время специалисты компании обнаружили 32 уязвимости нулевого дня.

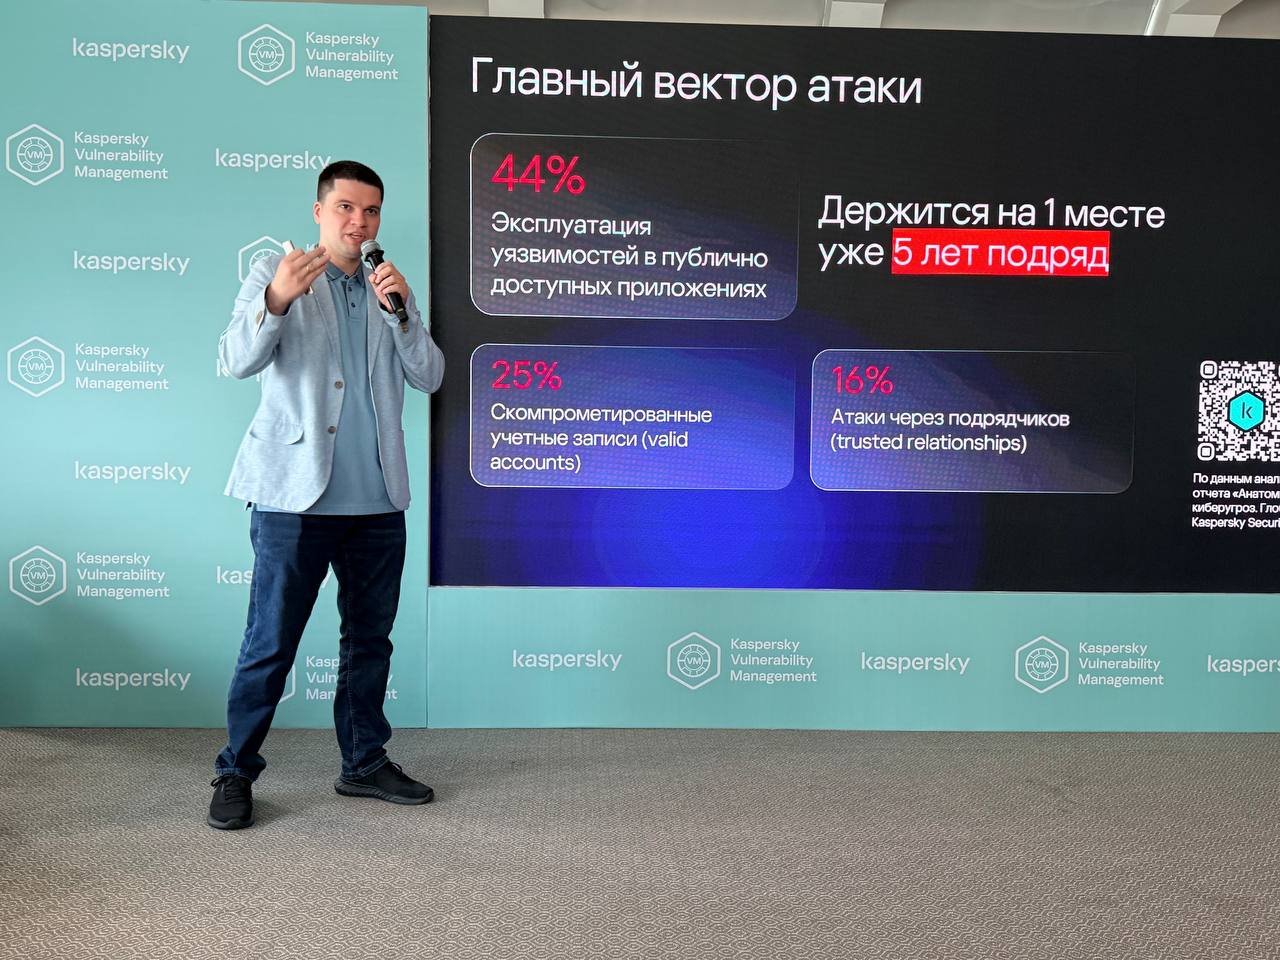
Само управление уязвимостями тем временем превращается из полезной функции в обязательный элемент защиты. Критических дыр становится больше, а искусственный интеллект ускоряет не только работу защитников, но и поиск способов атаковать системы.


В компании описывают происходящее формулой: 0-day превращается в 0-hour. Иными словами, времени между обнаружением уязвимости и её реальной эксплуатацией становится всё меньше.

Как и у других решений этого класса, центральной функцией Kaspersky Vulnerability Management станет скоринг и приоритизация. Представители компании в ответ на вопросы генерального директора Anti-Malware.ru Ильи Шабанова уточнили, что в следующем релизе планируют добавить кастомный скоринг с учётом контекста уязвимого актива.


Быстродействие и низкую нагрузку на инфраструктуру разработчики собираются обеспечить за счёт переиспользования Kaspersky Endpoint Security на хостах и оптимизированного безагентского сканирования.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru