


Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

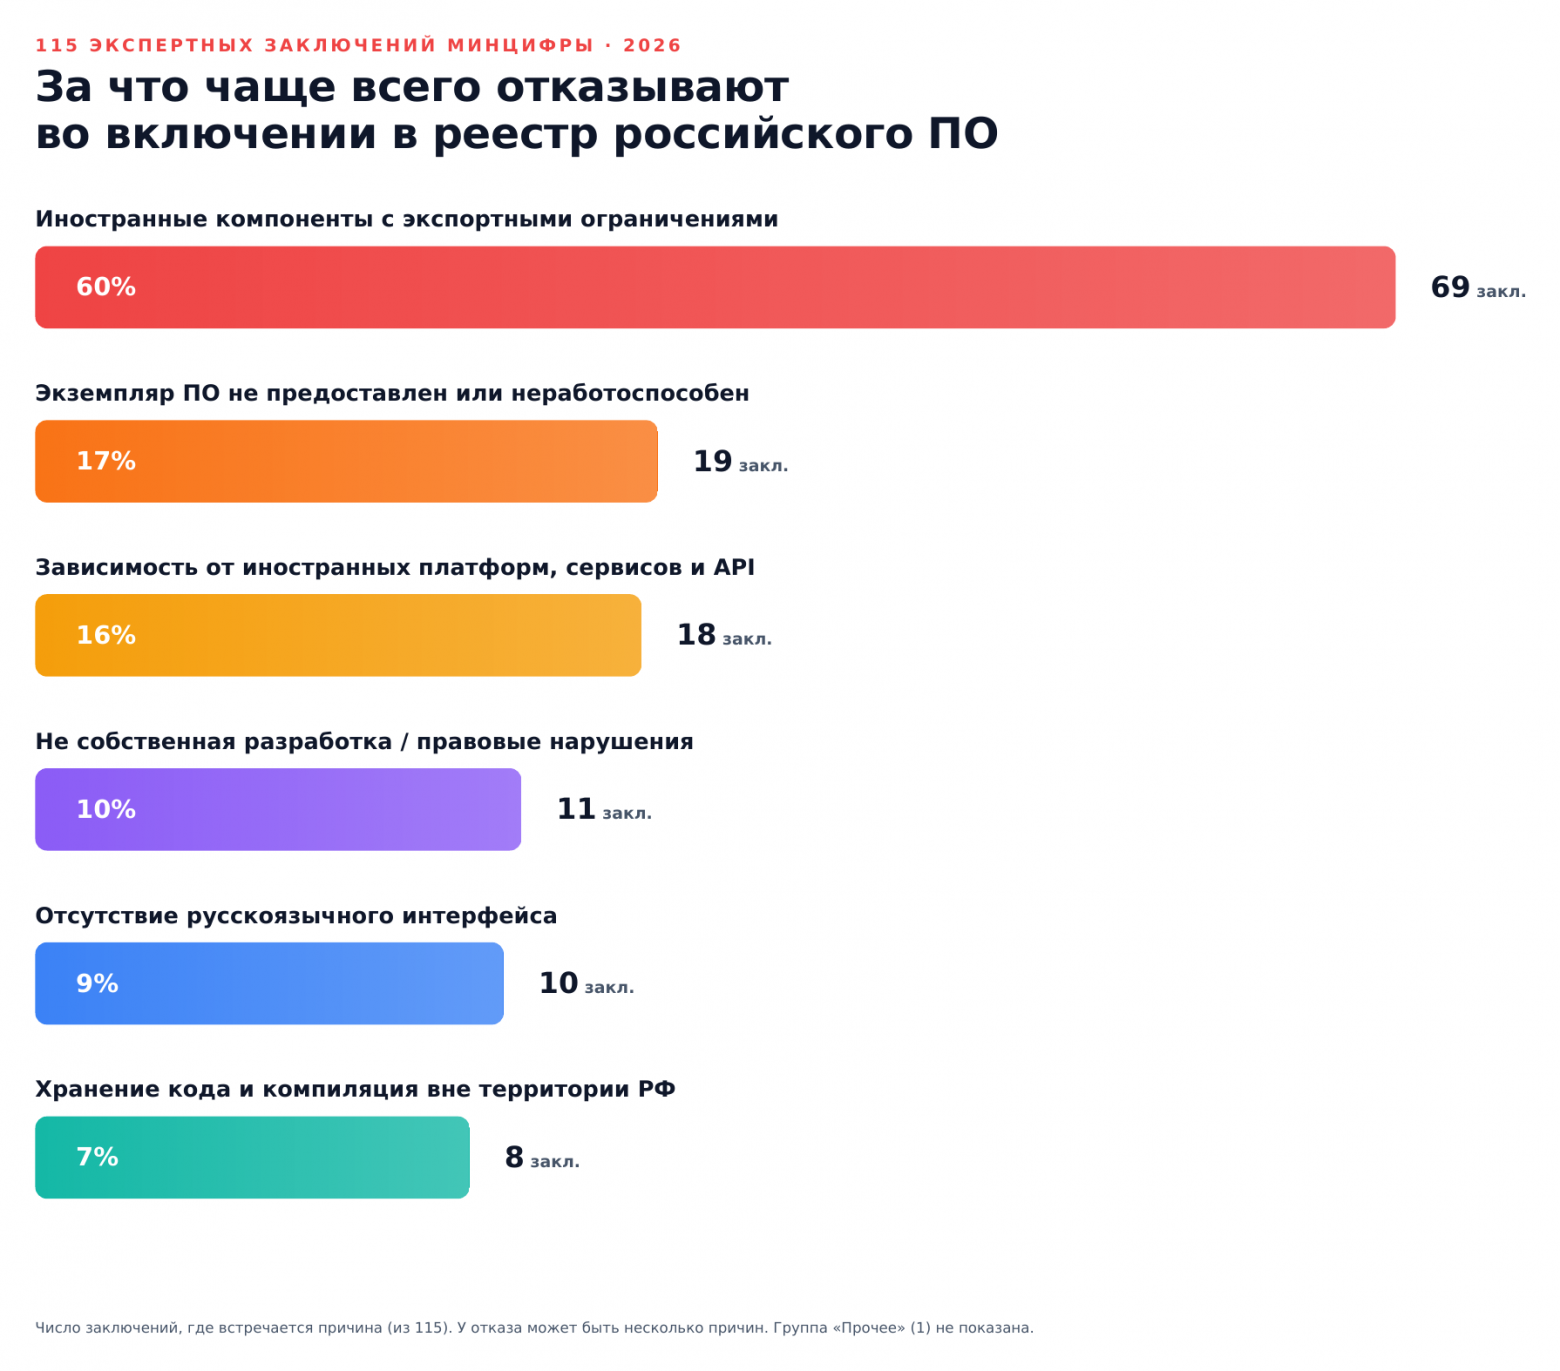
Главным врагом российских разработчиков при попытке попасть в реестр отечественного ПО оказались не документы и даже не интерфейс, а иностранные компоненты внутри продукта.

Пользователь Хабра ksalnikova проанализировала 115 отказных заключений Минцифры, вынесенных с марта по июнь 2026 года. В 60% случаев причиной стали зарубежные компоненты с экспортными или лицензионными ограничениями.

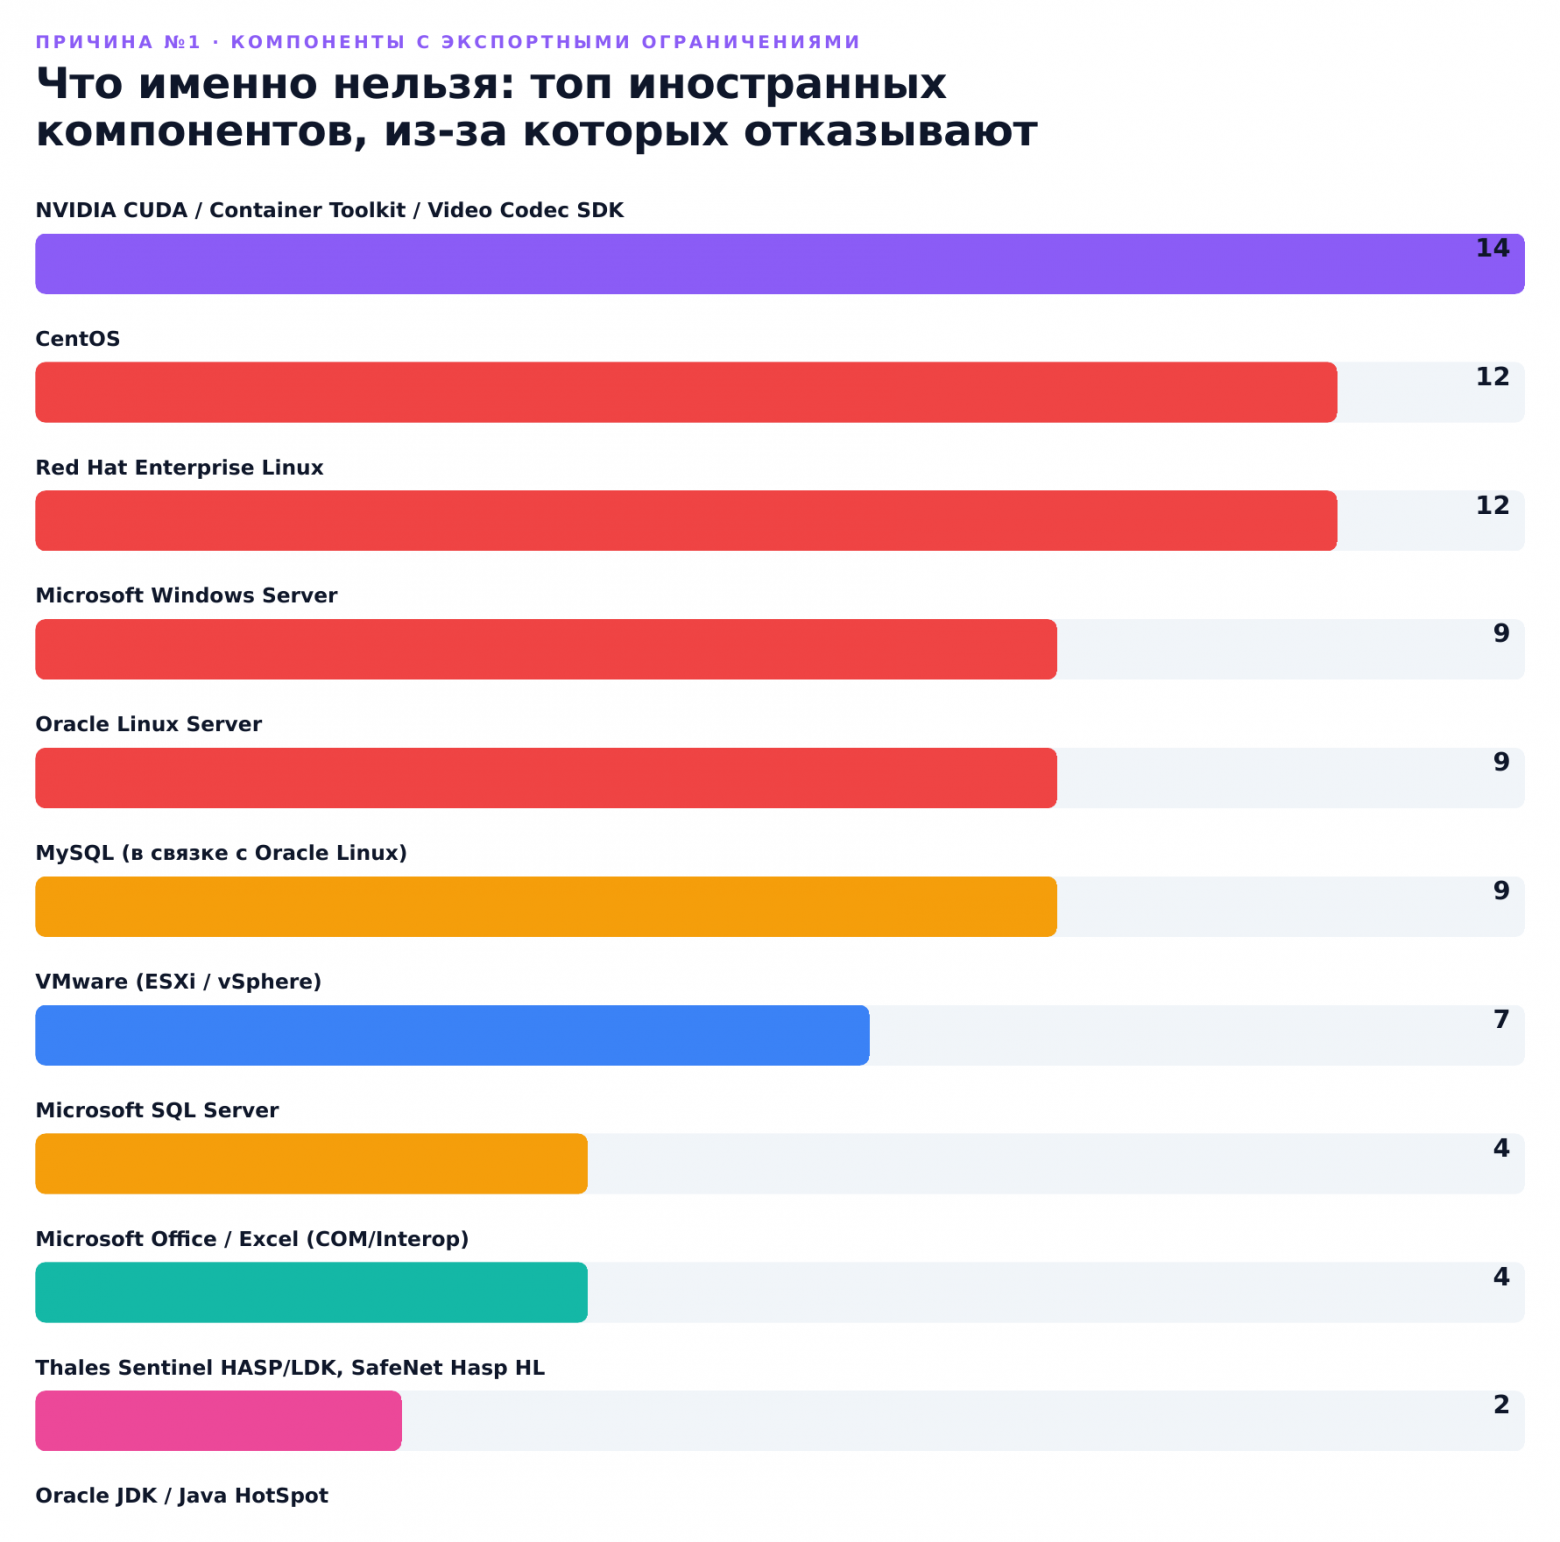
Абсолютные лидеры антирейтинга — NVIDIA CUDA, упомянутая в 14 отказах, а также CentOS и Red Hat Enterprise Linux — по 12 случаев. Причем проблемный софт нередко прятался внутри Docker-контейнеров, о составе которых сами разработчики, похоже, вспоминали только после отказа.


Также под удар попадали Windows Server, Oracle Linux, VMware, Microsoft SQL Server, Oracle JDK и даже Microsoft Office. В отдельных случаях заявители сами указывали иностранную платформу как обязательную для работы продукта — и фактически приносили экспертам готовое основание для отказа.


Каждый шестой провал оказался еще обиднее: эксперт просто не смог запустить программу. Где-то не распаковался архив, где-то протух сертификат, не работал SSH или инструкция заканчивалась раньше, чем начиналась установка.

Еще 16% отказов связаны с зависимостью от зарубежных сервисов. Среди них GitHub, Telegram, Steam, AWS, OpenAI, DeepSeek и даже Google Fonts. Если без внешней платформы продукт превращается в тыкву, отечественным его признавать не спешат.

В список причин также вошли хранение кода за пределами России, отсутствие русского интерфейса, проблемы с правами на продукт и нарушения лицензий.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru