


Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

Минцифры чаще всего отказывает российскому ПО из-за иностранного софта

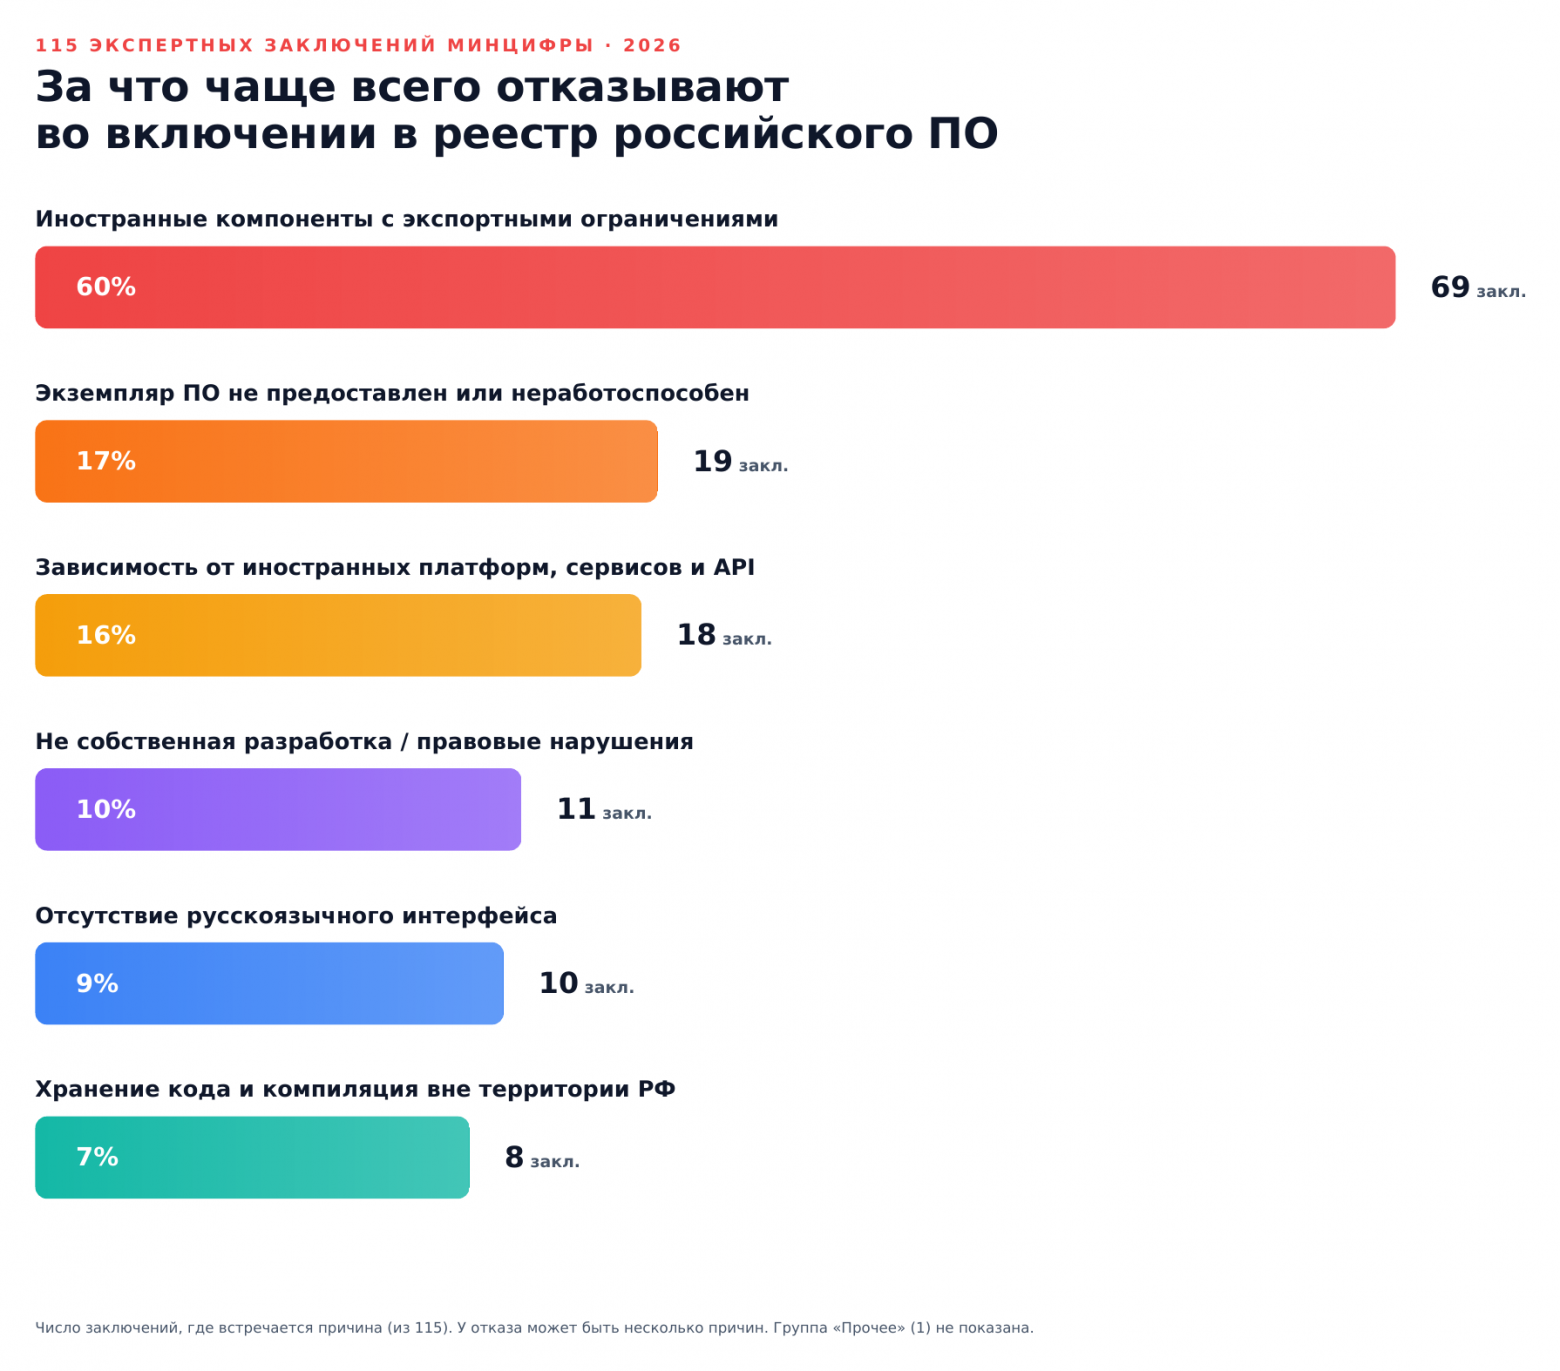
Главным врагом российских разработчиков при попытке попасть в реестр отечественного ПО оказались не документы и даже не интерфейс, а иностранные компоненты внутри продукта.

Пользователь Хабра ksalnikova проанализировала 115 отказных заключений Минцифры, вынесенных с марта по июнь 2026 года. В 60% случаев причиной стали зарубежные компоненты с экспортными или лицензионными ограничениями.

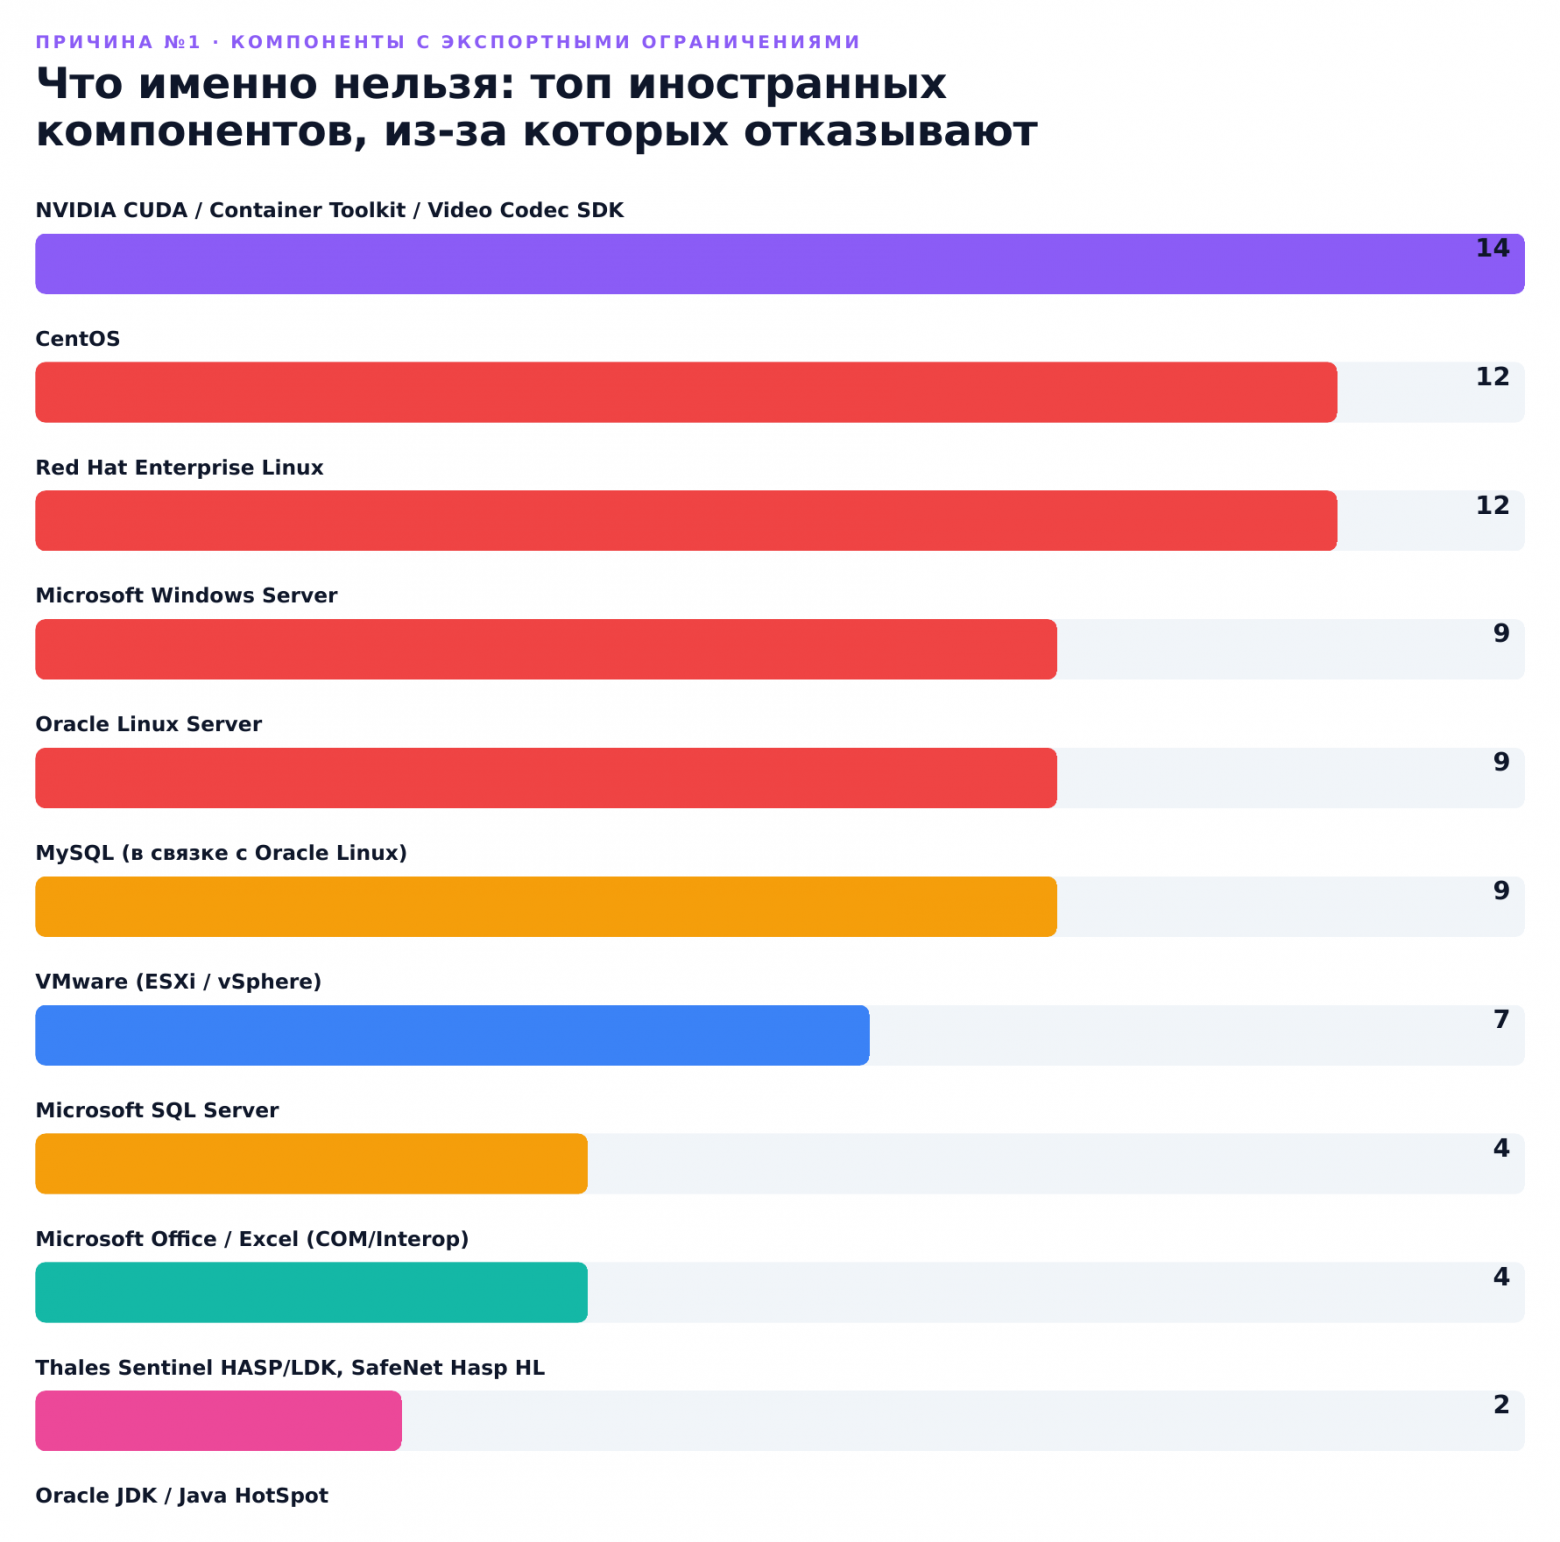
Абсолютные лидеры антирейтинга — NVIDIA CUDA, упомянутая в 14 отказах, а также CentOS и Red Hat Enterprise Linux — по 12 случаев. Причем проблемный софт нередко прятался внутри Docker-контейнеров, о составе которых сами разработчики, похоже, вспоминали только после отказа.


Также под удар попадали Windows Server, Oracle Linux, VMware, Microsoft SQL Server, Oracle JDK и даже Microsoft Office. В отдельных случаях заявители сами указывали иностранную платформу как обязательную для работы продукта — и фактически приносили экспертам готовое основание для отказа.


Каждый шестой провал оказался еще обиднее: эксперт просто не смог запустить программу. Где-то не распаковался архив, где-то протух сертификат, не работал SSH или инструкция заканчивалась раньше, чем начиналась установка.

Еще 16% отказов связаны с зависимостью от зарубежных сервисов. Среди них GitHub, Telegram, Steam, AWS, OpenAI, DeepSeek и даже Google Fonts. Если без внешней платформы продукт превращается в тыкву, отечественным его признавать не спешат.

В список причин также вошли хранение кода за пределами России, отсутствие русского интерфейса, проблемы с правами на продукт и нарушения лицензий.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru