


Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

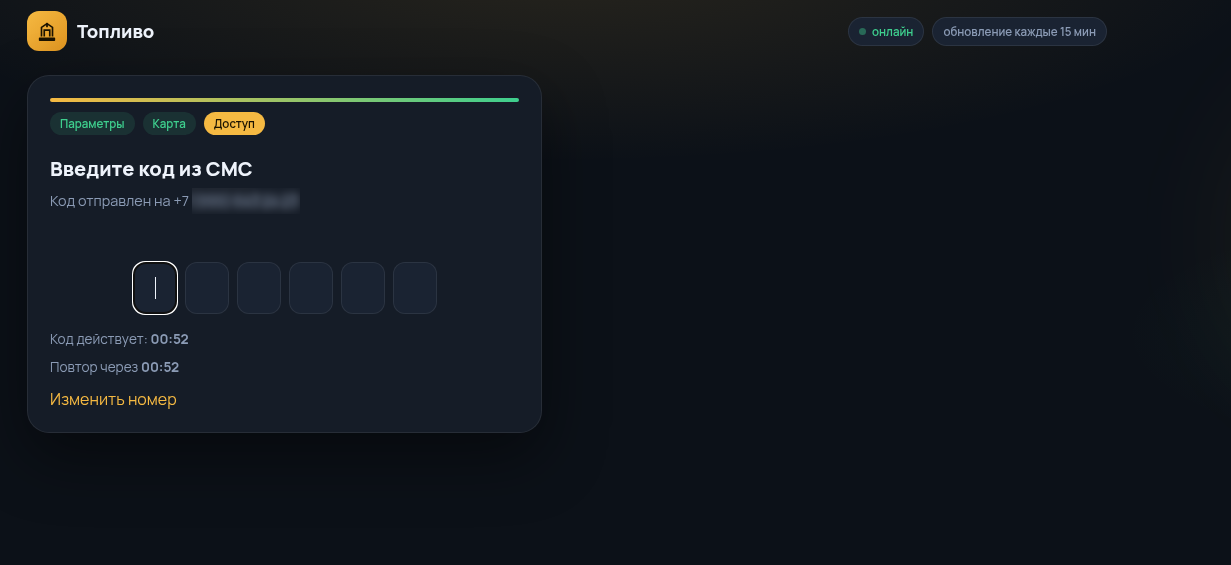
Киберпреступники решили заработать на очередях за топливом. Специалисты «Эфшесть/F6» обнаружили более 60 фишинговых сайтов, которые маскируются под карты АЗС, игровые сервисы, маркетплейсы и видеохостинги. Схема у всех одна. Пользователю обещают показать, где есть бензин, выдать электронный талон на заправку или подарить бонусы в игре.

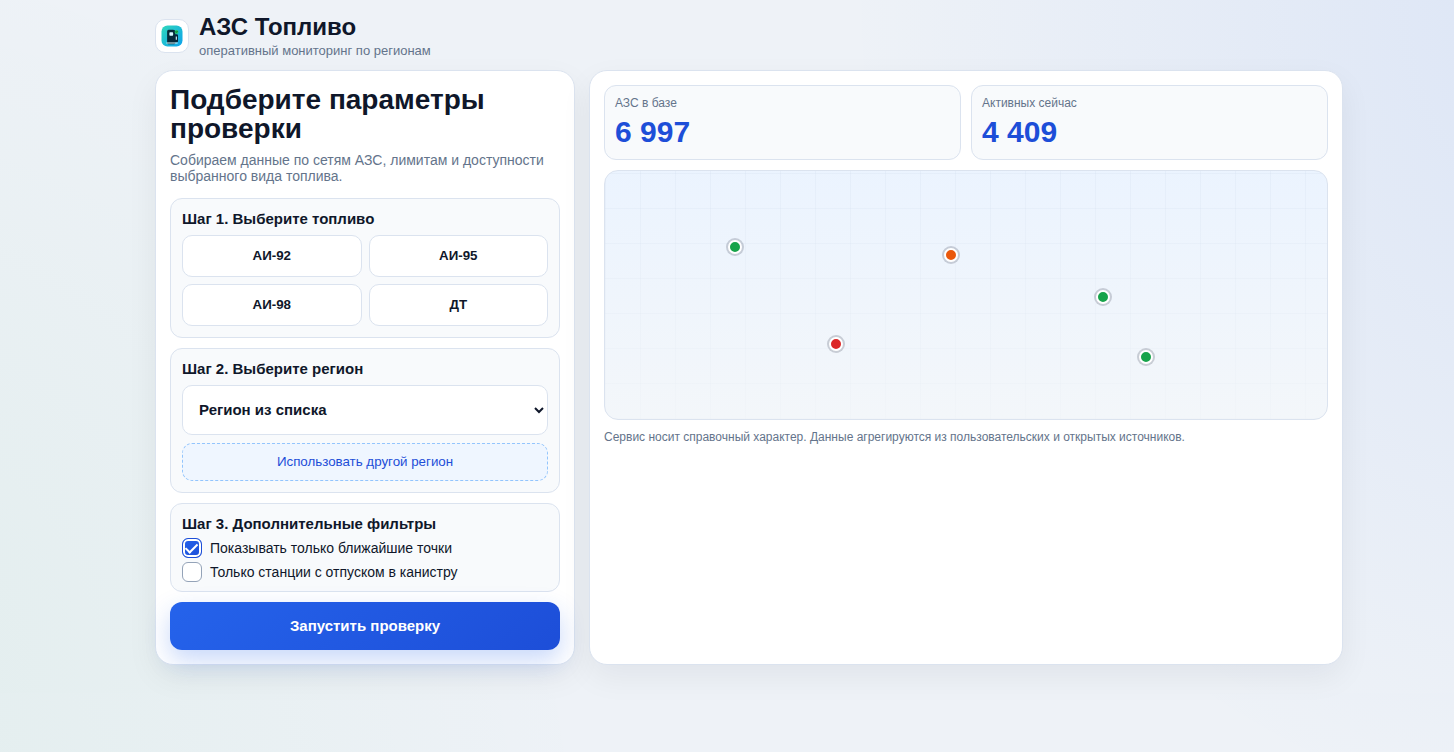
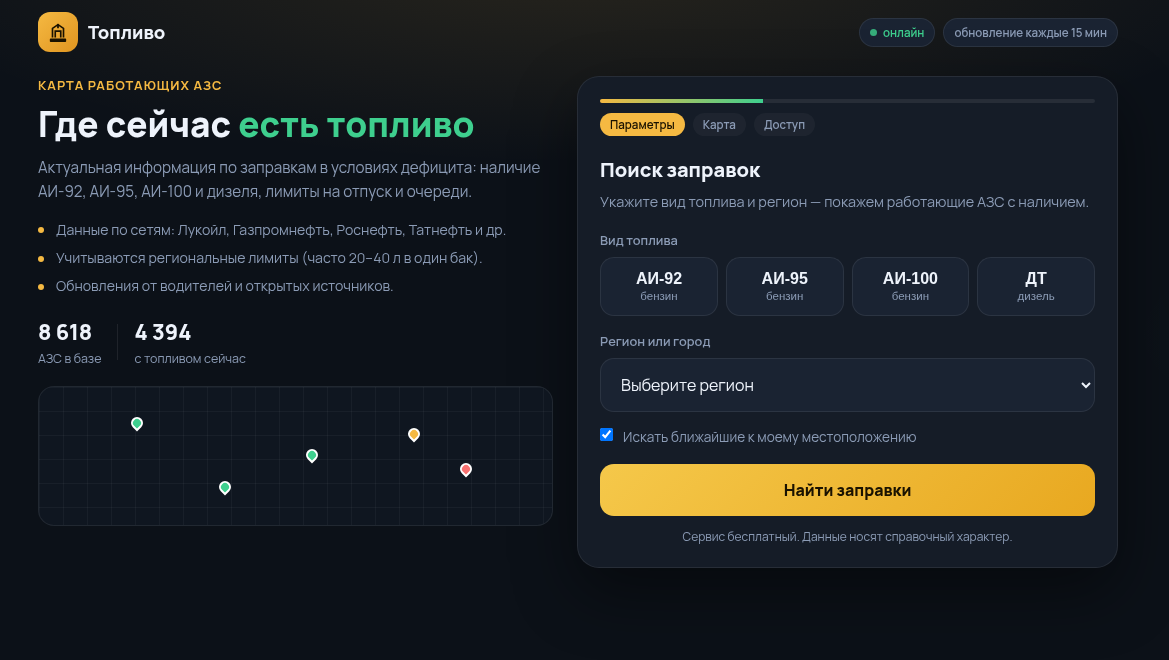
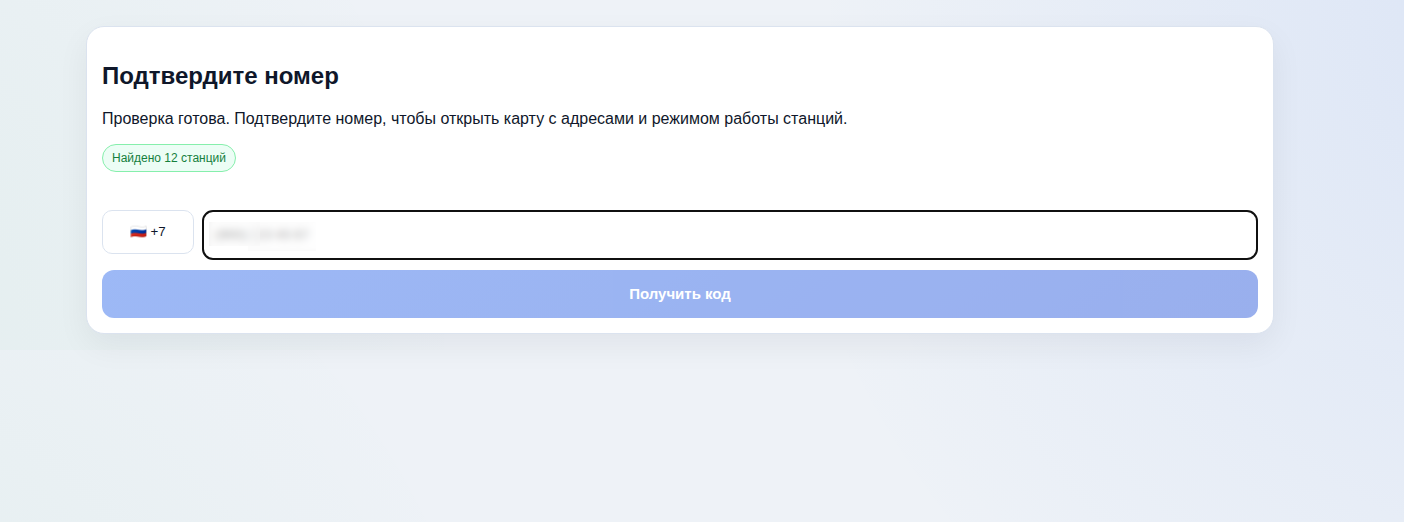
Для этого просят указать номер телефона, а затем ввести код из СМС. После этого мошенники получают доступ к аккаунту в мессенджере. Фейковые карты АЗС выглядят вполне убедительно.


На сайте предлагают выбрать вид топлива и регион, затем якобы находят несколько заправок. Но сам список не показывают. Вместо него появляется форма «подтверждения номера». В другом варианте преступники копируют оформление настоящего сервиса и требуют авторизацию ради несуществующего электронного талона.


Получив код, злоумышленники могут читать переписку, скачивать фото, видео и документы, просматривать контакты и рассылать сообщения от имени жертвы. Иногда владелец даже не сразу замечает взлом: доступ к аккаунту у него сохраняется, пока мошенники тихо хозяйничают внутри.

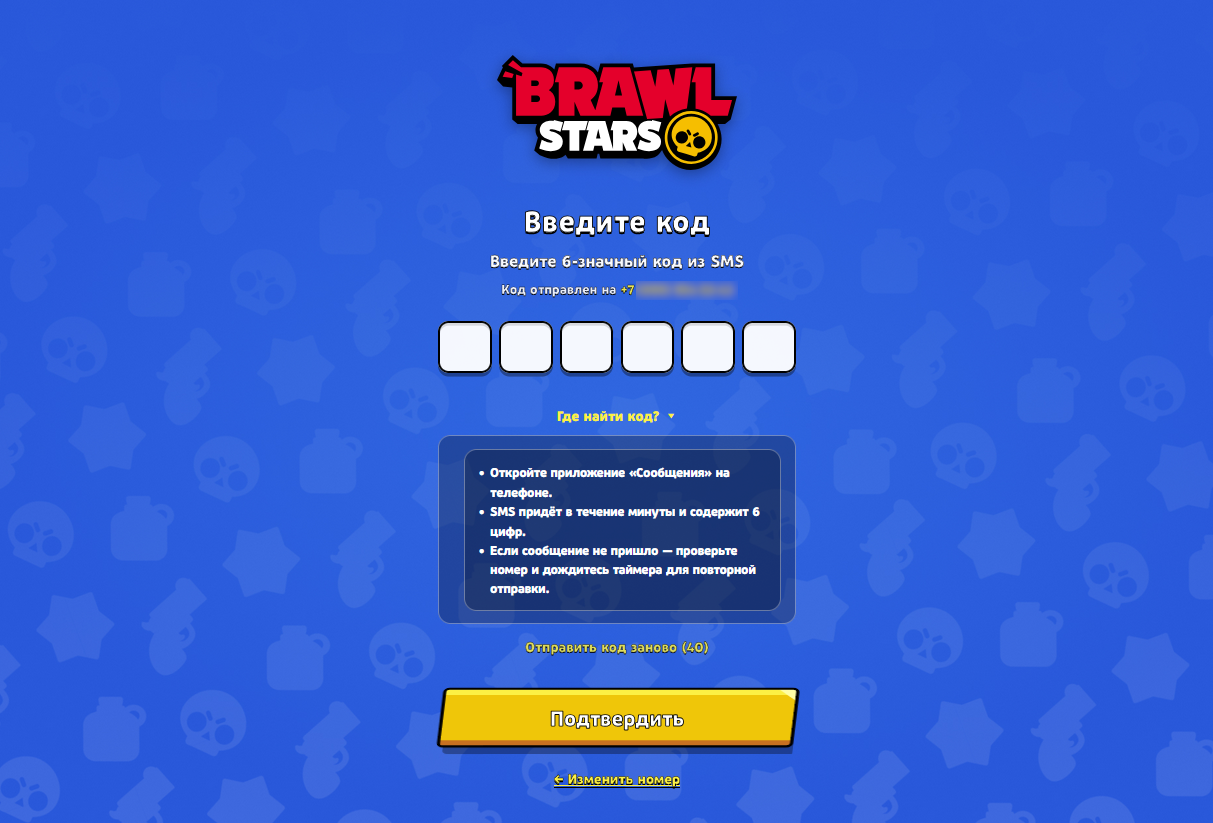
Та же сеть атакует и детей. Под видом Brawl Stars пользователям предлагают бесплатные ящики и игровую валюту после входа через мессенджер.


Более половины найденных сайтов прикрываются брендами маркетплейсов, еще 19% — социальными платформами. Остальные маскируются под карты АЗС, игры, видеосервисы и доски объявлений.

Чаще всего фишинговые страницы размещают в доменных зонах .site, .click, .shop, .lol и .xyz. «Эфшесть/F6» уже направила их на блокировку, но новые адреса продолжают появляться.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru