


Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

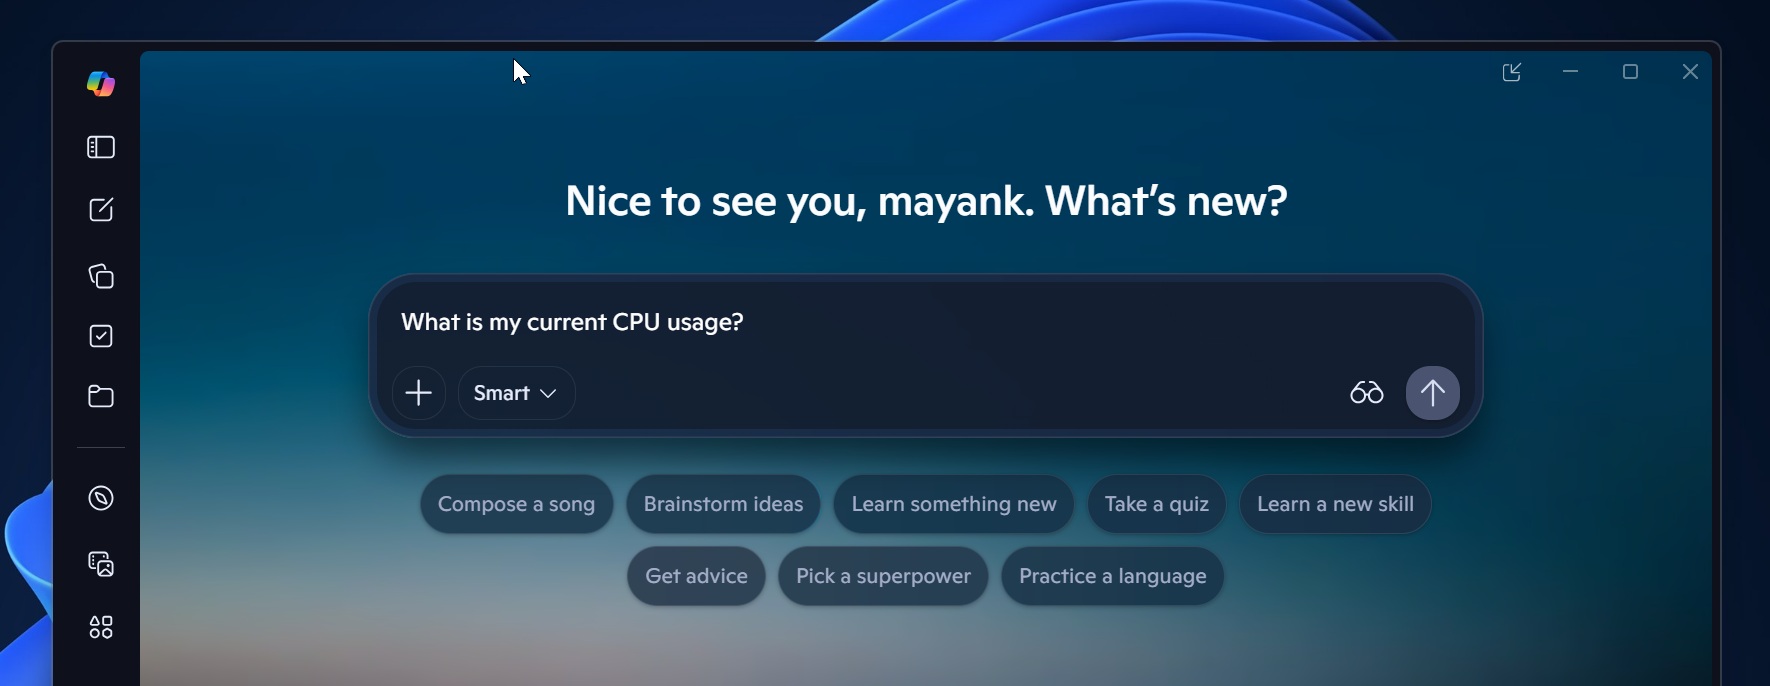
Microsoft тестирует для Windows 11 новую функцию Copilot под названием PC Insights. Суть будет в следующем: пользователь спрашивает, что происходит с компьютером, а ИИ смотрит на загрузку процессора, оперативной памяти, видеокарты, состояние накопителей и подключенных устройств.

Copilot сможет отвечать на вопросы вроде: «Сколько у меня свободного места?», «Потянет ли компьютер игру на 100 Гбайт?», «Какая у меня видеокарта?», «Работает ли антивирус?» и «Почему система тормозит?».

Для этого он получит доступ к системным данным Windows, включая сведения о CPU, RAM, GPU, BIOS, батарее, Wi-Fi, Bluetooth, USB-устройствах, принтерах и веб-камерах.


В Microsoft уверяют, что функция будет добровольной. Перед доступом к данным Copilot должен запросить разрешение. Можно выбрать режим «спрашивать каждый раз» или разрешить постоянный доступ.

При этом исправлять проблемы ИИ пока не сможет — только читать показатели и объяснять, что пошло не так. Личные файлы и системные сведения, по версии Microsoft, не будут использоваться для обучения моделей. А вот запросы и ответы могут пойти на улучшение Copilot (в зависимости от настроек).

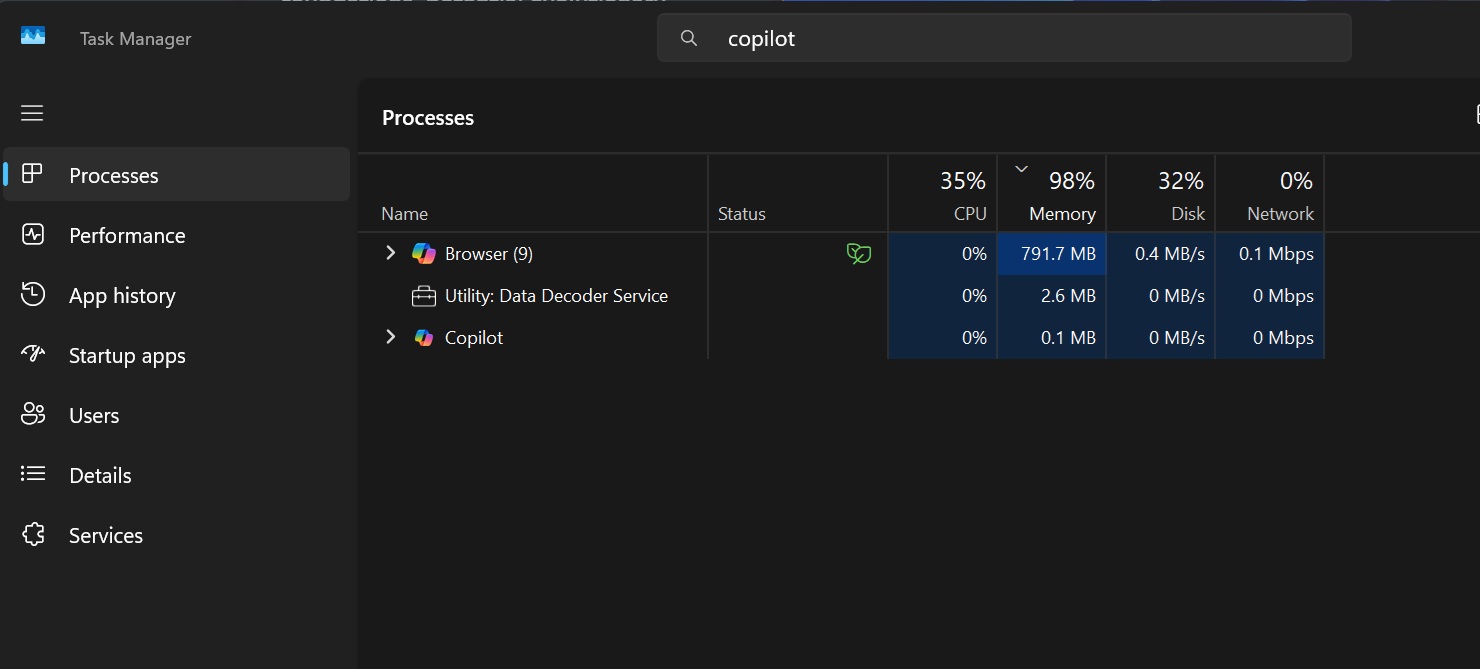
Главная ирония в другом. Copilot собираются использовать для поиска пожирателей ресурсов, но он сам оказался весьма прожорливым. После запуска приложение может занимать около 800 Мбайт, а иногда и почти 1 Гбайт оперативной памяти, даже когда ничего не делает.


Причина — очередная перестройка сервиса. Copilot снова превратили в веб-приложение и упаковали вместе с отдельной копией Microsoft Edge. В диспетчере задач он теперь даже может отображаться как браузер.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru