


Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

Copilot научится искать пожирателей памяти в Windows 11, первым найдёт себя

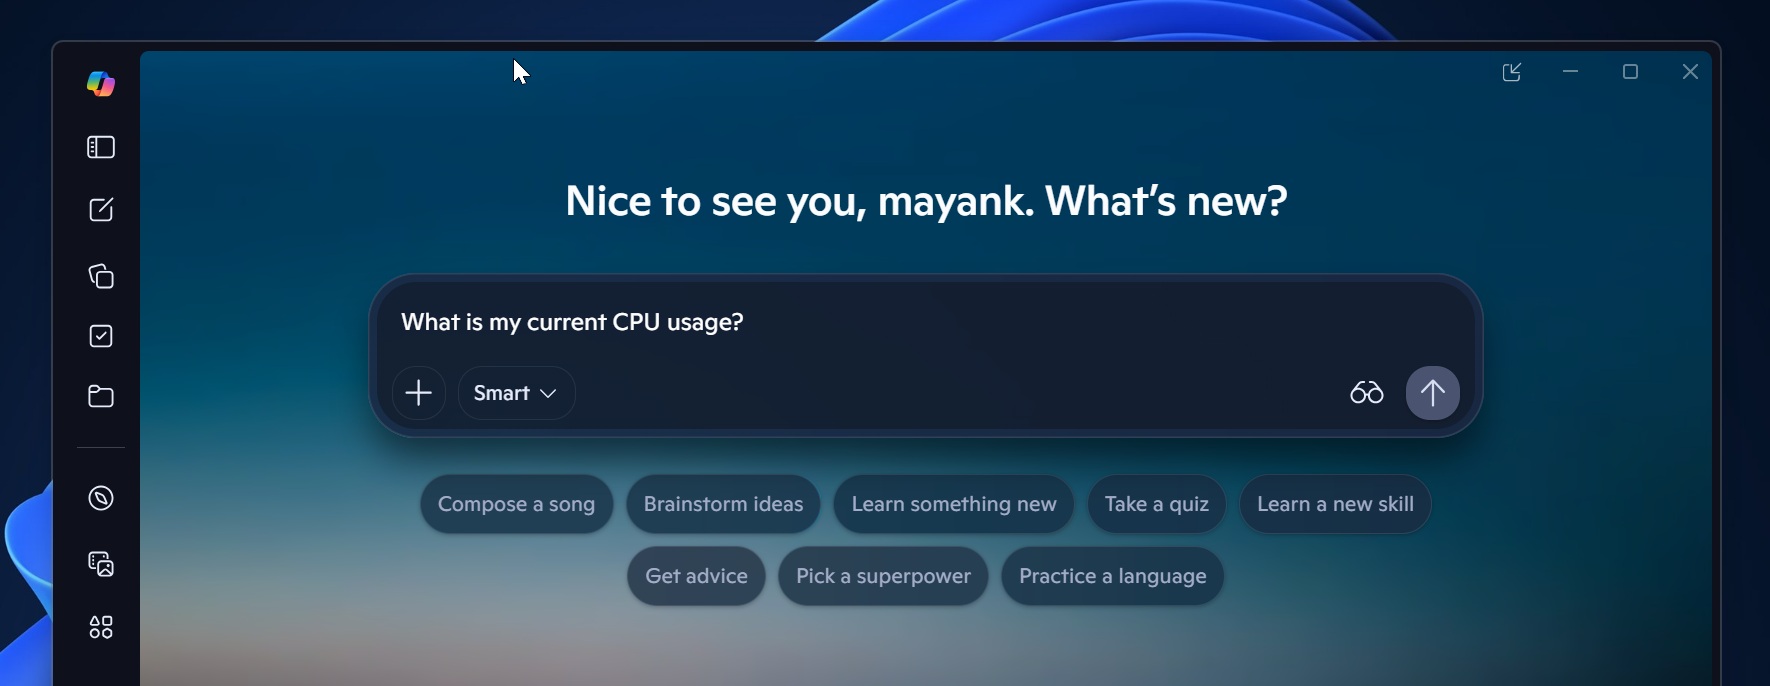
Microsoft тестирует для Windows 11 новую функцию Copilot под названием PC Insights. Суть будет в следующем: пользователь спрашивает, что происходит с компьютером, а ИИ смотрит на загрузку процессора, оперативной памяти, видеокарты, состояние накопителей и подключенных устройств.

Copilot сможет отвечать на вопросы вроде: «Сколько у меня свободного места?», «Потянет ли компьютер игру на 100 Гбайт?», «Какая у меня видеокарта?», «Работает ли антивирус?» и «Почему система тормозит?».

Для этого он получит доступ к системным данным Windows, включая сведения о CPU, RAM, GPU, BIOS, батарее, Wi-Fi, Bluetooth, USB-устройствах, принтерах и веб-камерах.


В Microsoft уверяют, что функция будет добровольной. Перед доступом к данным Copilot должен запросить разрешение. Можно выбрать режим «спрашивать каждый раз» или разрешить постоянный доступ.

При этом исправлять проблемы ИИ пока не сможет — только читать показатели и объяснять, что пошло не так. Личные файлы и системные сведения, по версии Microsoft, не будут использоваться для обучения моделей. А вот запросы и ответы могут пойти на улучшение Copilot (в зависимости от настроек).

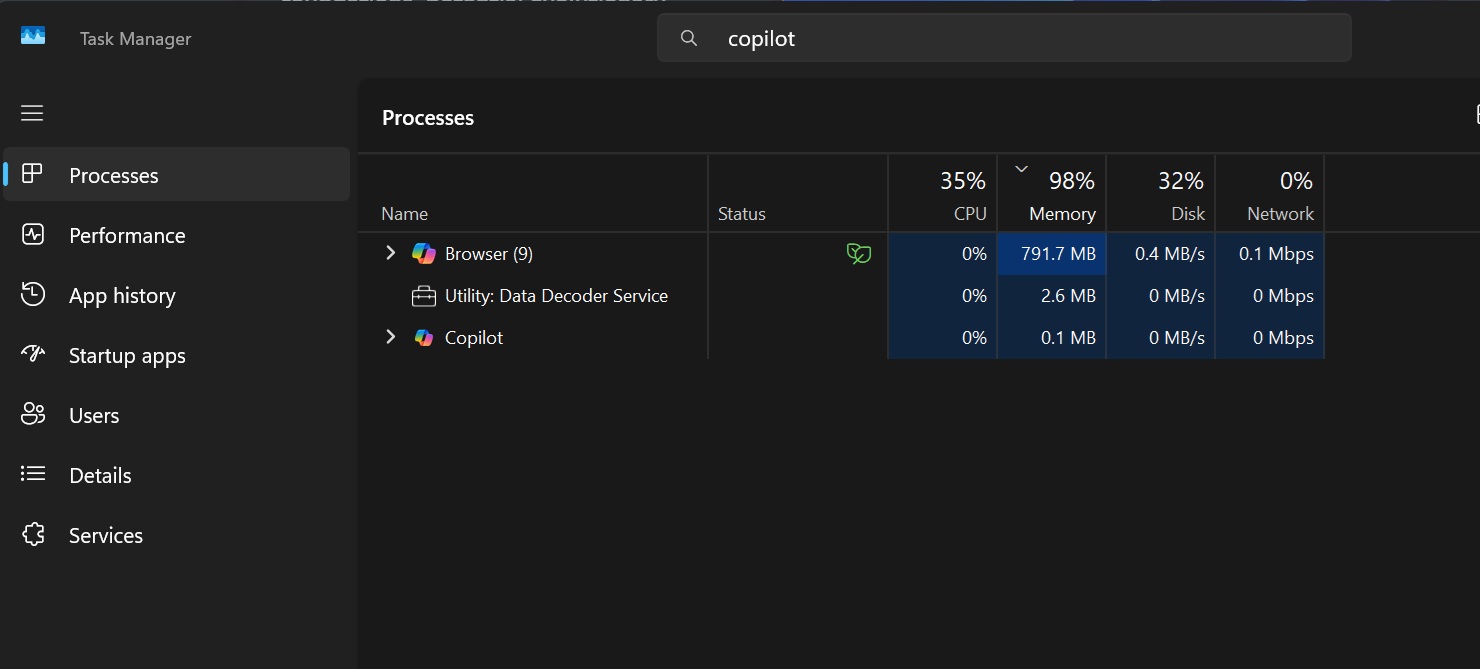
Главная ирония в другом. Copilot собираются использовать для поиска пожирателей ресурсов, но он сам оказался весьма прожорливым. После запуска приложение может занимать около 800 Мбайт, а иногда и почти 1 Гбайт оперативной памяти, даже когда ничего не делает.


Причина — очередная перестройка сервиса. Copilot снова превратили в веб-приложение и упаковали вместе с отдельной копией Microsoft Edge. В диспетчере задач он теперь даже может отображаться как браузер.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru