


Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Исследователи Seqrite обнаружили фишинговую кампанию против российских аэрокосмических компаний. Схема получилась уже знакомая: письмо якобы со счётом от реальной авиационной организации. Но внутри не бухгалтерия, а удалённый доступ к компьютеру жертвы через AnyDesk.

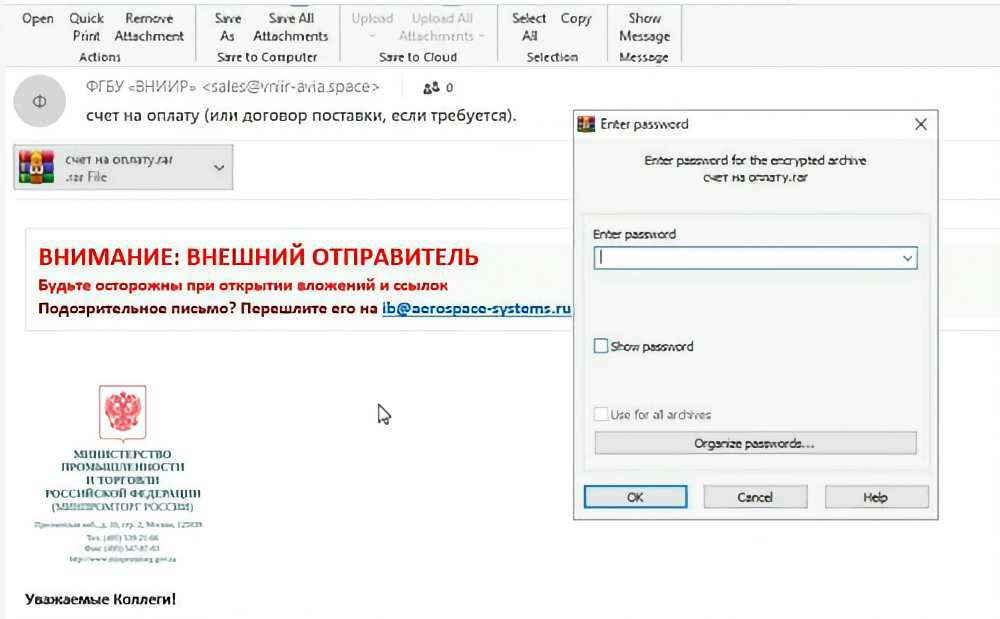
Атака начинается с письма, отправленного от имени ВНИИР. Домен похож на настоящий, тема про счёт, оформление с логотипом Минпромторга. Для убедительности всё как надо.

Однако фейковый домен зарегистрировали всего за несколько дней до рассылки, а список получателей скрыт, что намекает на массовую отправку.


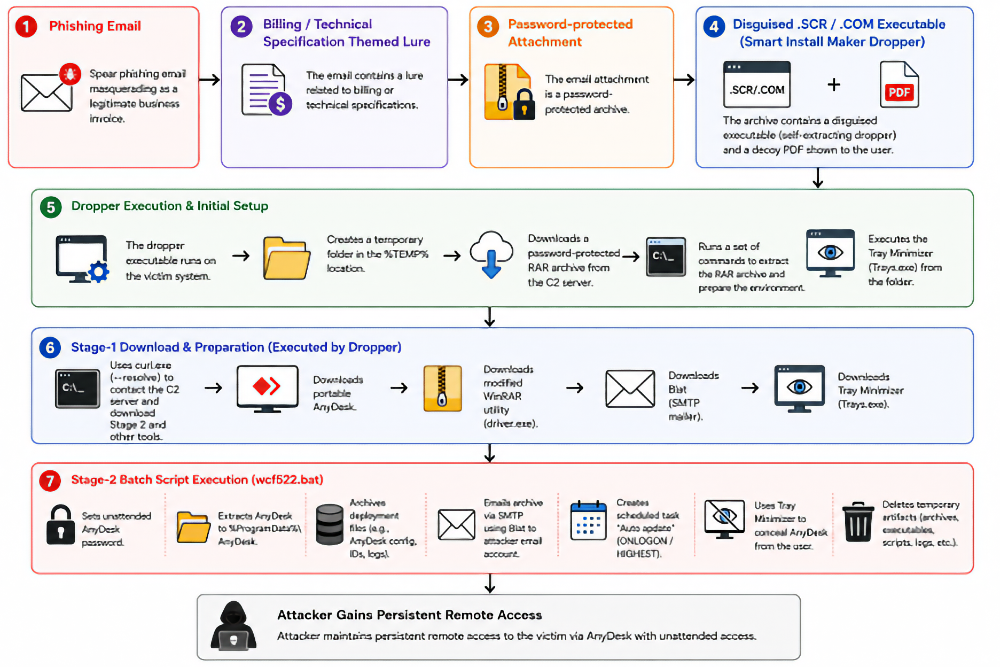
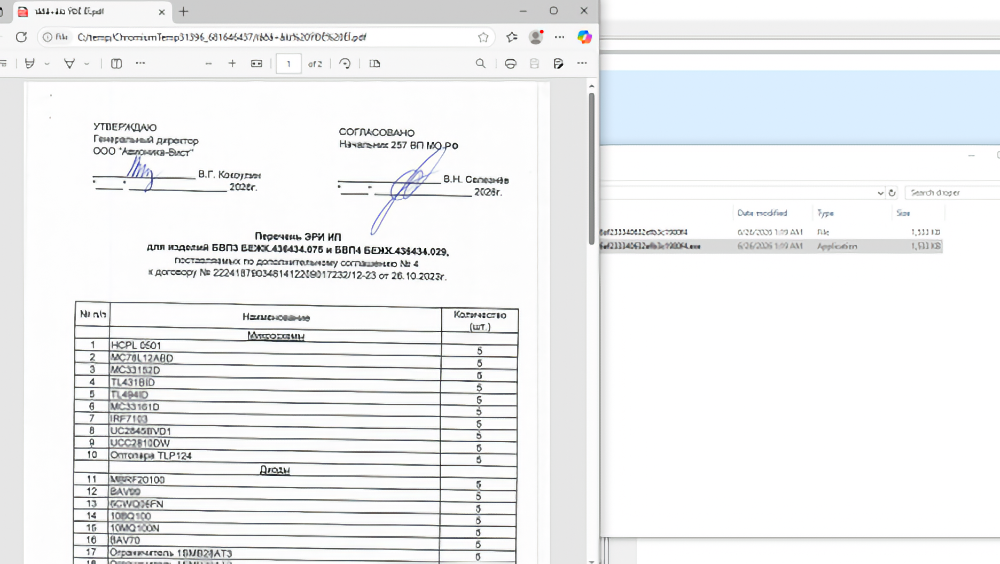
Во вложении лежит запароленный архив. Пароль заботливо указан в тексте письма: пользователю удобно, защитным системам — уже не очень. Внутри находится дроппер, собранный с помощью Smart Install Maker. После запуска он показывает на экране PDF-приманку со счётом, а сам тем временем распаковывает файлы во временную папку и тянет с командного сервера второй архив.


В этом наборе — портативный AnyDesk, почтовая утилита Blat, Tray Minimizer и batch-скрипт. Последний делает всю грязную работу: ждёт около минуты, чтобы пережить песочницы, задаёт фиксированный пароль AnyDesk, копирует его в ProgramData и запускает. После этого операторы могут заходить на машину без лишних вопросов и всплывающих просьб.

Затем скрипт упаковывает настройки AnyDesk в защищённый архив и отправляет их злоумышленникам через Blat по SMTP. Для закрепления создаётся задача с кривым названием Auto apdate, а временные файлы удаляются, чтобы расследователям было веселее копаться в следах.


Seqrite подозревает связь с группой Rare Werewolf, также известной как Librarian Ghouls и Rezet. Её активность фиксируют как минимум с 2019 года, а среди целей ранее были организации в России, Беларуси и Казахстане, включая аэрокосмический сектор и тяжёлую промышленность.

Главная фишка атаки — минимум экзотики. Вместо редкого вредоноса используются легитимные инструменты: AnyDesk, Blat и переименованный WinRAR.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru