


Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Фишеры атакуют российский авиапром через счета и ставят AnyDesk

Исследователи Seqrite обнаружили фишинговую кампанию против российских аэрокосмических компаний. Схема получилась уже знакомая: письмо якобы со счётом от реальной авиационной организации. Но внутри не бухгалтерия, а удалённый доступ к компьютеру жертвы через AnyDesk.

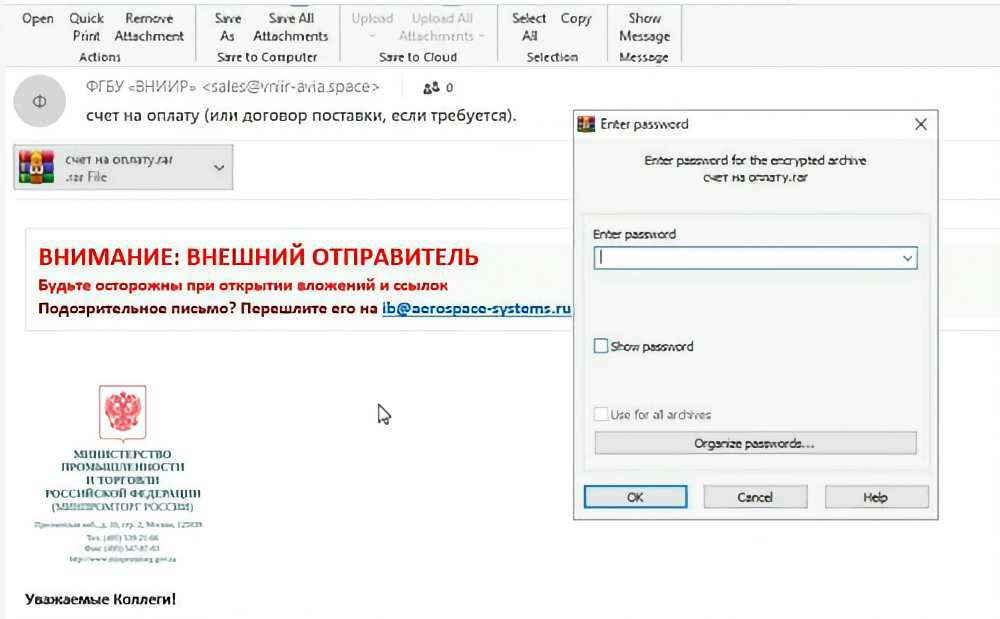
Атака начинается с письма, отправленного от имени ВНИИР. Домен похож на настоящий, тема про счёт, оформление с логотипом Минпромторга. Для убедительности всё как надо.

Однако фейковый домен зарегистрировали всего за несколько дней до рассылки, а список получателей скрыт, что намекает на массовую отправку.


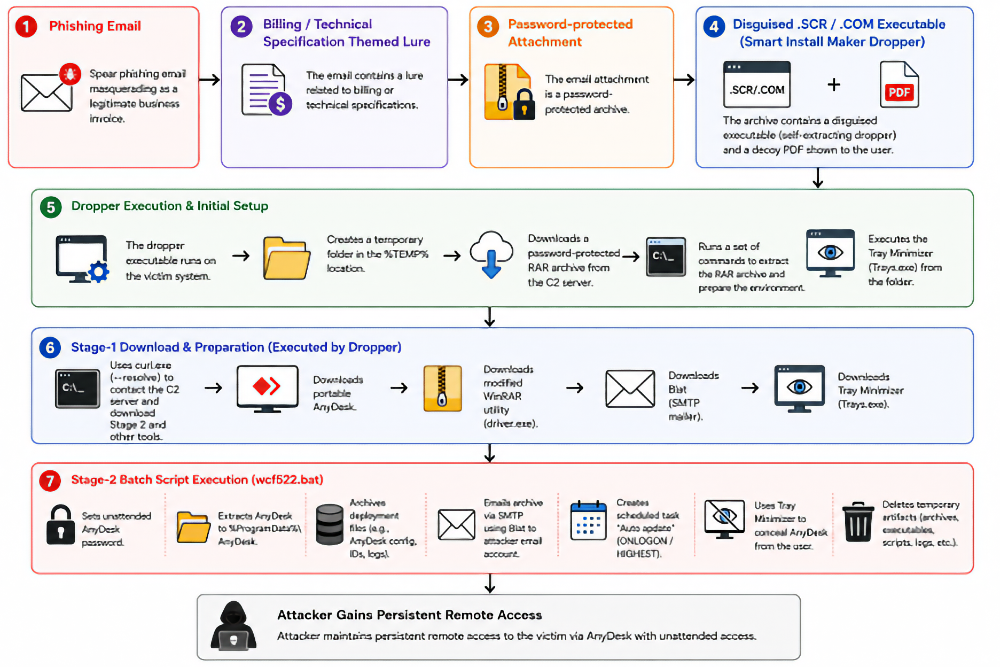
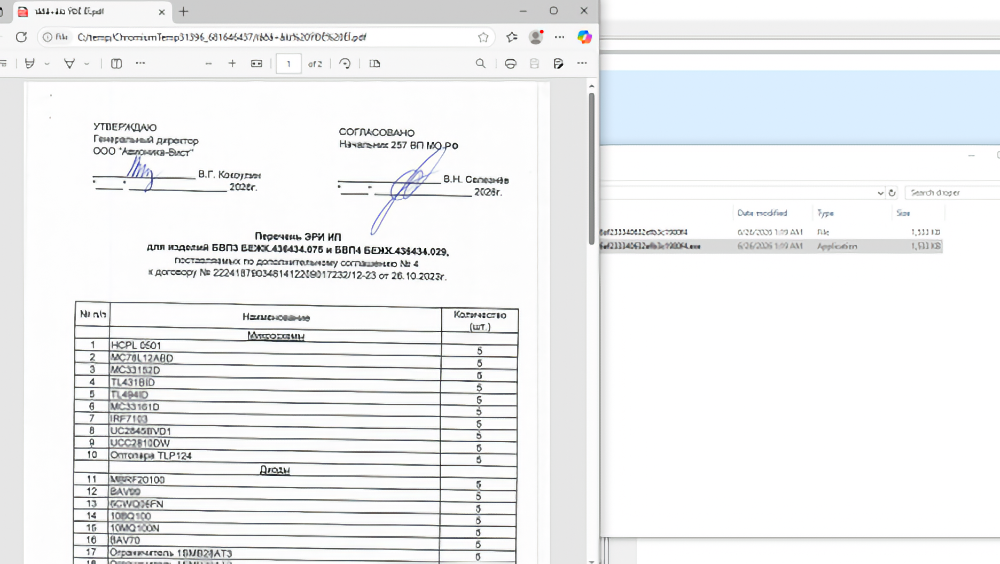
Во вложении лежит запароленный архив. Пароль заботливо указан в тексте письма: пользователю удобно, защитным системам — уже не очень. Внутри находится дроппер, собранный с помощью Smart Install Maker. После запуска он показывает на экране PDF-приманку со счётом, а сам тем временем распаковывает файлы во временную папку и тянет с командного сервера второй архив.


В этом наборе — портативный AnyDesk, почтовая утилита Blat, Tray Minimizer и batch-скрипт. Последний делает всю грязную работу: ждёт около минуты, чтобы пережить песочницы, задаёт фиксированный пароль AnyDesk, копирует его в ProgramData и запускает. После этого операторы могут заходить на машину без лишних вопросов и всплывающих просьб.

Затем скрипт упаковывает настройки AnyDesk в защищённый архив и отправляет их злоумышленникам через Blat по SMTP. Для закрепления создаётся задача с кривым названием Auto apdate, а временные файлы удаляются, чтобы расследователям было веселее копаться в следах.


Seqrite подозревает связь с группой Rare Werewolf, также известной как Librarian Ghouls и Rezet. Её активность фиксируют как минимум с 2019 года, а среди целей ранее были организации в России, Беларуси и Казахстане, включая аэрокосмический сектор и тяжёлую промышленность.

Главная фишка атаки — минимум экзотики. Вместо редкого вредоноса используются легитимные инструменты: AnyDesk, Blat и переименованный WinRAR.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru