


Фейковый 7-Zip превращал компьютеры в прокси-узлы для чужого трафика

Фейковый 7-Zip превращал компьютеры в прокси-узлы для чужого трафика

Фейковый 7-Zip превращал компьютеры в прокси-узлы для чужого трафика

Исследователи раскрыли новую группировку Lurking Lizard, которая несколько лет строила бизнес на вредоносных резидентских прокси. Проще говоря, злоумышленники заражали устройства пользователей и превращали их в прокси-узлы, через которые потом можно гонять чужой интернет-трафик.

Владелец устройства при этом мог даже не подозревать, что его домашний IP уже работает на чей-то мутный бизнес.

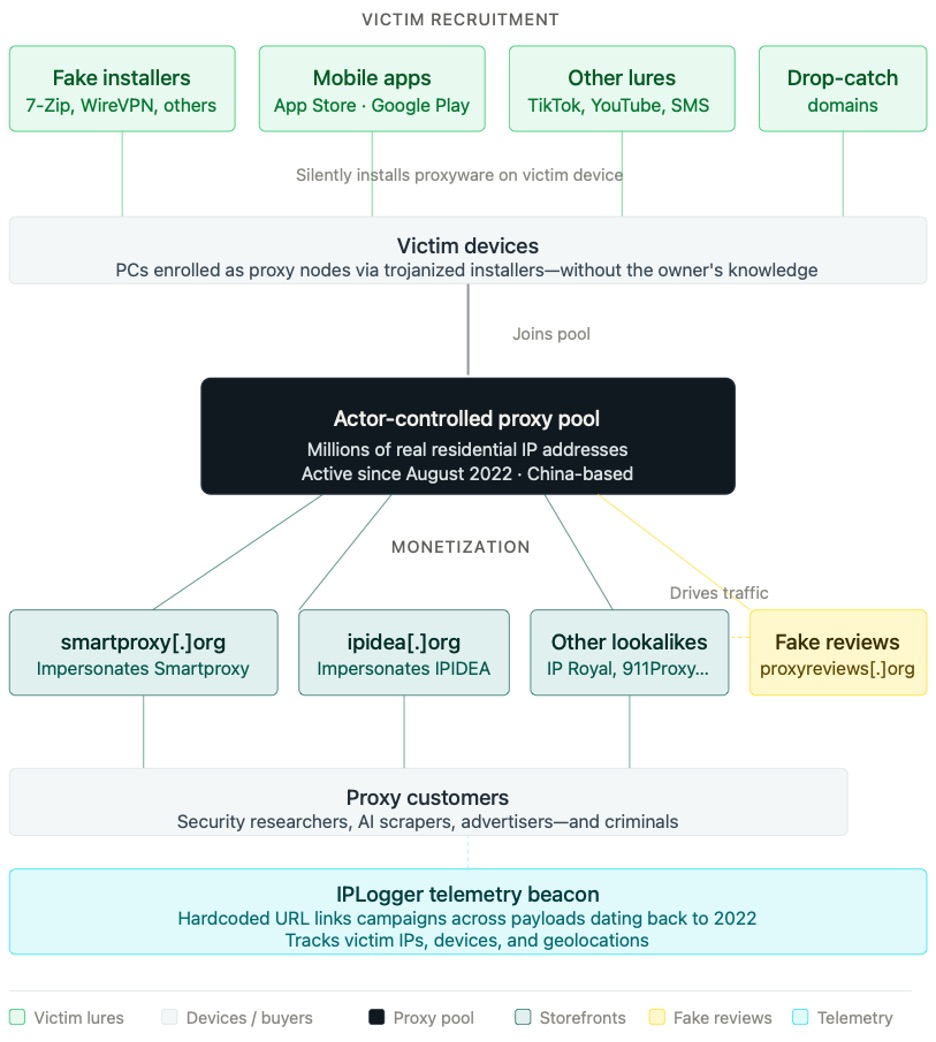
По данным Infoblox, активность Lurking Lizard прослеживается как минимум с августа 2022 года. Инфраструктура группировки включает более 230 доменов-двойников. Один из свежих примеров — кампания с троянизированным установщиком 7-Zip на домене 7zip[.]com. Пользователь думает, что качает архиватор, а на деле может записать своё устройство в прокси-ботнет.

Группировка не ограничивалась одним брендом. Lurking Lizard имитировала крупные прокси-сервисы, включая IPIDEA, SmartProxy, IP Royal и 911Proxy, а также запускала фейковые независимые сайты с обзорами, чтобы загонять трафик на собственные витрины.


Отдельный трюк — покупка истёкших доменов с уже накопленной репутацией. В ход шли и похожие адреса: например, 7zip[.]com вместо настоящего 7-zip[.]org. Однако инфраструктура Lurking Lizard использовалась не только для фейкового 7-Zip.

Исследователи нашли поддельные установщики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), псевдоинструменты для скачивания TikTok и YouTube, а также WireVPN. Кампания цепляла пользователей Windows, macOS и Android. Одно Android-приложение под брендом WireVPN набрало более 1 млн загрузок, хотя неясно, насколько они были органическими.

Схема работает в два этапа: сначала жертв заманивают троянизированными установщиками, приложениями и сайтами-двойниками, а затем заражённые устройства продают как часть прокси-сети. В итоге чужой телевизор, ноутбук или смартфон может внезапно стать транспортом для подозрительного трафика, а проблемы прилетят владельцу IP.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru