


В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

В Linux и Android нашли баг, который даёт обычному пользователю root-доступ

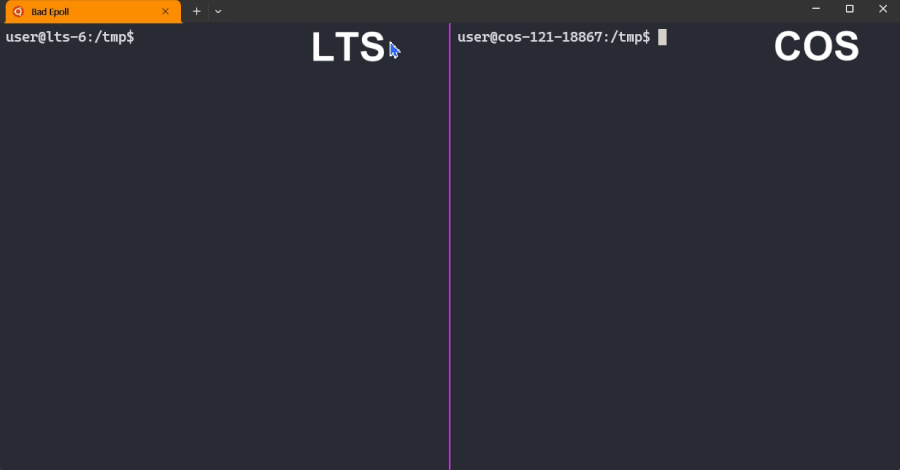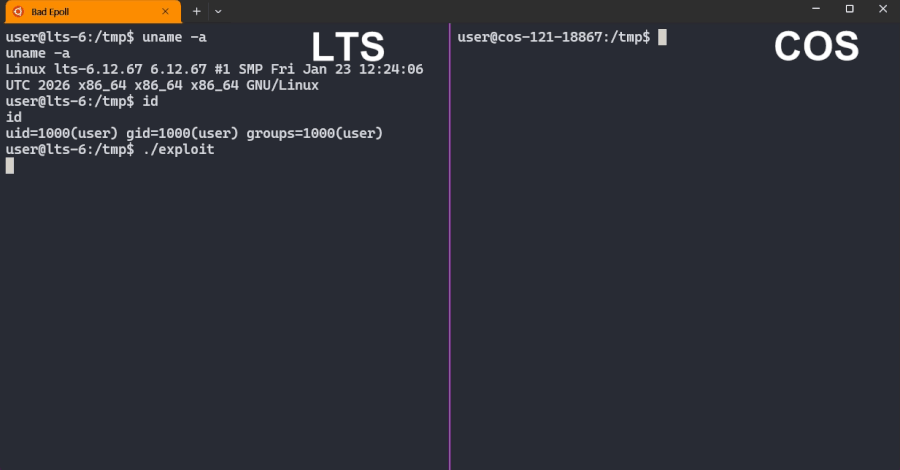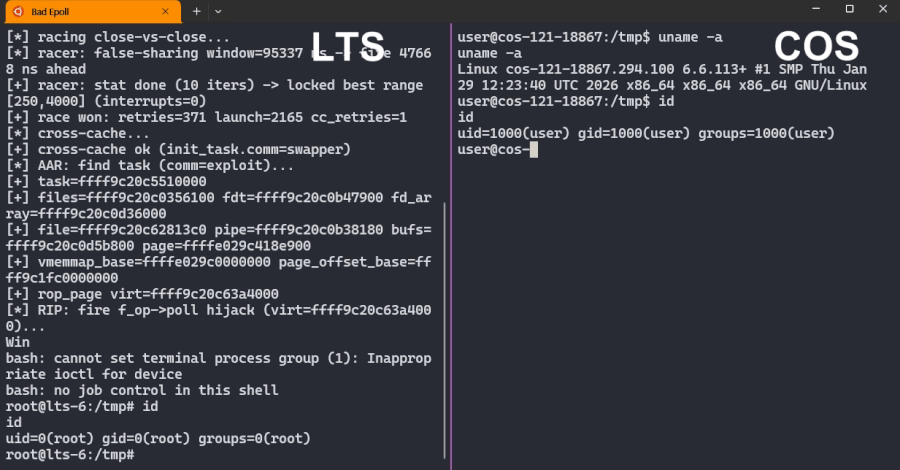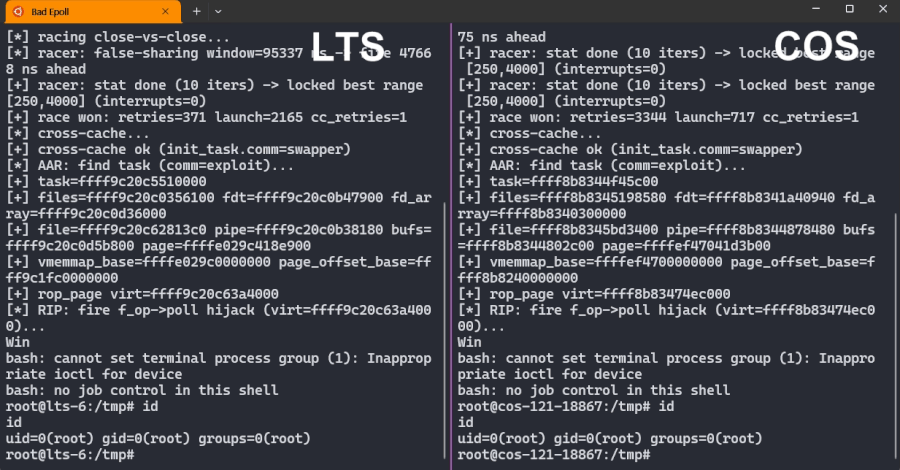
В ядре Linux раскрыли уязвимость Bad Epoll, она же CVE-2026-46242. Баг позволяет обычному локальному пользователю без особых прав подняться до root и получить полный контроль над системой. Под ударом Linux-десктопы, серверы и Android-устройства на затронутых версиях ядра. Патч уже выпущен.

Проблема сидит в epoll — стандартном механизме Linux, который помогает программам следить сразу за множеством файлов, соединений и событий. Его используют серверы, сетевые сервисы и браузеры.

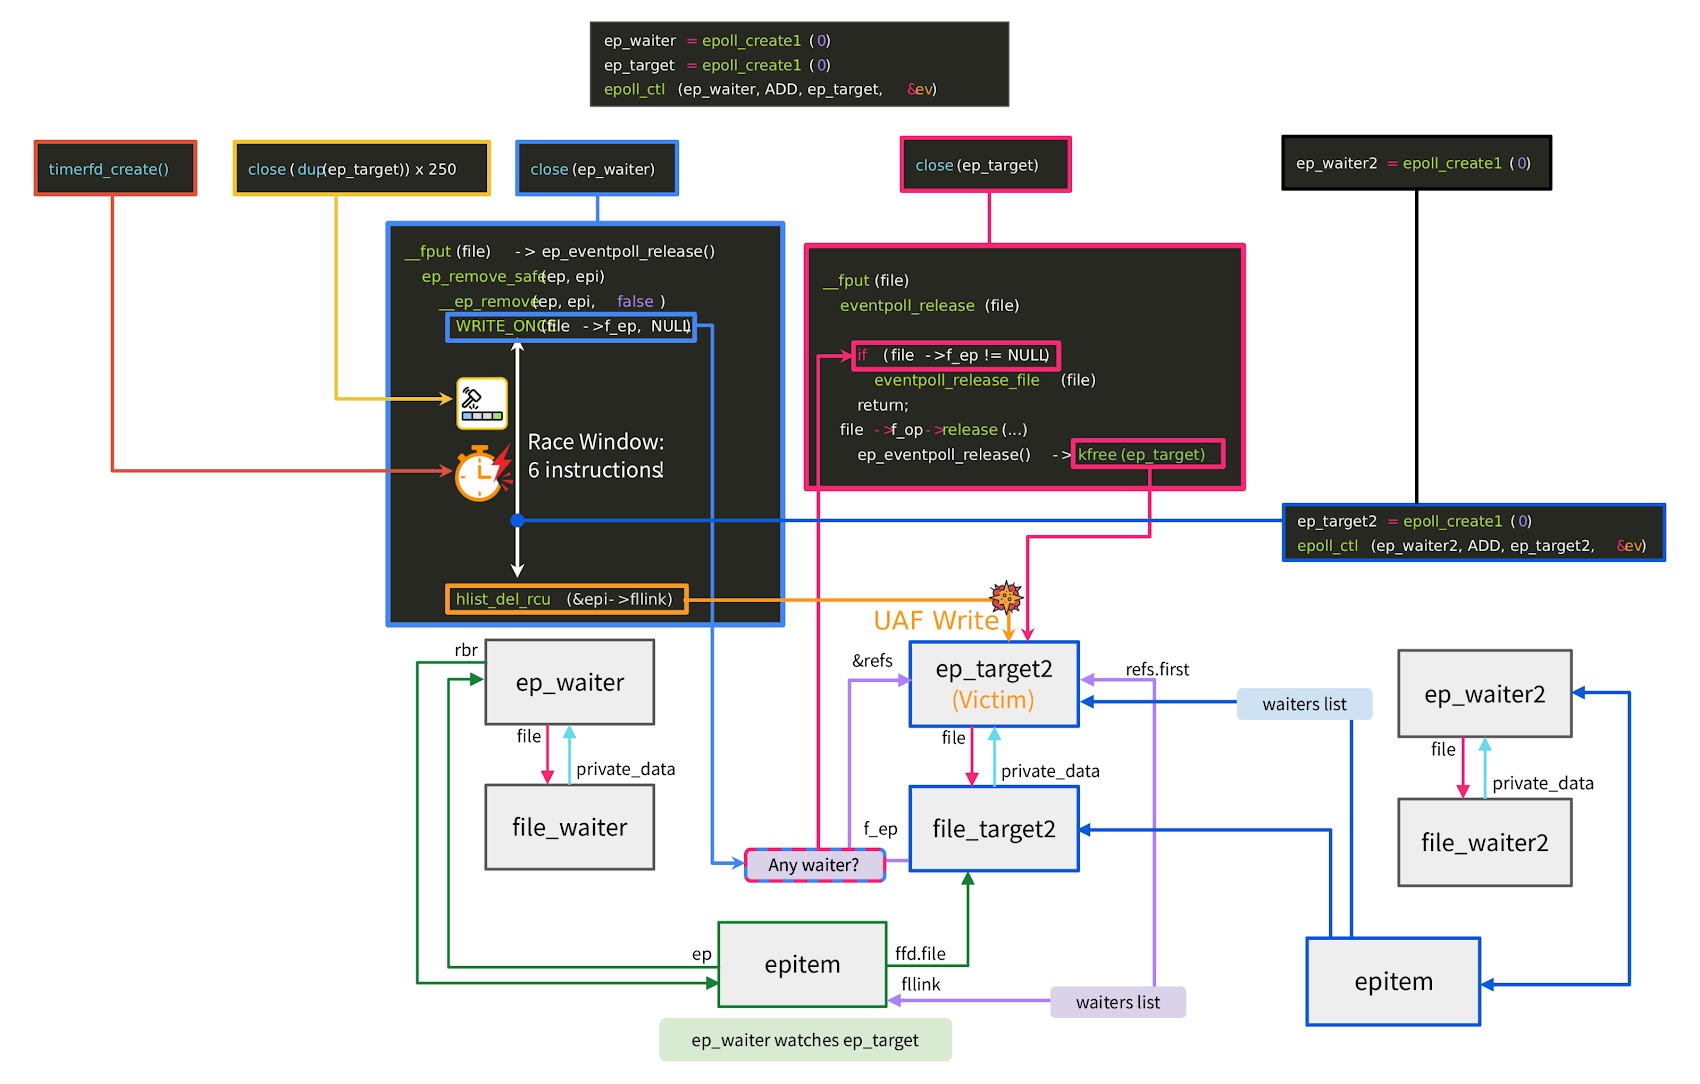
Bad Epoll относится к классу use-after-free: две части системы одновременно пытаются прибраться за одним внутренним объектом. Одна уже освобождает память, другая всё ещё в неё пишет.

В этот микроскопический момент атакующий может испортить память ядра и залезть туда, куда обычным пользователям вход запрещён.


Фокус в том, что окно для атаки крошечное — около шести машинных инструкций. Казалось бы, шанс попасть туда почти нулевой. Но исследователь Джэён Чон не только нашёл баг, а ещё и собрал рабочий эксплойт: на тестовых системах он получал root примерно в 99% случаев. Уязвимость он отправил в Google kernelCTF как 0-day.


Есть и неприятный бонус: по данным исследователя, баг можно триггерить из песочницы Chrome, а также довести до Android — туда добирается далеко не каждая Linux-уязвимость.

Обходного пути нет: epoll нужен системе. Затронуты ядра на базе 6.4 и новее без исправления; старые 6.1-based сборки, включая часть Android-устройств, не уязвимы.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru