


Антифрод за 3 млрд: операторы оценили маркировку иностранных звонков

Антифрод за 3 млрд: операторы оценили маркировку иностранных звонков

Антифрод за 3 млрд: операторы оценили маркировку иностранных звонков

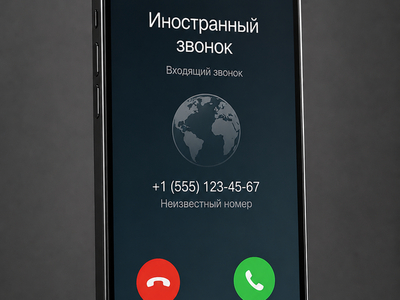
Российским операторам связи предстоят новые расходы. Согласно расчётам к проекту Минцифры, внедрение обязательной маркировки международных звонков может обойтись отрасли примерно в 3 млрд рублей ежегодно. Новые правила планируется запустить с 1 марта 2027 года.

После этого входящие вызовы с иностранных номеров должны будут сопровождаться специальной пометкой.

А если это позволяет техническая инфраструктура оператора, абоненту также будут показывать страну, из которой поступает звонок.

Инициатива, как пишет «КоммерсантЪ», входит во второй пакет антифрод-мер, подписанный президентом 26 июня. Предполагается, что дополнительная маркировка поможет пользователям быстрее распознавать потенциально подозрительные звонки и осложнит работу телефонных мошенников.

Впрочем, сами операторы смотрят на нововведение менее оптимистично. Сейчас они уже маркируют вызовы от юридических лиц, однако считают, что распространение этой системы на международные звонки потребует куда более серьёзных затрат.

По словам представителей компаний, предыдущий этап проекта уже потребовал значительных инвестиций в оборудование и модернизацию сетевой инфраструктуры.

В Минцифры, напротив, уверены, что расходы окажутся не столь значительными. В ведомстве считают, что большая часть необходимой функциональности уже внедрена у операторов, а окончательные суммы можно будет оценить после получения данных от участников рынка.

Таким образом, спор пока идет не вокруг самой идеи маркировки, а вокруг её стоимости. Если расчеты операторов подтвердятся, внедрение новой антифрод-системы станет одним из самых дорогостоящих проектов в сфере телефонной безопасности последних лет.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru