


iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

Киберпреступная группировка, специализирующаяся на распространении программ-вымогателей, опубликовала в даркнете более 200 тысяч файлов, предположительно похищенных у индийской компании Tata Electronics — одного из партнеров Apple по сборке iPhone и поставке компонентов.

Как сообщает Reuters, в Tata Electronics подтвердили инцидент, затронувший часть корпоративных систем. При этом сама Apple пока официально не комментировала содержание утечки.

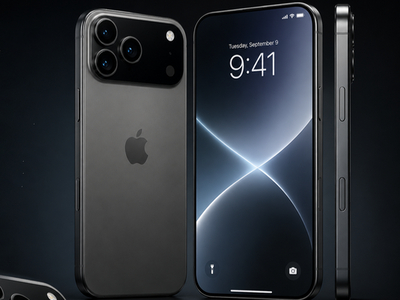
По данным источников, среди опубликованных материалов оказались сведения о компонентах iPhone 18 Pro, их поставщиках, а также фотографии устройств. Если информация подтвердится, конкуренты и производители контрафакта смогут заранее узнать детали будущего смартфона, официальная презентация которого ожидается только в сентябре.


Эксперты отмечают, что подобные атаки на цепочки поставок становятся все более опасными. Вместо прямого взлома самой Apple злоумышленники атакуют подрядчиков, уровень защиты которых зачастую оказывается ниже.

По мнению генерального директора компании «РуБэкап» (входит в «Группу Астра») Андрея Кузнецова, полностью исключить риск подобных инцидентов невозможно.

«100% гарантию защиты от подобных атак, наверное, не даст никто. Но снизить последствия таких утечек вполне возможно с помощью систем резервного копирования», — отметил эксперт.

По его словам, резервные копии позволяют быстрее восстановить рабочие системы после атаки, проверить целостность данных, вернуть документы к состоянию до компрометации и снизить риск шантажа, если злоумышленники пытаются удалить или зашифровать корпоративную информацию.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru