


iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

iPhone 18 Pro засветился в даркнете раньше презентации Apple

Киберпреступная группировка, специализирующаяся на распространении программ-вымогателей, опубликовала в даркнете более 200 тысяч файлов, предположительно похищенных у индийской компании Tata Electronics — одного из партнеров Apple по сборке iPhone и поставке компонентов.

Как сообщает Reuters, в Tata Electronics подтвердили инцидент, затронувший часть корпоративных систем. При этом сама Apple пока официально не комментировала содержание утечки.

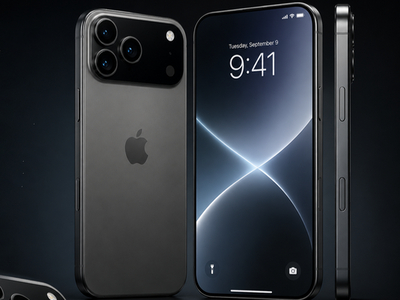
По данным источников, среди опубликованных материалов оказались сведения о компонентах iPhone 18 Pro, их поставщиках, а также фотографии устройств. Если информация подтвердится, конкуренты и производители контрафакта смогут заранее узнать детали будущего смартфона, официальная презентация которого ожидается только в сентябре.


Эксперты отмечают, что подобные атаки на цепочки поставок становятся все более опасными. Вместо прямого взлома самой Apple злоумышленники атакуют подрядчиков, уровень защиты которых зачастую оказывается ниже.

По мнению генерального директора компании «РуБэкап» (входит в «Группу Астра») Андрея Кузнецова, полностью исключить риск подобных инцидентов невозможно.

«100% гарантию защиты от подобных атак, наверное, не даст никто. Но снизить последствия таких утечек вполне возможно с помощью систем резервного копирования», — отметил эксперт.

По его словам, резервные копии позволяют быстрее восстановить рабочие системы после атаки, проверить целостность данных, вернуть документы к состоянию до компрометации и снизить риск шантажа, если злоумышленники пытаются удалить или зашифровать корпоративную информацию.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru