


Шесть дыр в AirDrop и Quick Share поставили под удар миллиарды устройств

Шесть дыр в AirDrop и Quick Share поставили под удар миллиарды устройств

Шесть дыр в AirDrop и Quick Share поставили под удар миллиарды устройств

Функции вроде AirDrop и Quick Share создавались для удобства: поднес устройство поближе и отправил файл без проводов, аккаунтов и долгой настройки. Но оказалось, что именно это удобство открывает дополнительную поверхность для атак.

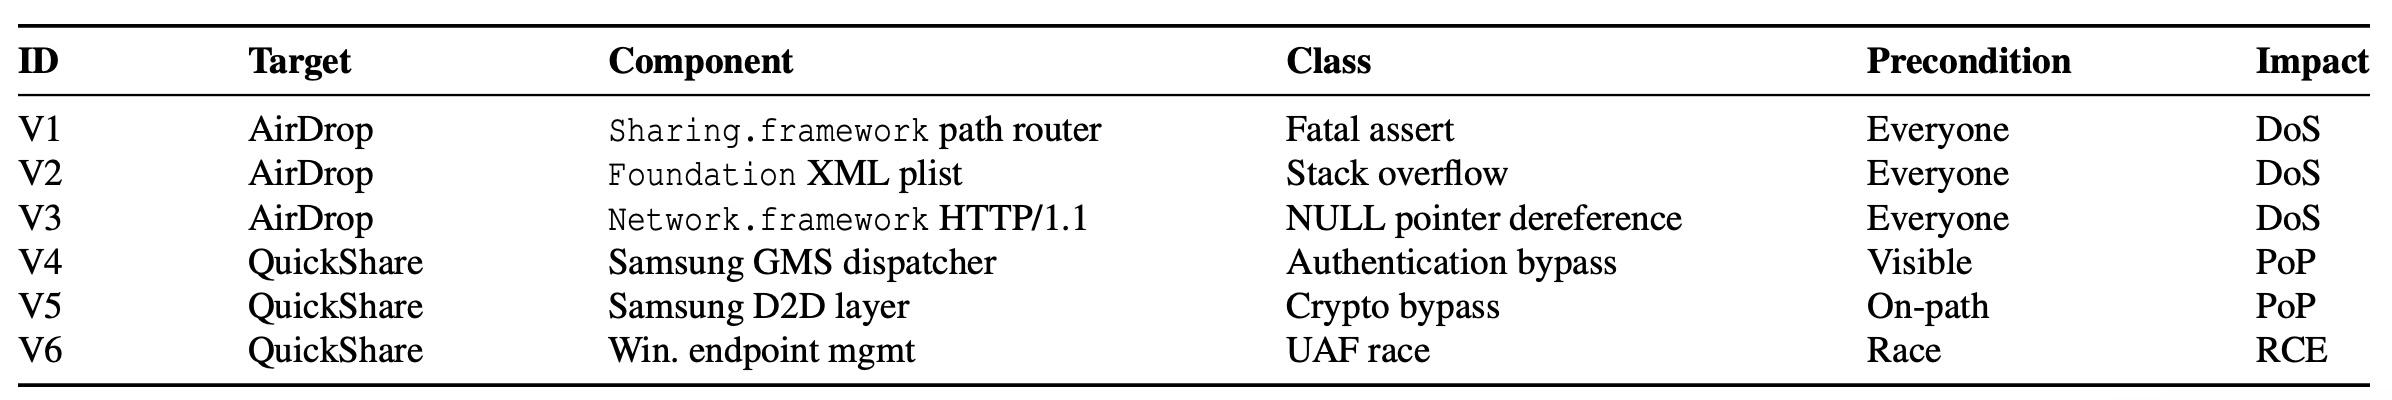
Исследователи из CISPA Helmholtz Center for Information Security обнаружили сразу шесть уязвимостей, затрагивающих экосистемы Apple, Google и Samsung. Под удар попали macOS, iOS, Android и Windows.

По словам авторов исследования, злоумышленнику достаточно находиться в радиусе действия Wi-Fi (обычно от 10 до 30 метров). Предварительное сопряжение устройств, обмен контактами или подключение к одной сети не требуются.

В случае AirDrop специалисты нашли три проблемы, каждая из которых позволяет вывести из строя системный процесс sharingd. А вместе с ним перестают работать не только AirDrop, но и AirPlay, Handoff, Universal Clipboard и Continuity Camera. Один из сценариев позволяет удерживать сервис недоступным, периодически отправляя специально сформированные запросы.


Не лучше обстоят дела и с Quick Share. Специалисты обнаружили два логических обхода механизмов защиты, позволяющих обрабатывать часть сообщений еще до завершения проверки подлинности или вовсе без шифрования.

Кроме того, в Windows-клиенте Quick Share выявлена ошибка use-after-free, которая может привести к повреждению памяти. Google уже выплатила вознаграждение за находку и подготовила исправление.

Любопытно, что разработчики Apple и Google пришли к похожим проблемам совершенно разными путями. В AirDrop причиной стали ошибки обработки входящих данных и чрезмерно уязвимые проверки, а в Quick Share — распределение критически важных проверок по отдельным обработчикам и проблемы многопоточности.

Исследователи считают, что проблема носит архитектурный характер. Сервисы обмена файлами вынуждены принимать и разбирать данные от незнакомых устройств еще до завершения аутентификации пользователя. Именно этот этап становится привлекательной целью для атакующих.

Часть обнаруженных проблем уже устранена. Apple сообщила исследователям, что исправила одну из уязвимостей AirDrop и присвоила ей идентификатор CVE, хотя подробности пока не раскрываются. Google также выпустила патч для Windows-версии Quick Share, а остальные найденные проблемы еще находятся в процессе раскрытия.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru