


Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Обычная попытка поиграть на пиратских серверах Minecraft неожиданно закончилась исследованием потенциальной уязвимости. Пользователь Хабра под ником Fir3wall1 рассказал, что во время анализа популярного плагина Skins Restorer обнаружил механизм, который теоретически может использоваться для организации распределенных атак на сторонние сайты.

Плагин Skins Restorer широко применяется на пиратских серверах для смены внешнего вида персонажей.

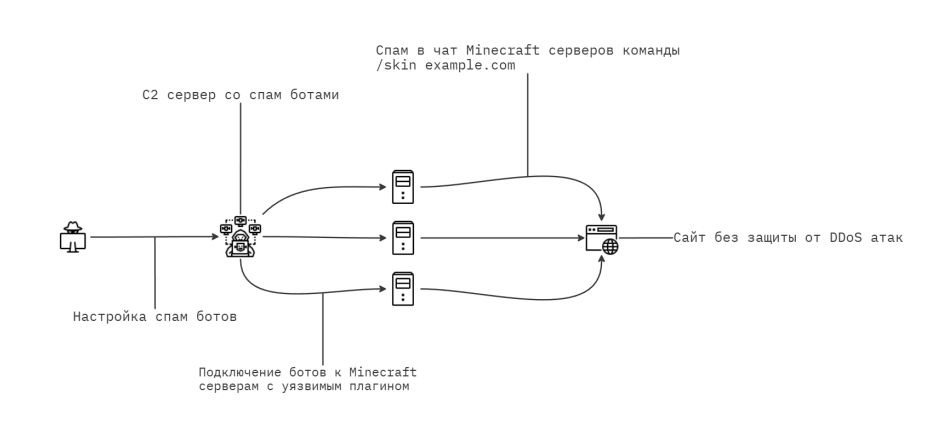
Исследователь обратил внимание, что при загрузке скина игровой клиент самостоятельно обращается по указанному адресу, а сервер лишь передает ссылку, практически не проверяя ее содержимое.


По словам автора, именно эта особенность позволяет заставить большое количество игровых клиентов одновременно обращаться к одному и тому же веб-ресурсу. В результате игровой сервер фактически превращается в центр управления, а подключенные игроки — в источник сетевого трафика.

Чтобы оценить масштаб проблемы, исследователь совместно с владельцем фермы игровых ботов провел контролируемый эксперимент на собственном тестовом сервере. В первом сценарии нагрузка оказалась заметной, но не критичной. Во втором, при существенно большем количестве подключений, тестовый веб-сервер перестал отвечать на запросы.

Автор подчеркивает, что речь не идет об угрозе для крупных интернет-компаний с развитой инфраструктурой и средствами защиты. Однако небольшие сайты и сервисы без CDN, WAF и других механизмов фильтрации могут оказаться более уязвимыми.

По мнению исследователя, проблема связана не столько с самим Minecraft, сколько с архитектурными особенностями плагина, который не ограничивает адреса, к которым могут обращаться игровые клиенты при загрузке скинов.

Если выводы автора подтвердятся, это станет еще одним примером того, как безобидная игровая функция может неожиданно превратиться в инструмент для злоупотреблений. При этом сама публикация служит напоминанием разработчикам плагинов: даже вспомогательные механизмы требуют тщательной проверки с точки зрения безопасности.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru