


Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Игроки Minecraft могут стать участниками DDoS-атаки через плагин скинов

Обычная попытка поиграть на пиратских серверах Minecraft неожиданно закончилась исследованием потенциальной уязвимости. Пользователь Хабра под ником Fir3wall1 рассказал, что во время анализа популярного плагина Skins Restorer обнаружил механизм, который теоретически может использоваться для организации распределенных атак на сторонние сайты.

Плагин Skins Restorer широко применяется на пиратских серверах для смены внешнего вида персонажей.

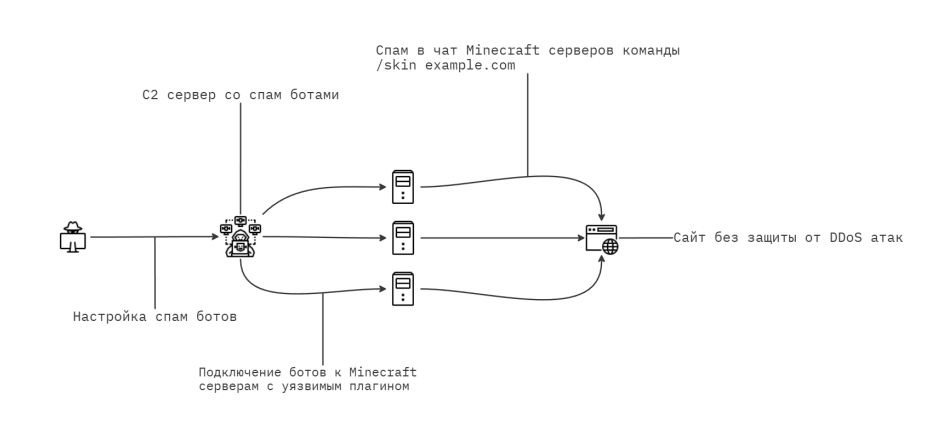
Исследователь обратил внимание, что при загрузке скина игровой клиент самостоятельно обращается по указанному адресу, а сервер лишь передает ссылку, практически не проверяя ее содержимое.


По словам автора, именно эта особенность позволяет заставить большое количество игровых клиентов одновременно обращаться к одному и тому же веб-ресурсу. В результате игровой сервер фактически превращается в центр управления, а подключенные игроки — в источник сетевого трафика.

Чтобы оценить масштаб проблемы, исследователь совместно с владельцем фермы игровых ботов провел контролируемый эксперимент на собственном тестовом сервере. В первом сценарии нагрузка оказалась заметной, но не критичной. Во втором, при существенно большем количестве подключений, тестовый веб-сервер перестал отвечать на запросы.

Автор подчеркивает, что речь не идет об угрозе для крупных интернет-компаний с развитой инфраструктурой и средствами защиты. Однако небольшие сайты и сервисы без CDN, WAF и других механизмов фильтрации могут оказаться более уязвимыми.

По мнению исследователя, проблема связана не столько с самим Minecraft, сколько с архитектурными особенностями плагина, который не ограничивает адреса, к которым могут обращаться игровые клиенты при загрузке скинов.

Если выводы автора подтвердятся, это станет еще одним примером того, как безобидная игровая функция может неожиданно превратиться в инструмент для злоупотреблений. При этом сама публикация служит напоминанием разработчикам плагинов: даже вспомогательные механизмы требуют тщательной проверки с точки зрения безопасности.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru