


Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

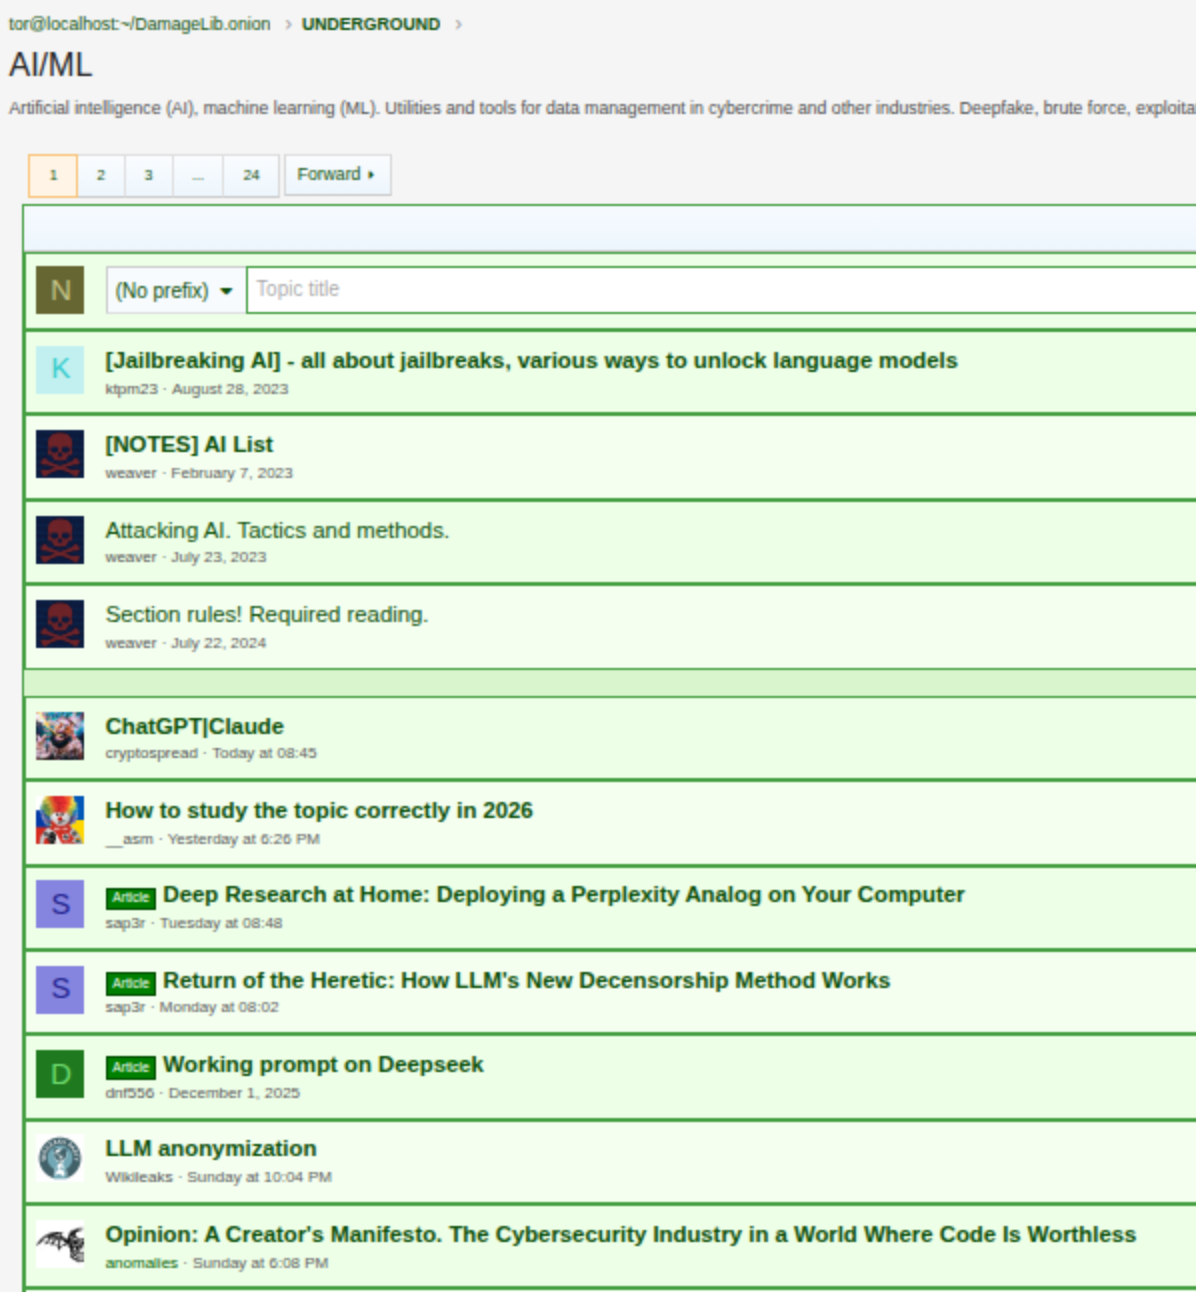
Искусственный интеллект добрался даже до теневого рынка. Исследователи Sophos проанализировали обсуждения на киберпреступных форумах, в даркнете и закрытых мессенджерах и обнаружили неожиданную тенденцию: злоумышленники всё чаще переживают, что нейросети могут лишить их заработка.

Причина проста: на подпольных площадках активно появляются ИИ-инструменты, которые автоматизируют то, что раньше требовало опыта и навыков.

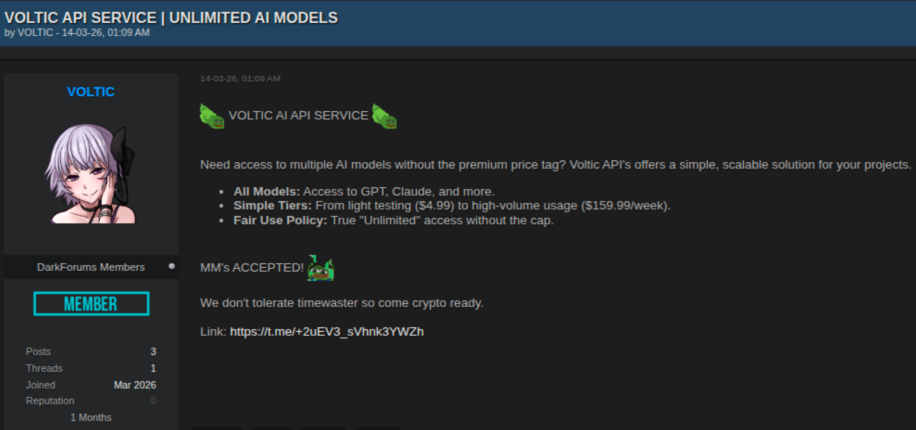
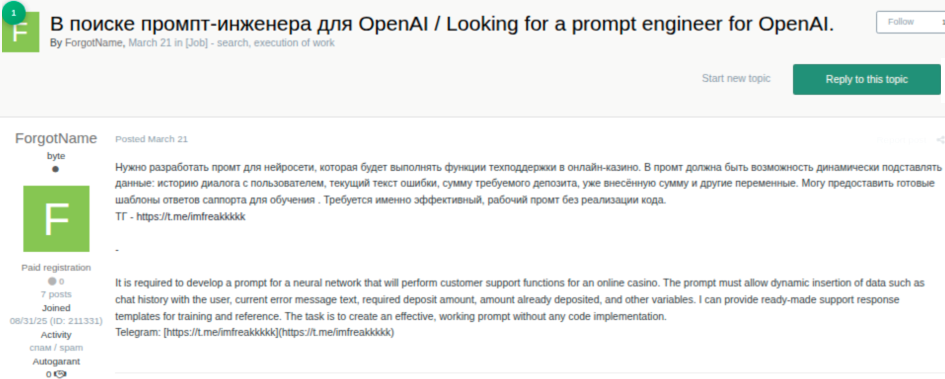
Уже продаются сервисы для создания фишинговых кампаний, написания вредоносного кода, проведения атак с использованием социальной инженерии и работы внутри взломанных сетей.

Некоторые злоумышленники уже используют генеративный ИИ, чтобы преодолевать языковые барьеры, быстрее общаться с потенциальными жертвами и масштабировать мошеннические схемы.

Отдельно исследователи отмечают рост популярности дипфейков — их применяют, например, в романтическом мошенничестве, выдавая сгенерированные лица и голоса за реальных людей.


Но далеко не все представители криминального сообщества радуются новым технологиям. На форумах всё чаще появляются опасения, что ИИ начнёт вытеснять тех, кто годами вручную писал вредоносный код. Некоторые участники прямо жалуются, что автоматизация обрушит цены на услуги разработчиков зловредов, а качество продукта ухудшится, если код начнут массово генерировать боты.


При этом отношение к новым моделям остаётся неоднозначным. Одни считают, что вокруг возможностей современных ИИ слишком много шума, а их эффективность переоценена. Другие уверены, что влияние нейросетей на подпольный рынок будет только расти, а конкуренция станет жёстче.


В Sophos напоминают, что независимо от того, пишет вредоносный код человек или нейросеть, организациям стоит делать ставку на базовые меры защиты: своевременно обновлять программное обеспечение, использовать многофакторную аутентификацию, надёжные пароли и внимательно отслеживать подозрительную активность в инфраструктуре. ИИ может ускорить работу злоумышленников, но старые правила кибергигиены от этого не перестают работать.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru