


Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

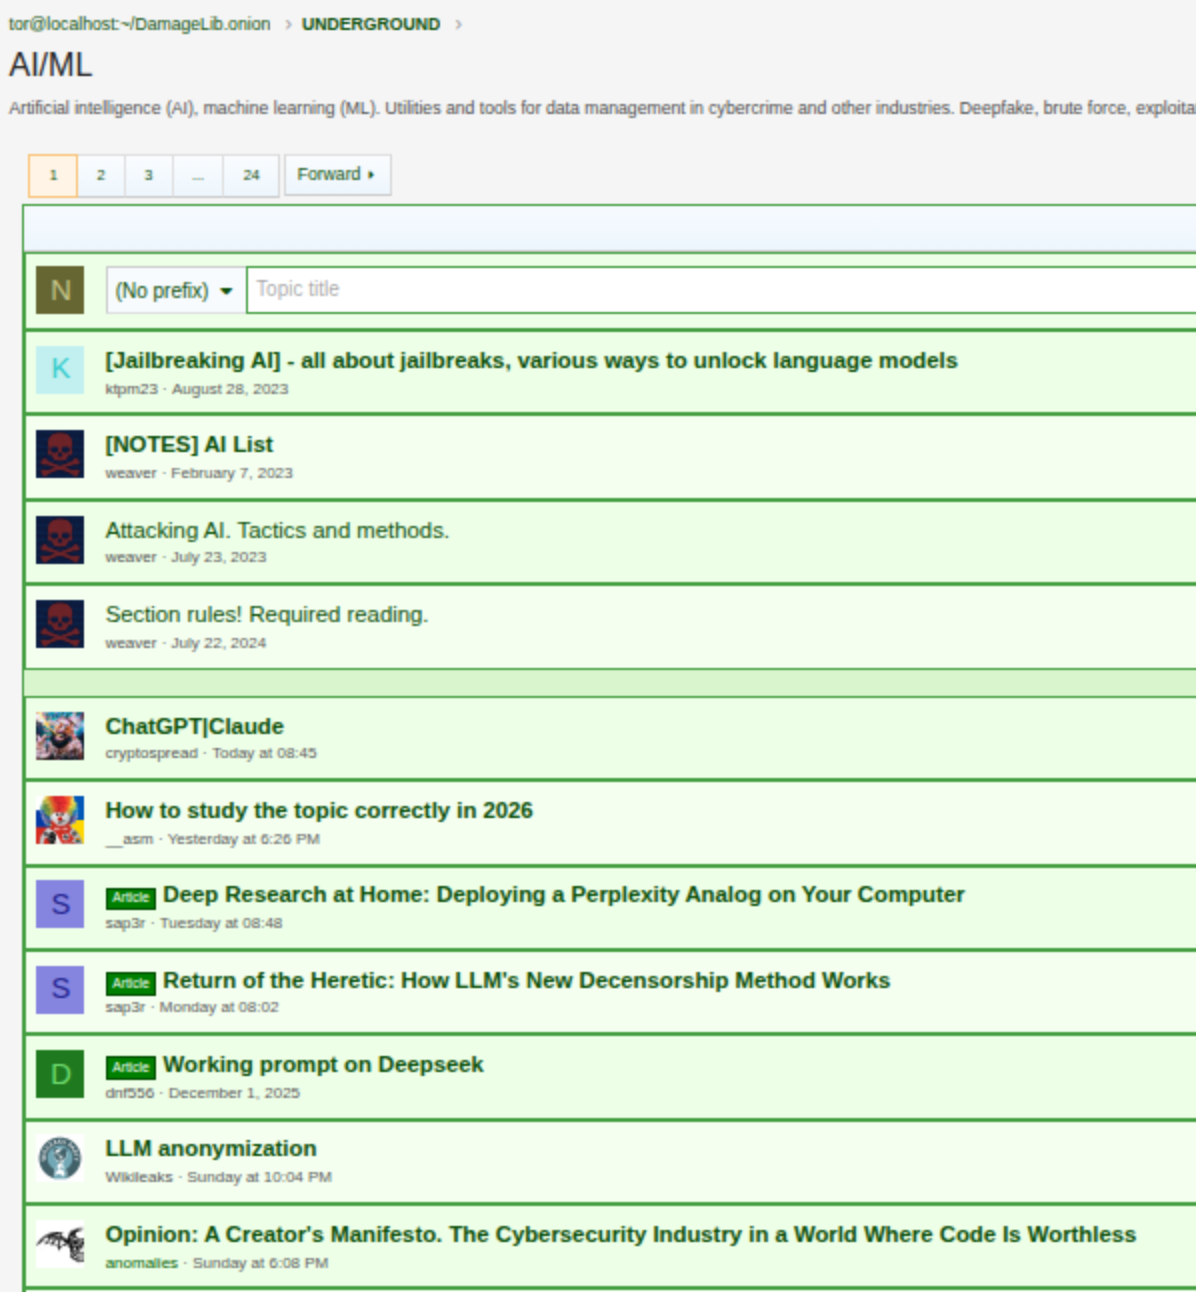
Искусственный интеллект добрался даже до теневого рынка. Исследователи Sophos проанализировали обсуждения на киберпреступных форумах, в даркнете и закрытых мессенджерах и обнаружили неожиданную тенденцию: злоумышленники всё чаще переживают, что нейросети могут лишить их заработка.

Причина проста: на подпольных площадках активно появляются ИИ-инструменты, которые автоматизируют то, что раньше требовало опыта и навыков.

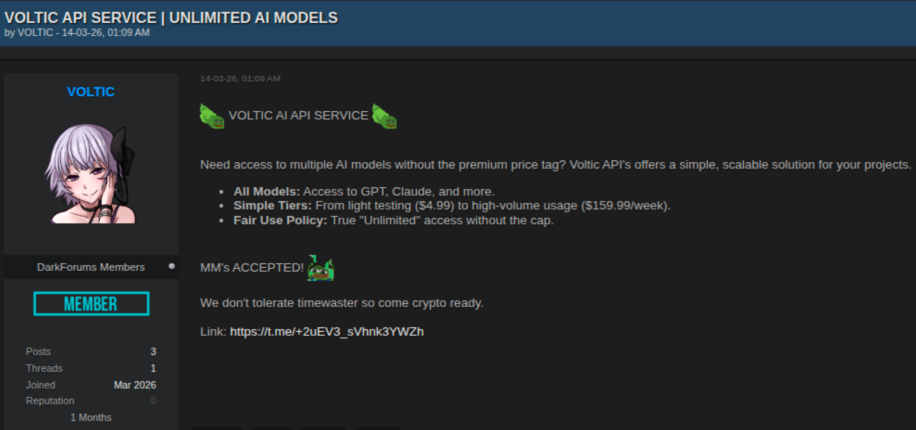
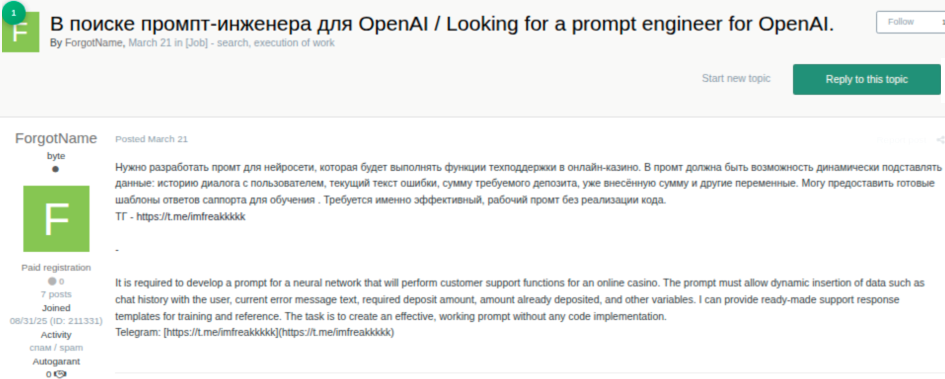
Уже продаются сервисы для создания фишинговых кампаний, написания вредоносного кода, проведения атак с использованием социальной инженерии и работы внутри взломанных сетей.

Некоторые злоумышленники уже используют генеративный ИИ, чтобы преодолевать языковые барьеры, быстрее общаться с потенциальными жертвами и масштабировать мошеннические схемы.

Отдельно исследователи отмечают рост популярности дипфейков — их применяют, например, в романтическом мошенничестве, выдавая сгенерированные лица и голоса за реальных людей.


Но далеко не все представители криминального сообщества радуются новым технологиям. На форумах всё чаще появляются опасения, что ИИ начнёт вытеснять тех, кто годами вручную писал вредоносный код. Некоторые участники прямо жалуются, что автоматизация обрушит цены на услуги разработчиков зловредов, а качество продукта ухудшится, если код начнут массово генерировать боты.


При этом отношение к новым моделям остаётся неоднозначным. Одни считают, что вокруг возможностей современных ИИ слишком много шума, а их эффективность переоценена. Другие уверены, что влияние нейросетей на подпольный рынок будет только расти, а конкуренция станет жёстче.


В Sophos напоминают, что независимо от того, пишет вредоносный код человек или нейросеть, организациям стоит делать ставку на базовые меры защиты: своевременно обновлять программное обеспечение, использовать многофакторную аутентификацию, надёжные пароли и внимательно отслеживать подозрительную активность в инфраструктуре. ИИ может ускорить работу злоумышленников, но старые правила кибергигиены от этого не перестают работать.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru