


Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

Киберпреступники испугались, что ИИ оставит их без работы

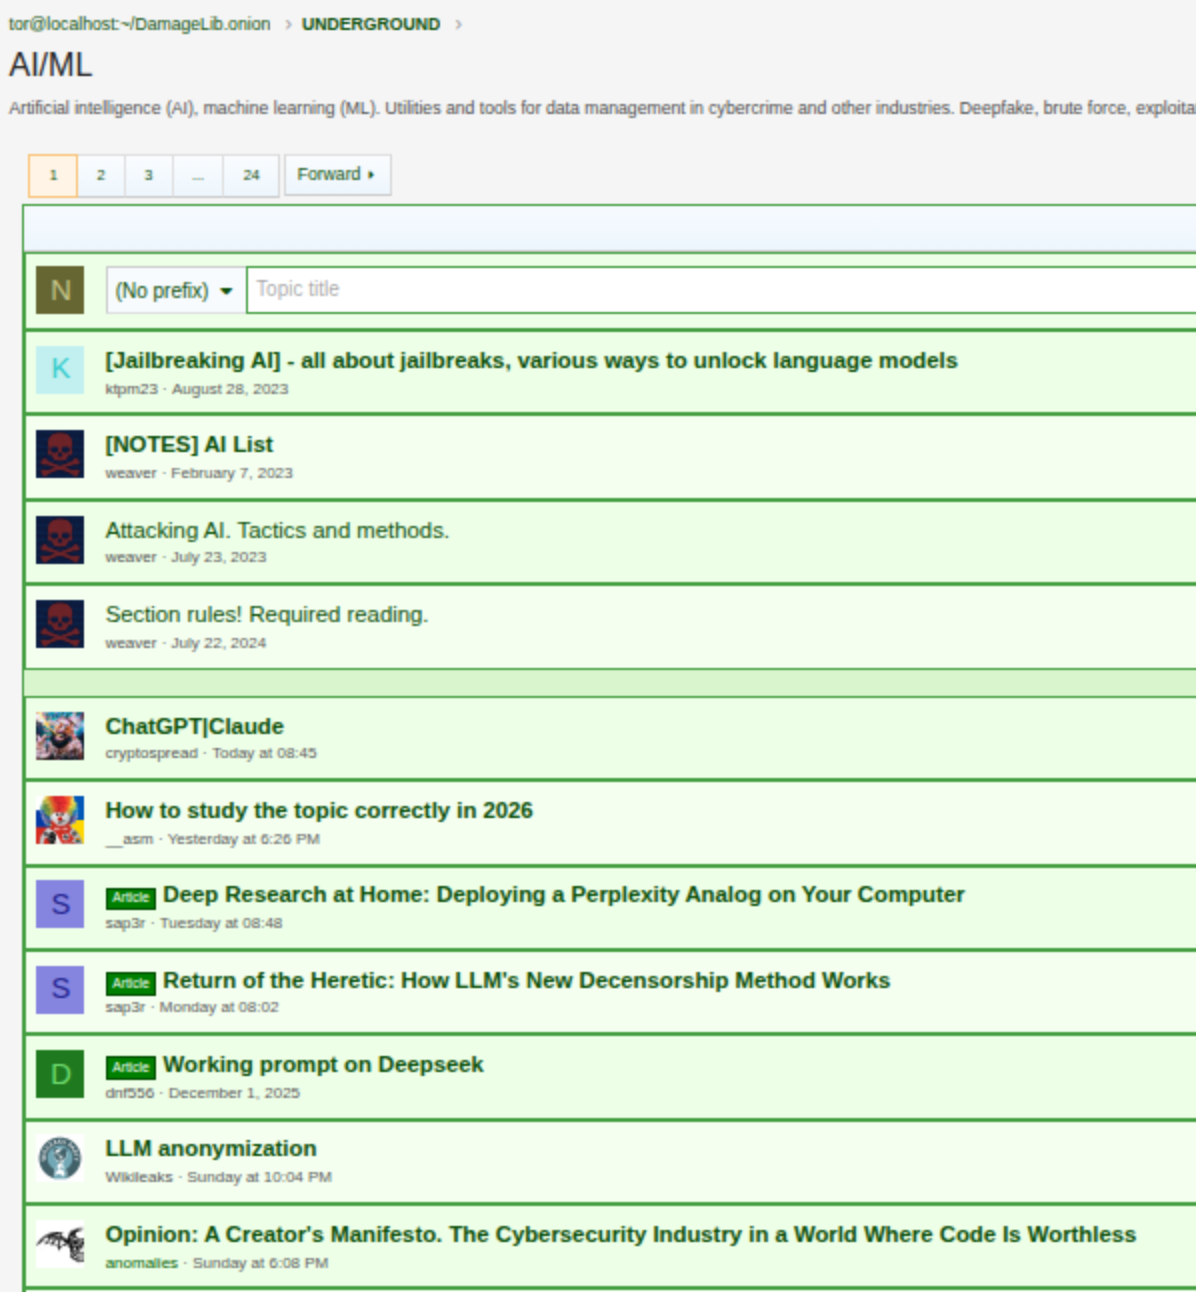
Искусственный интеллект добрался даже до теневого рынка. Исследователи Sophos проанализировали обсуждения на киберпреступных форумах, в даркнете и закрытых мессенджерах и обнаружили неожиданную тенденцию: злоумышленники всё чаще переживают, что нейросети могут лишить их заработка.

Причина проста: на подпольных площадках активно появляются ИИ-инструменты, которые автоматизируют то, что раньше требовало опыта и навыков.

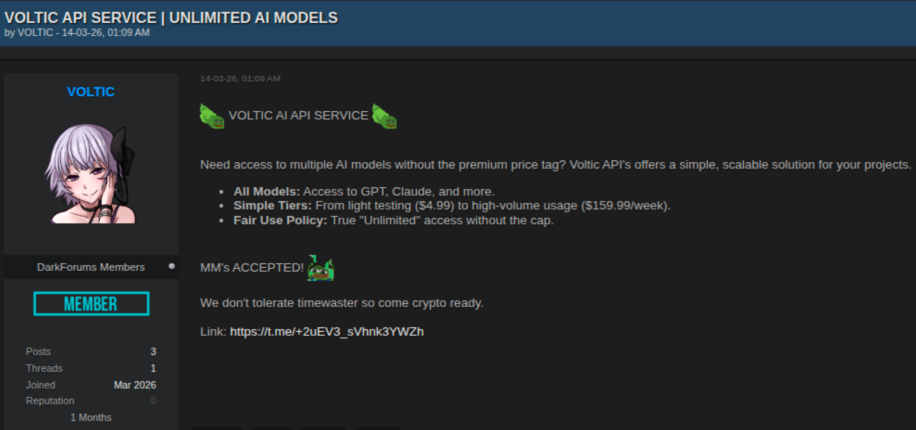
Уже продаются сервисы для создания фишинговых кампаний, написания вредоносного кода, проведения атак с использованием социальной инженерии и работы внутри взломанных сетей.

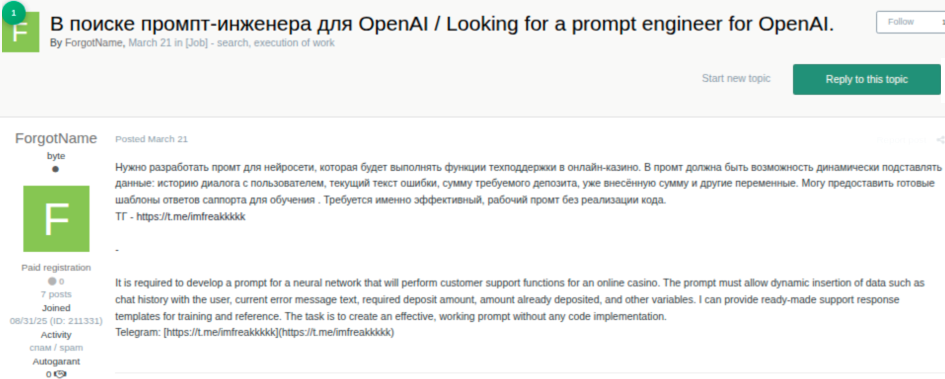
Некоторые злоумышленники уже используют генеративный ИИ, чтобы преодолевать языковые барьеры, быстрее общаться с потенциальными жертвами и масштабировать мошеннические схемы.

Отдельно исследователи отмечают рост популярности дипфейков — их применяют, например, в романтическом мошенничестве, выдавая сгенерированные лица и голоса за реальных людей.


Но далеко не все представители криминального сообщества радуются новым технологиям. На форумах всё чаще появляются опасения, что ИИ начнёт вытеснять тех, кто годами вручную писал вредоносный код. Некоторые участники прямо жалуются, что автоматизация обрушит цены на услуги разработчиков зловредов, а качество продукта ухудшится, если код начнут массово генерировать боты.


При этом отношение к новым моделям остаётся неоднозначным. Одни считают, что вокруг возможностей современных ИИ слишком много шума, а их эффективность переоценена. Другие уверены, что влияние нейросетей на подпольный рынок будет только расти, а конкуренция станет жёстче.


В Sophos напоминают, что независимо от того, пишет вредоносный код человек или нейросеть, организациям стоит делать ставку на базовые меры защиты: своевременно обновлять программное обеспечение, использовать многофакторную аутентификацию, надёжные пароли и внимательно отслеживать подозрительную активность в инфраструктуре. ИИ может ускорить работу злоумышленников, но старые правила кибергигиены от этого не перестают работать.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru