


Adblock для YouTube с 10 млн установок оказался потенциально опасным

Adblock для YouTube с 10 млн установок оказался потенциально опасным

Adblock для YouTube с 10 млн установок оказался потенциально опасным

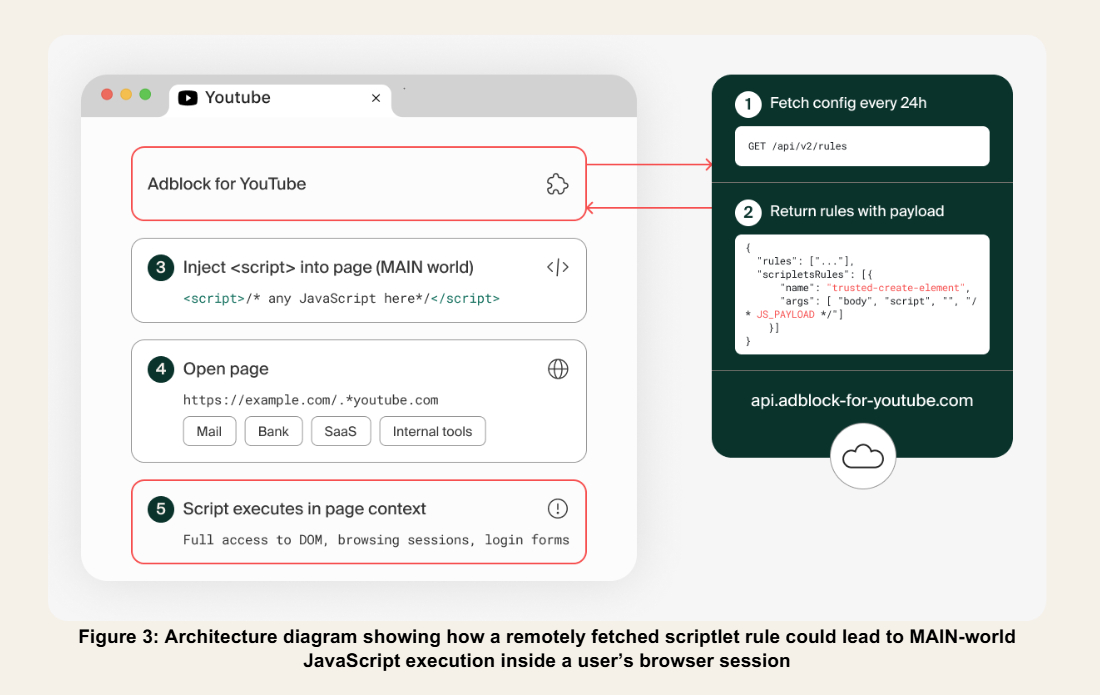
Расширение Adblock for YouTube для Google Chrome, которым пользуются более 10 миллионов человек, оказалось в центре внимания исследователей в области кибербезопасности. Эксперты выяснили, что оно содержит механизм, позволяющий выполнять произвольный JavaScript-код практически на любом сайте.

Исследование опубликовала компания Island. По её данным, само расширение исправно блокирует рекламу на YouTube, однако в его архитектуре есть скрытая возможность удалённо активировать внедрение скриптов.

Причём для этого разработчику достаточно изменить серверную конфигурацию, выпускать новую версию расширения и проходить повторную проверку в Chrome Web Store не потребуется.


На момент анализа вредоносная функция не использовалась. Исследователи подчёркивают: доказательств того, что через неё уже распространялся вредоносный код, нет. Однако сам факт существования такого механизма вызывает вопросы.

Если подобную возможность активировать, расширение потенциально сможет читать содержимое веб-страниц, получать доступ к данным пользователей и выполнять действия от их имени в личных кабинетах, рабочих сервисах и административных панелях.

Ситуацию усугубляет тот факт, что блокировщики рекламы традиционно запрашивают разрешения для работы с содержимым сайтов. Кроме того, исследователи выяснили, что, несмотря на название, аддон запускается практически на всех посещаемых страницах, а не только на YouTube. Проверка того, находится ли пользователь на видеохостинге, реализована некорректно: достаточно, чтобы строка youtube.com встретилась где угодно в URL, даже в параметрах запроса.

Дополнительные вопросы вызывает история самого проекта. В 2018 году расширение сменило владельца, а в ранних версиях содержало SDK для показа рекламы. Несколько связанных с ним расширений ранее уже были удалены из Chrome Web Store после обнаружения вредоносной активности.

Разработчик Adblock for YouTube пока не прокомментировал выводы исследователей.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru