


Adblock для YouTube с 10 млн установок оказался потенциально опасным

Adblock для YouTube с 10 млн установок оказался потенциально опасным

Adblock для YouTube с 10 млн установок оказался потенциально опасным

Расширение Adblock for YouTube для Google Chrome, которым пользуются более 10 миллионов человек, оказалось в центре внимания исследователей в области кибербезопасности. Эксперты выяснили, что оно содержит механизм, позволяющий выполнять произвольный JavaScript-код практически на любом сайте.

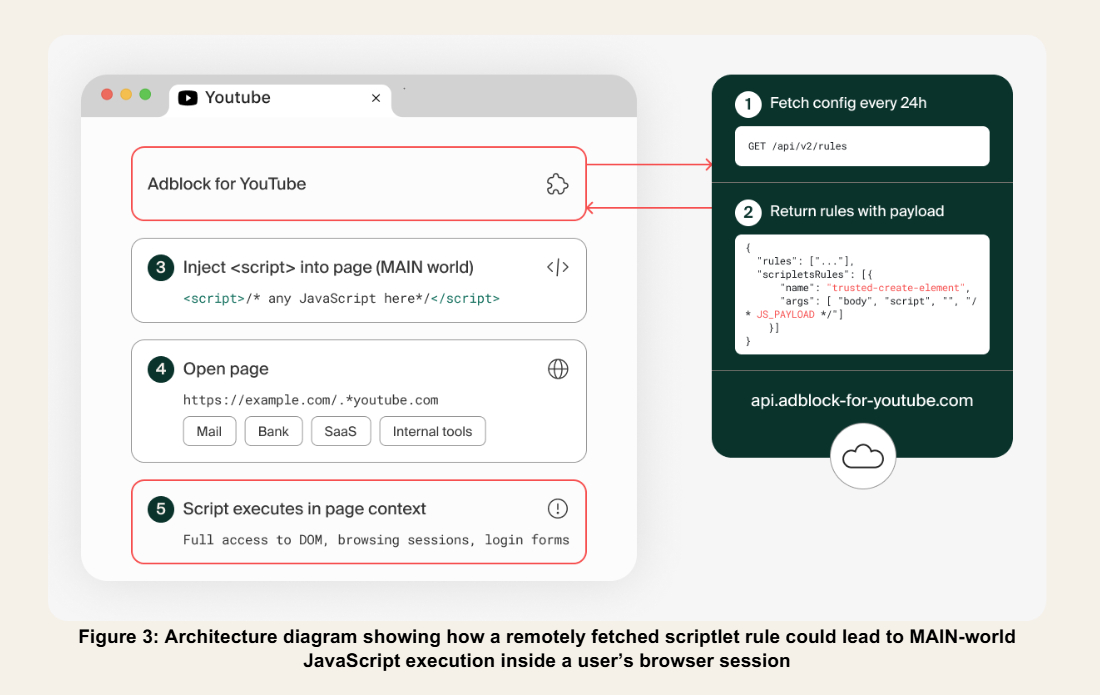
Исследование опубликовала компания Island. По её данным, само расширение исправно блокирует рекламу на YouTube, однако в его архитектуре есть скрытая возможность удалённо активировать внедрение скриптов.

Причём для этого разработчику достаточно изменить серверную конфигурацию, выпускать новую версию расширения и проходить повторную проверку в Chrome Web Store не потребуется.


На момент анализа вредоносная функция не использовалась. Исследователи подчёркивают: доказательств того, что через неё уже распространялся вредоносный код, нет. Однако сам факт существования такого механизма вызывает вопросы.

Если подобную возможность активировать, расширение потенциально сможет читать содержимое веб-страниц, получать доступ к данным пользователей и выполнять действия от их имени в личных кабинетах, рабочих сервисах и административных панелях.

Ситуацию усугубляет тот факт, что блокировщики рекламы традиционно запрашивают разрешения для работы с содержимым сайтов. Кроме того, исследователи выяснили, что, несмотря на название, аддон запускается практически на всех посещаемых страницах, а не только на YouTube. Проверка того, находится ли пользователь на видеохостинге, реализована некорректно: достаточно, чтобы строка youtube.com встретилась где угодно в URL, даже в параметрах запроса.

Дополнительные вопросы вызывает история самого проекта. В 2018 году расширение сменило владельца, а в ранних версиях содержало SDK для показа рекламы. Несколько связанных с ним расширений ранее уже были удалены из Chrome Web Store после обнаружения вредоносной активности.

Разработчик Adblock for YouTube пока не прокомментировал выводы исследователей.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru