


Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Исследователи из Zimperium обнаружили новый банковский троян для Android под названием Rokarolla. Судя по возможностям зловреда, его создатели решили не мелочиться: вредоносная программа поддерживает 137 удалённых команд и способна практически полностью захватить контроль над смартфоном жертвы.

Основная цель Rokarolla — банковские приложения и криптокошельки. В списке целей исследователи насчитали 217 финансовых и криптовалютных сервисов.

Распространяется троян через поддельные сайты, которые маскируются под популярные приложения вроде TikTok или Google Chrome. Пользователю предлагают скачать программу, после чего на устройство попадает дроппер, выдающий себя за Google Play Protect.

Получив необходимые разрешения через службу специальных возможностей Android, троян начинает работать. Одной из первых его команд становится отключение настоящего Google Play Protect.


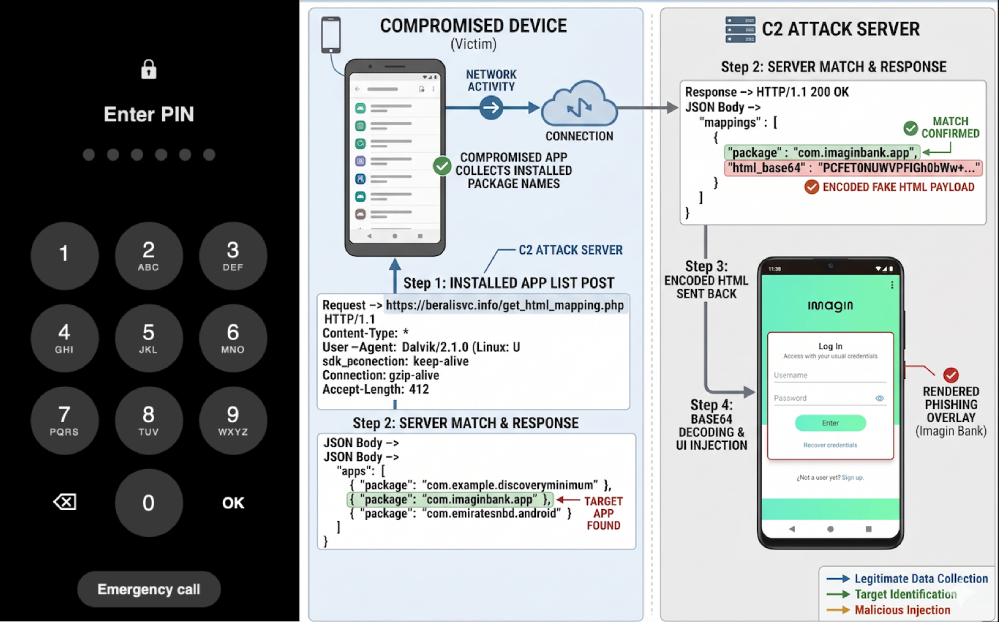
Для кражи данных Rokarolla использует классическую схему с оверлеями. Когда пользователь открывает банковское приложение, поверх него появляется фальшивая страница входа, визуально неотличимая от настоящей. Всё, что вводит жертва — логины, пароли, номера карт и другие данные — сразу отправляется злоумышленникам.

Кроме того, троян умеет подменять экран блокировки Android. Таким образом он может похищать ПИН-коды, графические ключи и пароли для разблокировки устройства.

В арсенале Rokarolla также есть кейлоггер, перехватчик уведомлений, доступ к контактам и полный контроль над СМС. Зловред способен читать сообщения, отправлять их самостоятельно и даже блокировать входящие звонки. Это позволяет перехватывать одноразовые банковские коды и мешать службе безопасности банка связаться с владельцем устройства.

Не забыли злоумышленники и про криптовалюту. Троян незаметно меняет содержимое буфера обмена, подставляя адреса кошельков атакующих вместо тех, которые пользователь скопировал сам.

По данным Zimperium, Rokarolla использует несколько резервных серверов управления и может быстро переключаться между ними. Поэтому простая блокировка одного домена проблему не решает.

Подпишитесь на новости

41% опрошенных врачей используют ИИ в работе, но ответы перепроверяют

Нейросети уже добрались до врачебных кабинетов: около 41% опрошенных медиков используют ИИ в профессиональных задачах. При этом 93% врачей перепроверяют хотя бы часть сгенерированных ответов. Бот может говорить уверенно, но медицинского диплома ему это не добавляет.

Результаты опроса сообщества «Врачи РФ» опубликовали «Ведомости». Ежедневно или почти ежедневно к ИИ обращаются 16% респондентов, несколько раз в неделю — около 14%. Ещё более 11% используют его несколько раз в месяц или для отдельных задач.

Чаще всего нейросети помогают искать и обобщать медицинскую информацию: такой вариант выбрали 67% врачей с опытом использования ИИ. Ещё 46% изучают с их помощью сведения о лекарствах, 45% — клинические рекомендации. Вопрос допускал несколько ответов.

Полностью доверяют нейросетям только 6% опрошенных. Недоверие к результатам стало одним из главных препятствий для использования технологии. Среди других проблем — ограничения доступа к сервисам и интернету.

Около 28% респондентов пока обходятся без ИИ, но рассматривают такую возможность. Ещё 6% попробовали и перестали, а четверть не использует нейросети и не собирается.

RSS: Новости на портале Anti-Malware.ru