


Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Исследователи из Zimperium обнаружили новый банковский троян для Android под названием Rokarolla. Судя по возможностям зловреда, его создатели решили не мелочиться: вредоносная программа поддерживает 137 удалённых команд и способна практически полностью захватить контроль над смартфоном жертвы.

Основная цель Rokarolla — банковские приложения и криптокошельки. В списке целей исследователи насчитали 217 финансовых и криптовалютных сервисов.

Распространяется троян через поддельные сайты, которые маскируются под популярные приложения вроде TikTok или Google Chrome. Пользователю предлагают скачать программу, после чего на устройство попадает дроппер, выдающий себя за Google Play Protect.

Получив необходимые разрешения через службу специальных возможностей Android, троян начинает работать. Одной из первых его команд становится отключение настоящего Google Play Protect.


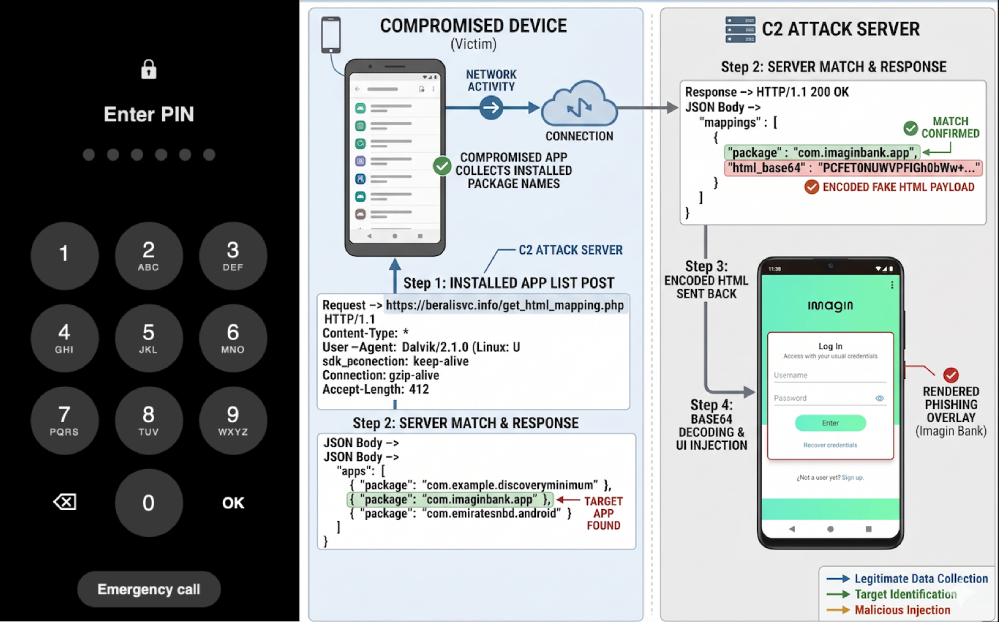
Для кражи данных Rokarolla использует классическую схему с оверлеями. Когда пользователь открывает банковское приложение, поверх него появляется фальшивая страница входа, визуально неотличимая от настоящей. Всё, что вводит жертва — логины, пароли, номера карт и другие данные — сразу отправляется злоумышленникам.

Кроме того, троян умеет подменять экран блокировки Android. Таким образом он может похищать ПИН-коды, графические ключи и пароли для разблокировки устройства.

В арсенале Rokarolla также есть кейлоггер, перехватчик уведомлений, доступ к контактам и полный контроль над СМС. Зловред способен читать сообщения, отправлять их самостоятельно и даже блокировать входящие звонки. Это позволяет перехватывать одноразовые банковские коды и мешать службе безопасности банка связаться с владельцем устройства.

Не забыли злоумышленники и про криптовалюту. Троян незаметно меняет содержимое буфера обмена, подставляя адреса кошельков атакующих вместо тех, которые пользователь скопировал сам.

По данным Zimperium, Rokarolla использует несколько резервных серверов управления и может быстро переключаться между ними. Поэтому простая блокировка одного домена проблему не решает.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru