


Firebird Conf 2026 собрала более 350 специалистов по базам данных

Firebird Conf 2026 собрала более 350 специалистов по базам данных

Firebird Conf 2026 собрала более 350 специалистов по базам данных

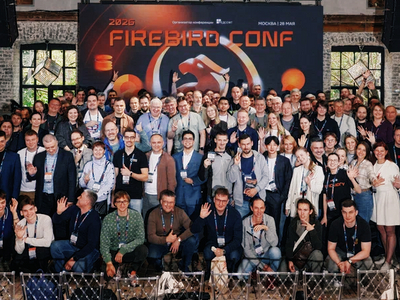
В Москве прошла ежегодная конференция Firebird Conf 2026, посвящённая СУБД Firebird, вопросам производительности баз данных и их эксплуатации в реальных корпоративных проектах. Организатором мероприятия выступила компания РЕД СОФТ. В этом году конференция собрала более 350 участников — разработчиков, администраторов баз данных, архитекторов и технических специалистов из разных регионов России.

По словам организаторов, интерес к Firebird продолжает расти, а сама конференция уже стала одной из главных площадок для русскоязычного сообщества этой СУБД.

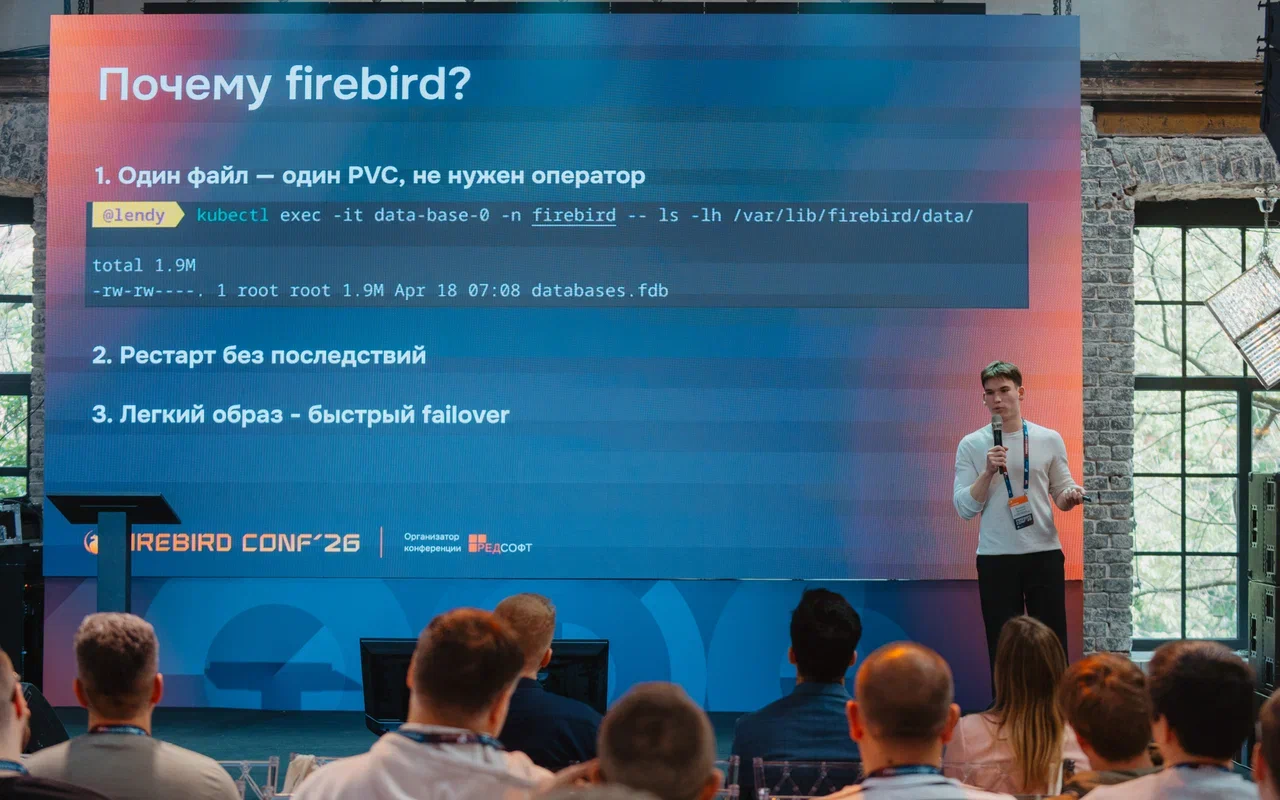
Основной акцент программы сделали не на теории, а на практических кейсах. Участники обсуждали оптимизацию производительности Firebird 5, использование СУБД в высоконагруженных ERP-системах, запуск Firebird в Kubernetes, разработку приложений на Flutter и автоматизацию подготовки отчётности.


Отдельное внимание уделили развитию РЕД Базы Данных — отечественного продукта на основе Firebird. Команда РЕД СОФТ рассказала о новых инструментах администрирования и мониторинга, а также представила РБД Монитор — специализированное решение для контроля состояния баз данных и оперативного выявления потенциальных проблем.

На конференции выступили не только разработчики платформы, но и компании, использующие Firebird в реальных проектах. Среди тем — миграция инженерных систем с InterBase на РЕД Базу Данных, применение СУБД в медицинских информационных системах и использование платформ low-code для ускорения разработки корпоративных приложений.


Любопытно, что среди докладчиков оказался и студент профильного направления, представивший исследование по отказоустойчивости и эксплуатации СУБД в микросервисной архитектуре. Это ещё раз показало, что сообщество Firebird объединяет как опытных архитекторов, так и начинающих специалистов.


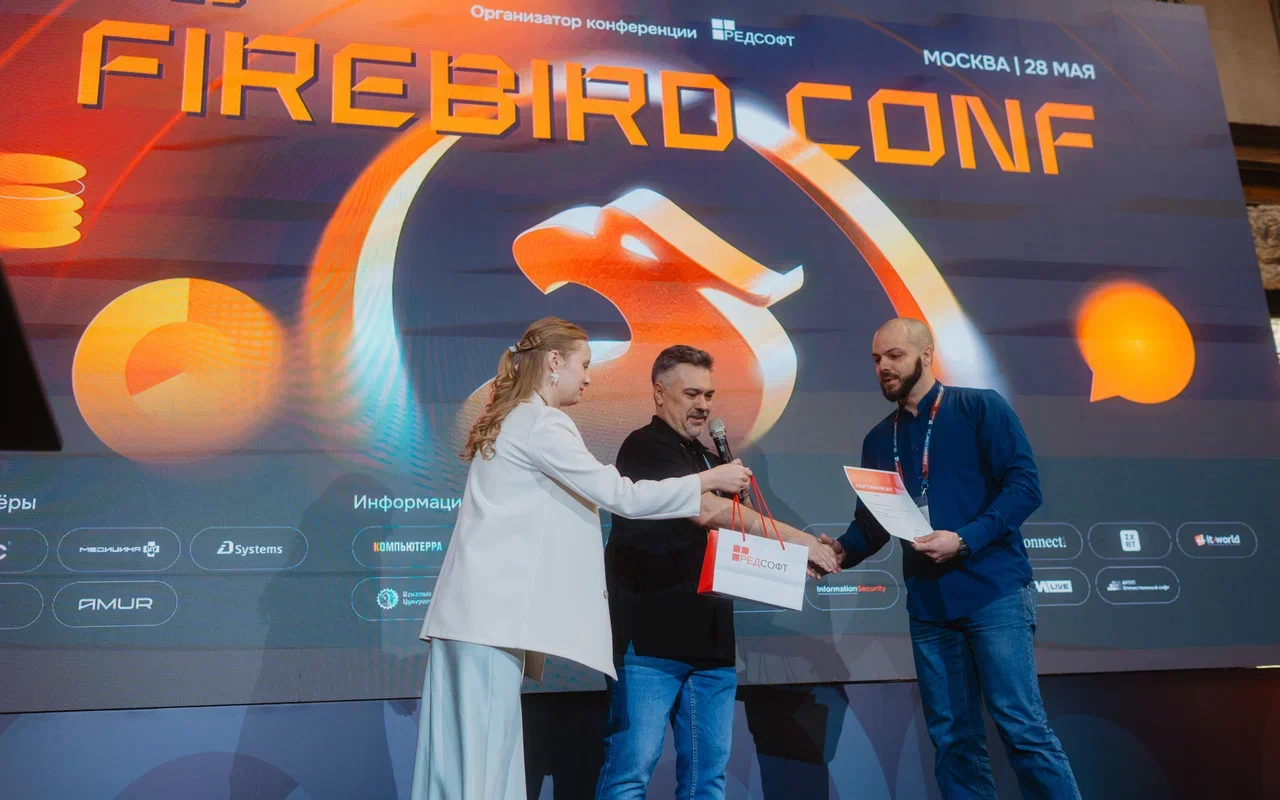
Помимо докладов, участники могли пройти сертификацию Firebird Foundation и РЕД СОФТ, а также посоревноваться в экспресс-настройке СУБД на максимальную производительность.

Следующая конференция станет юбилейной — в 2027 году Firebird Conf пройдёт уже в пятый раз.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru