


Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Пока пользователи и специалисты спорят о причинах проблем с доступом к отдельным сайтам, в Сети уже начали появляться народные рецепты борьбы с блокировками. Пользователь Хабра под ником eByeBots рассказал о необычном способе восстановления доступа к некоторым ресурсам через браузеры на базе Chromium.

По его словам, решение связано не с VPN или прокси, а с изменением параметров TLS-шифрования в самом браузере.

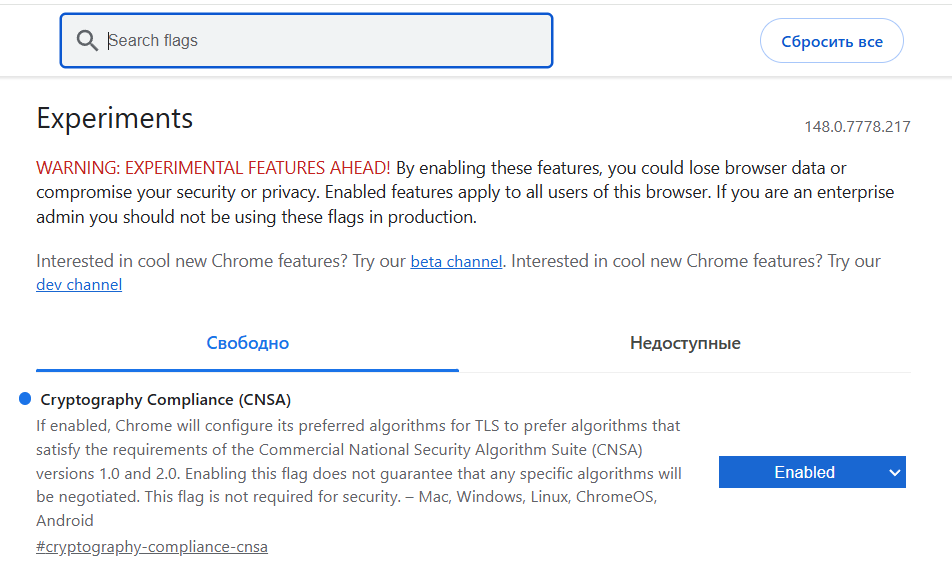
Автор рекомендует открыть страницу экспериментальных настроек Chrome (chrome://flags/) или аналогичный раздел в других Chromium-браузерах и найти параметр Cryptography Compliance (CNSA).

После его активации браузер начинает отдавать приоритет криптографическим алгоритмам из американского стандарта CNSA.


На практике это меняет TLS-отпечаток браузера — набор параметров, который формируется во время установки защищённого соединения с сайтом.

По словам автора публикации, именно после включения этого режима ему удалось восстановить доступ к ряду ресурсов, включая сайт хостинг-провайдера Beget, где ранее наблюдались проблемы с подключением к CDN.

Для упрощения процедуры энтузиаст даже выложил на GitHub готовый BAT-файл, который позволяет применить необходимые настройки в один клик.

Интересно, что опубликованное решение появилось на фоне многочисленных сообщений о сбоях при доступе к различным сайтам и сервисам. Ранее исследователи уже высказывали предположения, что некоторые ограничения могут учитывать параметры TLS ClientHello и так называемые TLS-фингерпринты браузеров.

Если эта гипотеза верна, то изменение криптографических настроек действительно способно повлиять на прохождение соединения через сетевые фильтры.

Впрочем, пока речь идёт исключительно о наблюдениях отдельных пользователей, а не о подтверждённом универсальном способе обхода ограничений. Сам автор подчёркивает, что продолжает тестирование метода на разных провайдерах и в различных сценариях.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru