


ВТБ штормит: пользователи жалуются на сбой в работе онлайн-банка

ВТБ штормит: пользователи жалуются на сбой в работе онлайн-банка

ВТБ штормит: пользователи жалуются на сбой в работе онлайн-банка

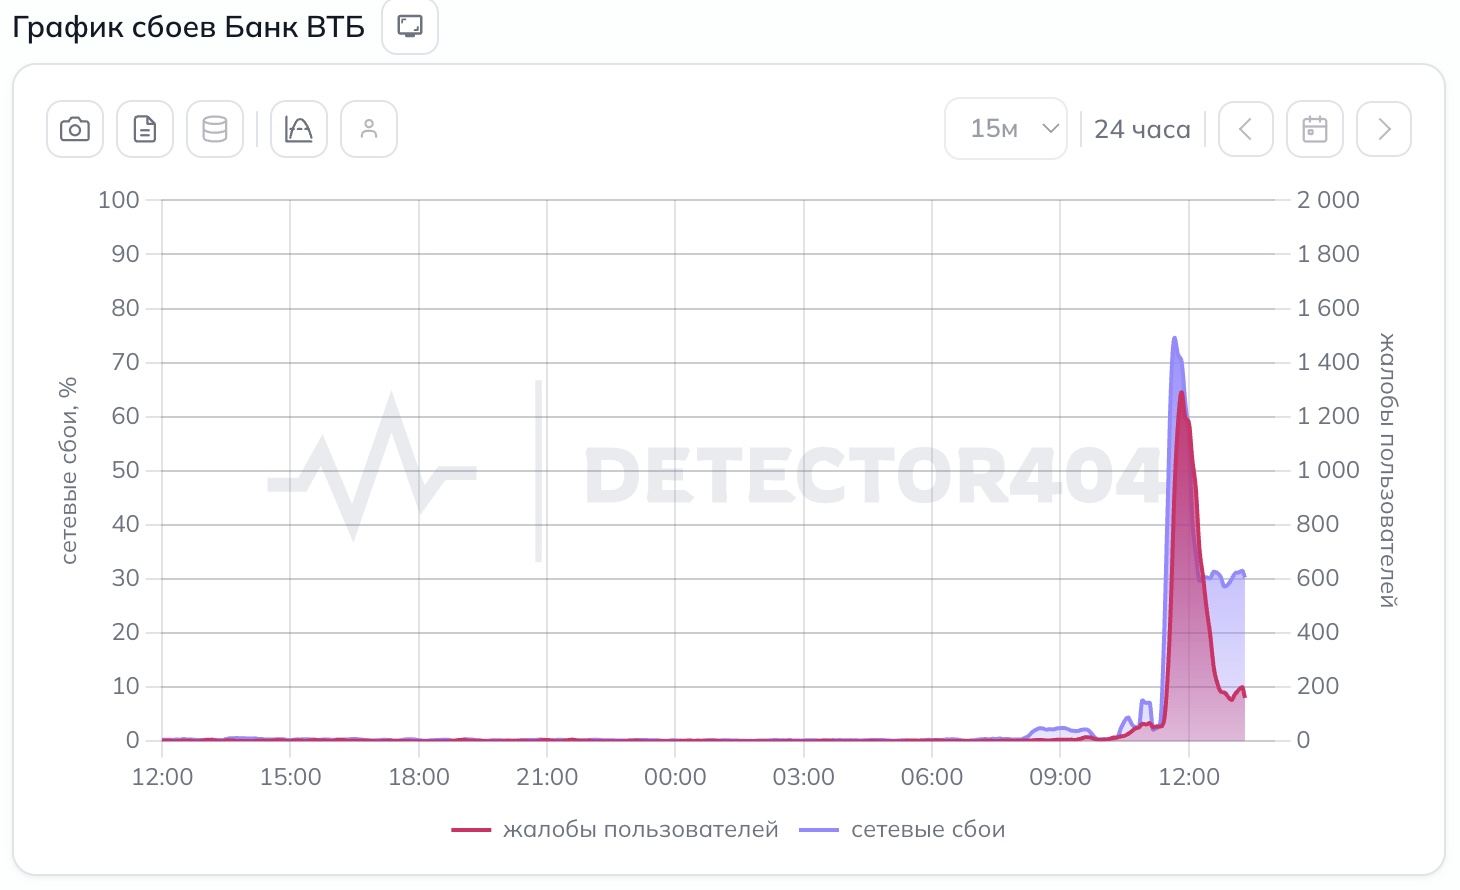
У ВТБ сегодня явно не лучший день. Пока в США обсуждают загадочное приложение «Сириус», которое многие связывают с банком, российские пользователи массово жалуются на сбои в работе онлайн-сервисов ВТБ.

По данным сервиса Downdetector, только за последний час было зафиксировано более 3,4 тысячи обращений от клиентов.

Жалобы поступили как минимум из 21 города России. Пользователи пишут о проблемах с мобильным приложением и интернет-банком.

Наибольшее число сообщений о неполадках поступило из Санкт-Петербурга, Москвы и Московской области, а также Самарской и Ленинградской областей.


Сервис «Сбой.рф» рисует похожую картину. По его данным, количество сообщений о проблемах превысило две тысячи. При этом почти треть жалоб пришлась на Москву, ещё около 15% — на Санкт-Петербург.

На момент публикации ВТБ официально не прокомментировал ситуацию. РБК направил запрос в банк.

Сбой произошёл на фоне другой громкой истории вокруг ВТБ. Ранее стало известно, что приложение под названием «Сириус», официально выдающее себя за таймер продуктивности по методу Pomodoro, неожиданно поднялось на третье место среди бесплатных приложений американского App Store.

Журналисты и исследователи предположили, что под видом безобидного планировщика может скрываться очередной замаскированный клиент ВТБ для пользователей iPhone.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru