


Игровую колонку Creative научили взламывать компьютеры по Bluetooth

Игровую колонку Creative научили взламывать компьютеры по Bluetooth

Игровую колонку Creative научили взламывать компьютеры по Bluetooth

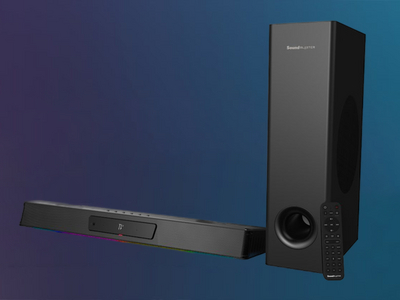
Оказывается, опасным USB-устройством может стать даже игровая колонка. Исследователь в области информационной безопасности Расмус Муратс обнаружил, что саундбар Creative Sound Blaster Katana V2X можно взломать по Bluetooth без сопряжения, проводов и какого-либо участия владельца с расстояния до 15 метров.

Проблема оказалась сразу в нескольких архитектурных решениях устройства. Через USB колонка требует аутентификацию перед выполнением команд, а вот через Bluetooth Low Energy те же самые команды принимаются без проверки и даже без процедуры сопряжения.

Фактически любой человек в радиусе действия Bluetooth может получить доступ к управлению устройством и загрузке новой прошивки.

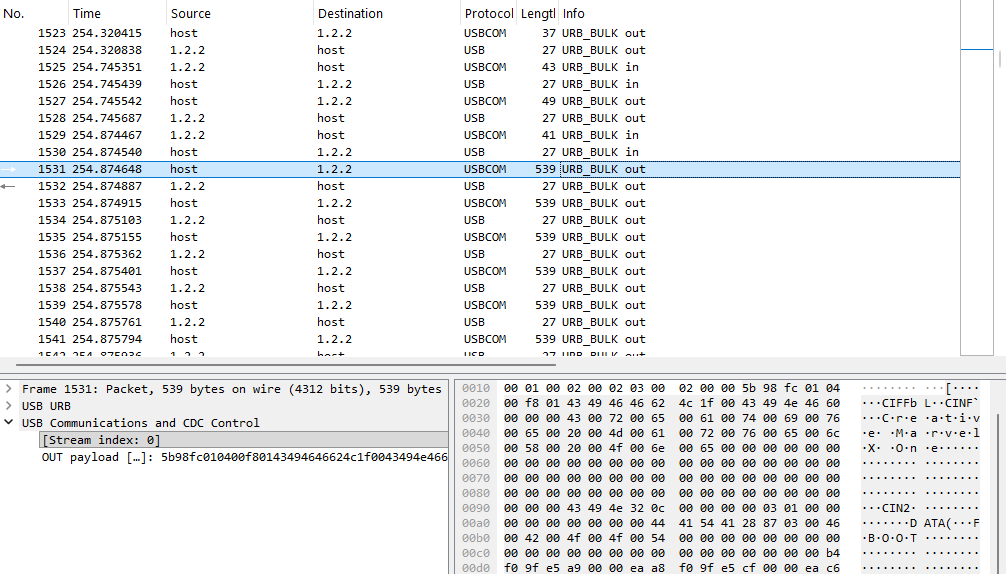
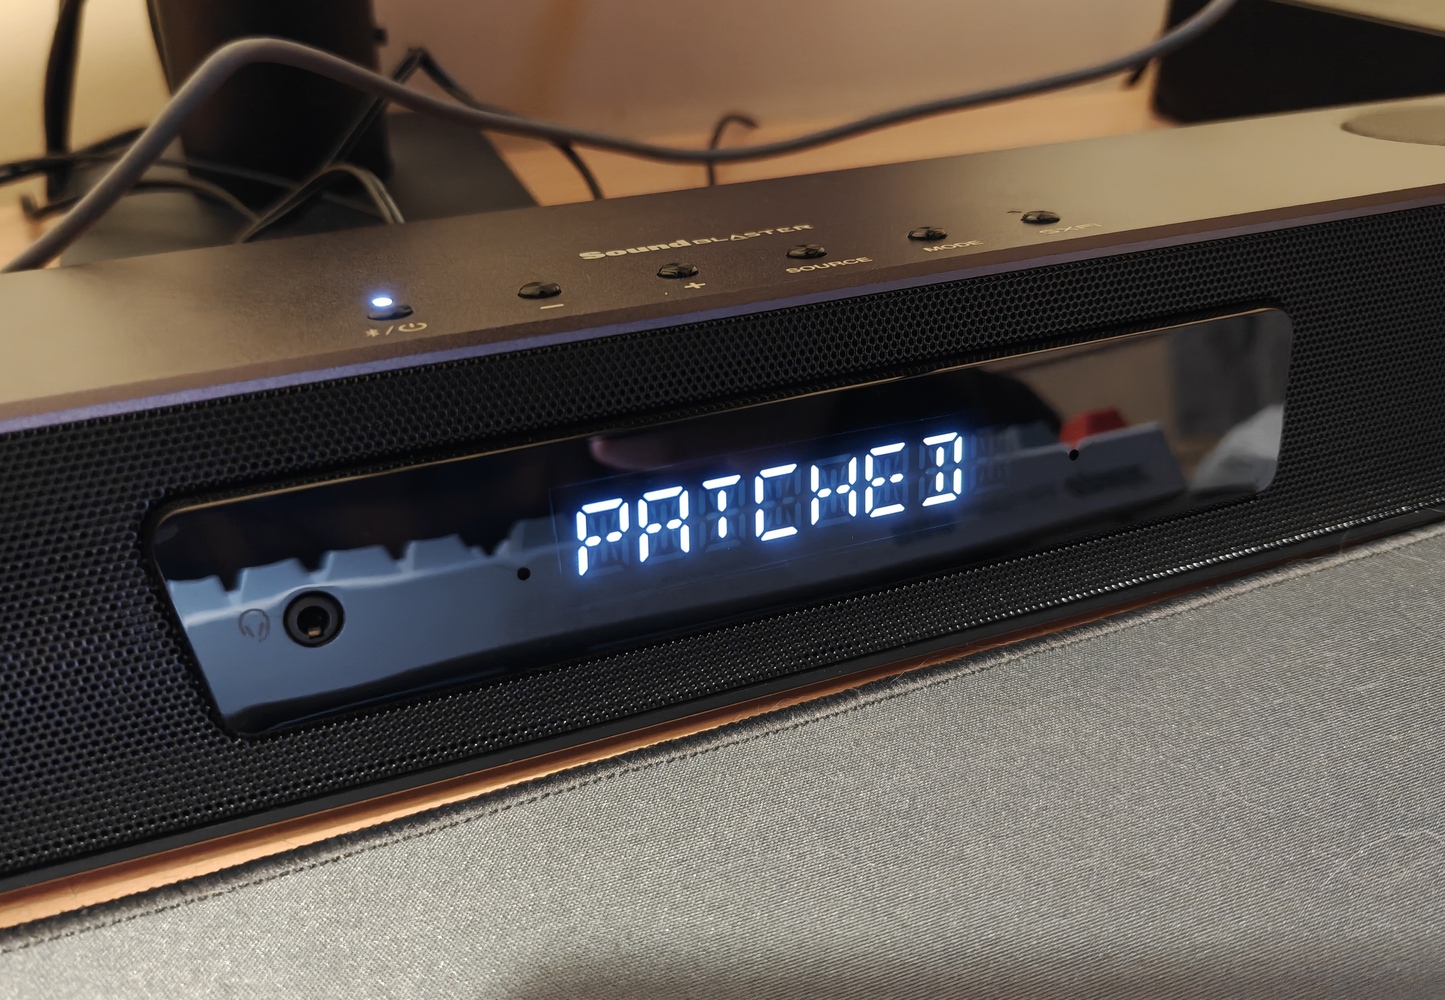
Муратс выяснил, что прошивка саундбара не имеет цифровой подписи. Производитель проверяет лишь контрольную сумму файла, которую исследователь без труда пересчитал после внесения изменений. В результате он смог создать собственную прошивку и установить её на устройство по воздуху.


После перепрошивки колонка начала представляться компьютеру не только как аудиоустройство, но и как USB-клавиатура. При каждом подключении к десктопу она автоматически вводила заранее заданную команду. В демонстрационном варианте устройство печатало безобидное «echo pwned», однако аналогичным образом можно запускать PowerShell-скрипты или выполнять другие команды на компьютере жертвы.


По сути, речь идёт о классической атаке BadUSB, только без необходимости физически подменять устройство. Раньше злоумышленнику нужно было вручить жертве модифицированную флешку или периферию. Теперь достаточно перепрограммировать уже имеющийся у пользователя гаджет через Bluetooth.

Самым неожиданным оказался ответ Creative. По словам исследователя, компания почти два месяца не реагировала на уведомления об уязвимости, а затем заявила, что не считает обнаруженное поведение проблемой безопасности, поскольку оно не представляет киберриска.

Поскольку официальный патч так и не появился, Муратс выпустил собственный инструмент, который отключает опасный Bluetooth-интерфейс в прошивке устройства. Правда, такой способ может нарушить работу мобильного приложения Creative.

Тем временем Bluetooth-модуль саундбара продолжает работать даже в спящем режиме, а штатной возможности полностью отключить его пользователям не предоставили.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru