


Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365, которую раньше связывали в основном с атаками на Microsoft 365, нарастила аппетиты. Теперь она целится не только в корпоративные аккаунты Okta и Microsoft, но и в пользователей российского мессенджера МАКС.

По данным исследователей Arctic Wolf, Kali365 превратилась в полноценную фишинговую экосистему с централизованной инфраструктурой, панелью управления, мониторингом кражи токенов в реальном времени и наборами страниц под разные сервисы.

Раньше схема была заточена под Microsoft 365: жертву заставляли пройти легитимный вход через механизм авторизации устройства, после чего токены доступа уходили атакующим.

Теперь же Kali365 пошла дальше. Исследователи нашли 126 вредоносных хостов с одинаковым фишинговым набором. Они маскируются под Okta SSO, Outlook, AWS-подобные сервисы, Xerox DocuShare, а также под российские площадки вроде Mail.ru, «Яндекс Диска» и «Одноклассников».

Но самая заметная новая цель — МАКС. Для него у атакующих появился отдельный фишинговый сценарий под видом проверки приза. Пользователю предлагают ввести российский номер телефона, после чего он получает настоящий одноразовый код от МАКС. Дальше всё по классике: фейковая страница просит ввести этот код, а при наличии двухфакторной защиты — ещё и дополнительный пароль.

Если человек ведётся, аккаунт можно увести за один заход. А вместе с ним сообщения, контакты и другие данные.

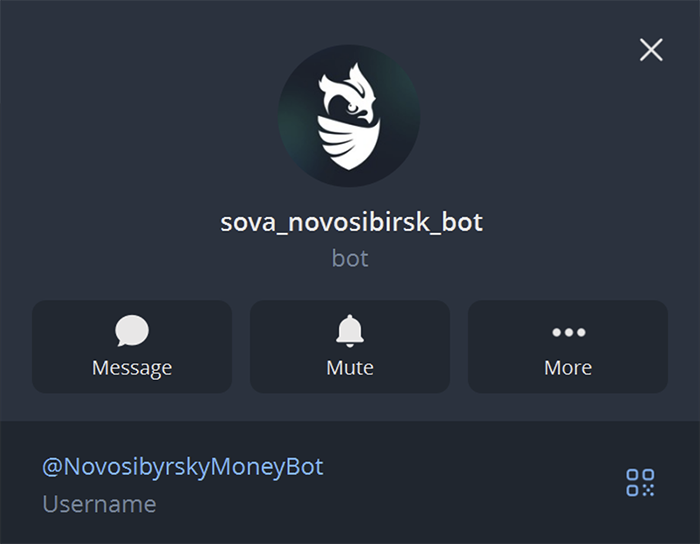
Украденная информация автоматически улетает Telegram-боту NovosibyrskyMoneyBot.


Опасность ещё и в том, что взломанные аккаунты МАКС могут использоваться для рассылки ссылок контактам жертвы.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru