


Новые кибершпионы охотятся за аккаунтами российских военных в Telegram

Новые кибершпионы охотятся за аккаунтами российских военных в Telegram

Новые кибершпионы охотятся за аккаунтами российских военных в Telegram

Специалисты «Эфшесть/F6» рассказали о новой кибершпионской группировке SiribClone, которая охотится за военнослужащими ВС РФ на приграничных территориях и в зоне проведения СВО. Цель у злоумышленников простая: добраться до телеграм-аккаунтов, переписки, контактов, геолокации и содержимого устройств.

По данным исследователей, следы активности группы нашли в феврале 2026 года, но первые атаки могли начаться ещё летом 2025-го.

Работают злоумышленники сразу по двум направлениям: заражают компьютеры и смартфоны шпионскими программами, а также крадут телеграм-сессии через фейковые страницы аутентификации.

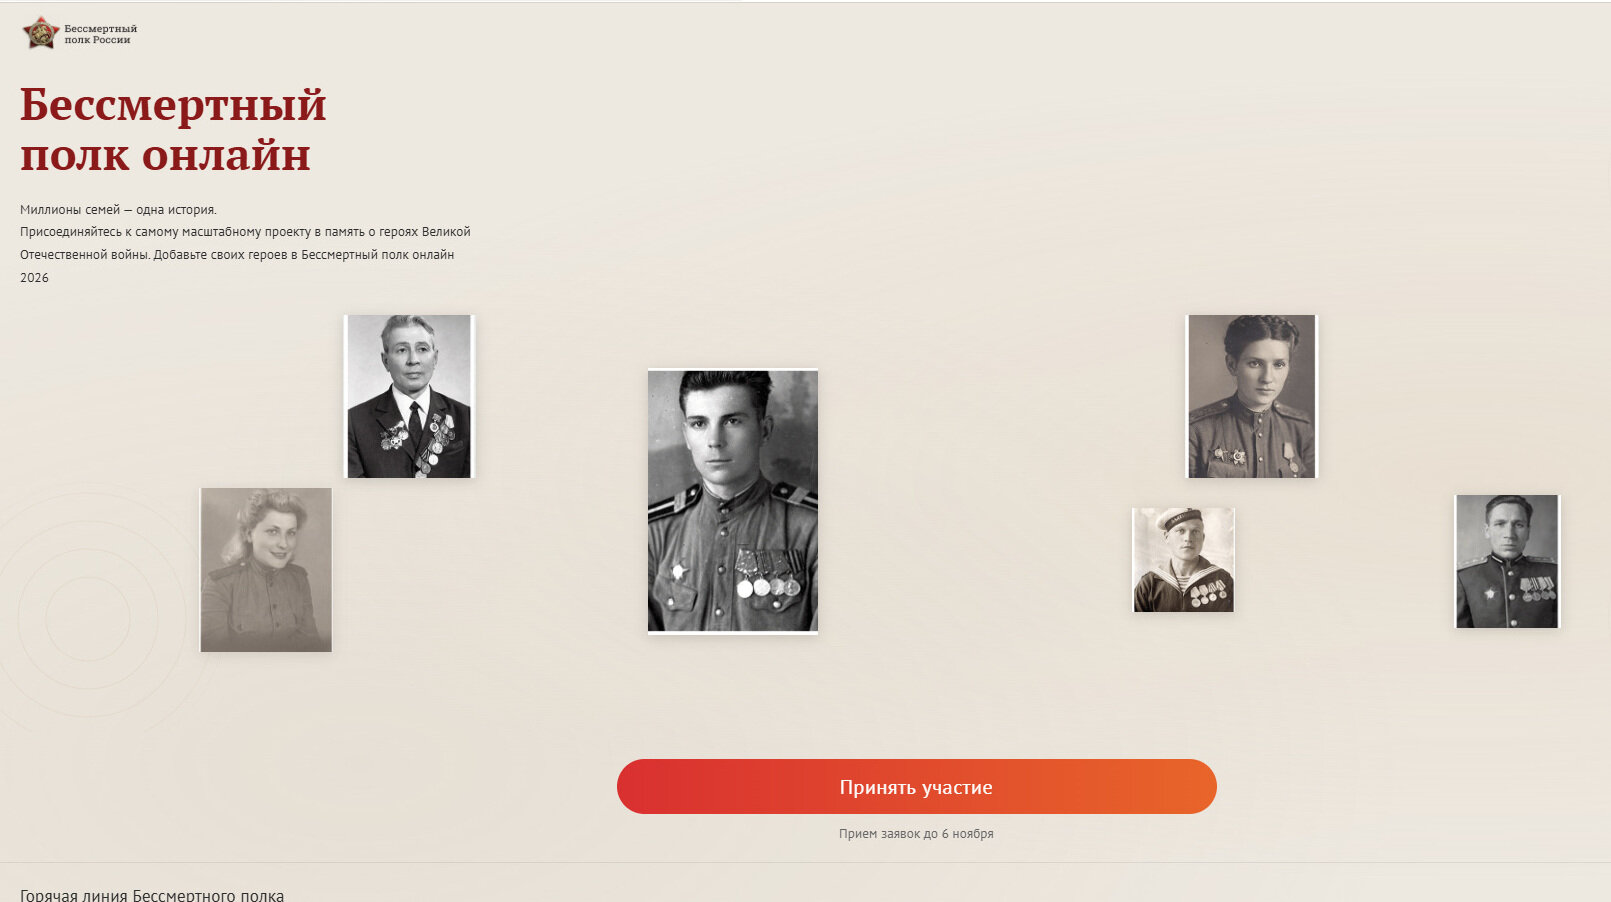
Для десктопов атакующие используют вредоносную программу SiribGrabber. Её распространяли под видом архивов с якобы ведомственными документами. Позже схему обновили: злоумышленники сделали фейковый сайт движения «Бессмертный полк», где при нажатии на кнопку «Принять участие» скачивался архив с вредоносной начинкой.


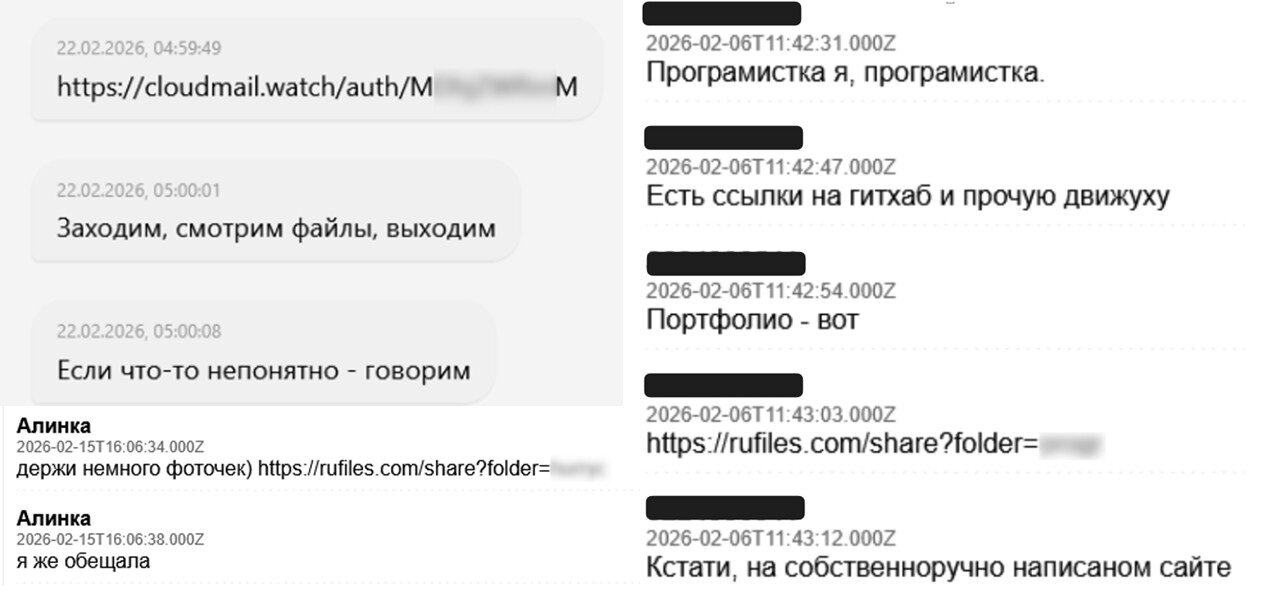
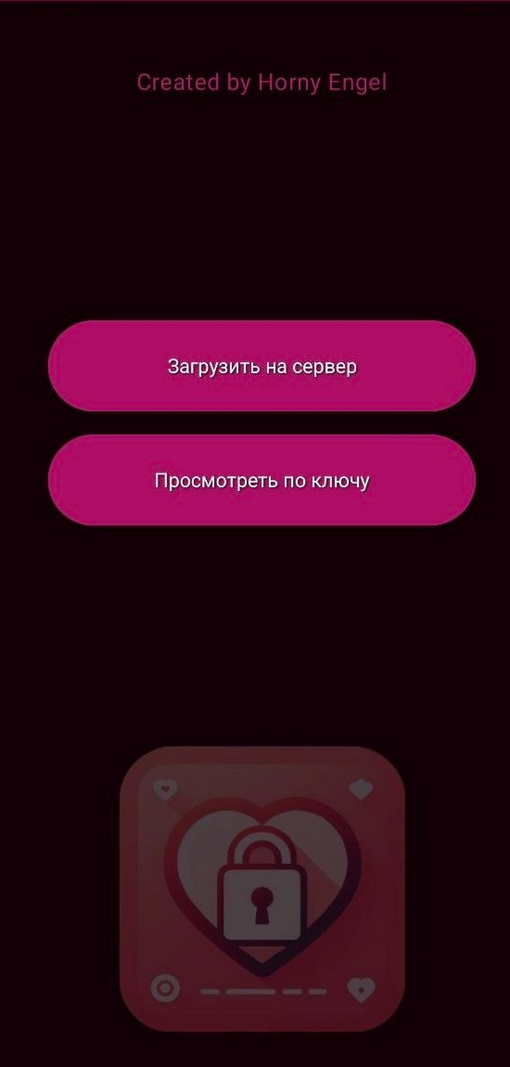
Со смартфонами схема ещё грязнее. Атакующие знакомятся с военными в мессенджерах и приложениях для знакомств под видом девушек. Дальше классика социальной инженерии: посмотри приложение, давай безопасно обмениваться фото, я программист, протестируй. В итоге жертве подсовывают APK-файл Safeintim, SafeintimZ или ZafeintimZ.


На деле это не приложение для обмена фото, а шпионская программа SafeLoveStealer. Она имитирует нормальную работу, но параллельно передаёт злоумышленникам данные устройства: фото, видео, документы, геопозицию, параметры сети и Wi-Fi. Также она может записывать звук с микрофона. То есть смартфон превращается в карманного осведомителя.


Есть и второй сценарий: атакующие изображают волонтёров и предлагают заполнить форму для получения гуманитарной помощи. Финал тот же — фишинг, вредоносная программа или попытка угнать Telegram.

«Эфшесть/F6» также обнаружила фейковые страницы входа в Telegram: под облачное хранилище, сообщества, результаты анализов и другие приманки. Пользователя просят ввести номер, код и 2FA-пароль. После этого переписка фактически уходит на сторону.

Судя по найденным заметкам злоумышленников, это не случайный криминал ради галочки, а именно военный шпионаж.

Подпишитесь на новости

Минцифры готовит поддержку российских ИИ-проектов на 10 млрд рублей в год

Российским разработчикам ИИ готовят финансовую подпитку: Минцифры обсуждает пакет господдержки объёмом до 10 млрд рублей ежегодно. Деньги могут помочь с разработкой нейросетей, запуском пилотов и оплатой вычислений. Но бежать за субсидиями пока рано, условия ещё прорабатываются.

По данным «Коммерсанта», 8 млрд рублей предполагается направлять на разработку и внедрение технологий, ещё 2 млрд — на компенсацию затрат на вычислительные мощности.

Один из механизмов — субсидированные кредиты через уполномоченные банки. Российские компании смогут потратить заёмные средства на инфраструктуру, сбор и разметку датасетов, а также дообучение нейросетей.

Другой инструмент — гранты на пилотное тестирование решений, ранее не имевших аналогов. Их планируют применять в приоритетных отраслях экономики, социальной сфере и госуправлении. Грант может покрывать до 80% стоимости проекта, а оператором отбора может стать РФРИТ.

Минцифры и аппарат вице-премьера Дмитрия Григоренко подтвердили обсуждение инициативы. Конкретные параметры и сроки запуска программ пока не определены.

Для небольших стартапов такая помощь может стать шансом довести продукт до пилота, считает руководитель ИИ-проектов Т1 Сергей Голицын. Однако участники рынка ждут прозрачных критериев отбора и понятной отчётности. Иначе между бюджетом и разработчиками рискуют появиться посредники, а независимым командам будет сложнее конкурировать с корпорациями.

Размер поддержки звучит внушительно. Теперь вопрос в правилах: кто сможет получить деньги и сколько сил придётся потратить на заявку вместо самой разработки.

RSS: Новости на портале Anti-Malware.ru